cve-2025-24813_poc
cve-2025-24813-Validierungsskript
Betroffene Versionen
- 9.0.0.M1 <= tomcat <= 9.0.98
- 10.1.0-M1 <= tomcat <= 10.1.34
- 11.0.0-M1 <= tomcat <= 11.0.2
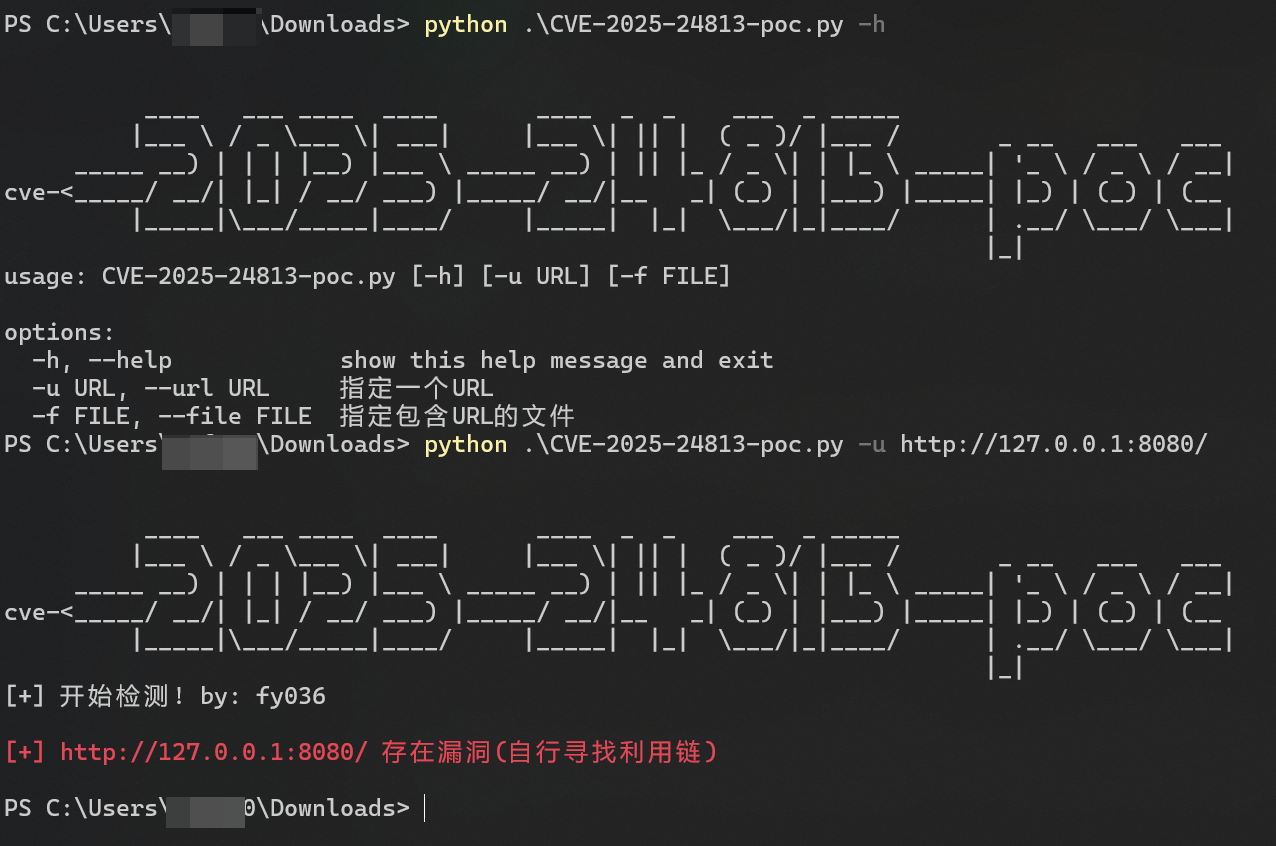
Erkennungsmethode
python .\CVE-2025-24813-poc.py -u {url}
Haftungsausschluss
Dieses Skript dient ausschließlich legitimer Sicherheitsforschung und Bildungszwecken. Ohne ausdrückliche Zustimmung des Eigentümers des Zielsystems ist jede Form von Angriff, Eindringen oder Störung untersagt. Der Benutzer muss alle geltenden Gesetze und Vorschriften einhalten, insbesondere solche, die beim Einsatz dieses Tools den Schutz personenbezogener Daten, die Systemsicherheit und die Netzsicherheit betreffen.
- Dieses Tool wird vom Entwickler ausschließlich für Sicherheitsforschung und Bildungszwecke bereitgestellt.
- Der Entwickler haftet nicht für rechtswidrige Handlungen, Datenverluste, Systemschäden oder andere Schäden, die durch die Nutzung dieses Tools verursacht werden.
- Der Entwickler übernimmt keine Verantwortung für Konsequenzen, die aus dem Missbrauch des Tools durch Benutzer entstehen.
- Der Entwickler übernimmt keine Garantie für die Vollständigkeit, Richtigkeit oder Verfügbarkeit dieses Tools. Die Benutzung erfolgt auf eigenes Risiko.
 qzy0x/cve-2025-24813_poc

