
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-40684 — Python-Exploit für CVE-2022-40684, der auf FortiGate-Geräte abzielt. Unterstützt Einzel- und Batch-Ausführung mit benutzerdefinierter SSH-Public-Key-Injektion für unbefugten Zugriff. | Kitploit
Tools/GitHubGitHub/qingsiweisan/cve-2022-40684
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubqingsiweisan/cve-2022-40684

CVE-2022-40684

Python-Exploit für CVE-2022-40684, der auf FortiGate-Geräte abzielt. Unterstützt Einzel- und Batch-Ausführung mit benutzerdefinierter SSH-Public-Key-Injektion für unbefugten Zugriff.

Repository anzeigen
96vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-40684

CVE-2022-40684 Einzel- oder Batch-Exploit

Anwendung

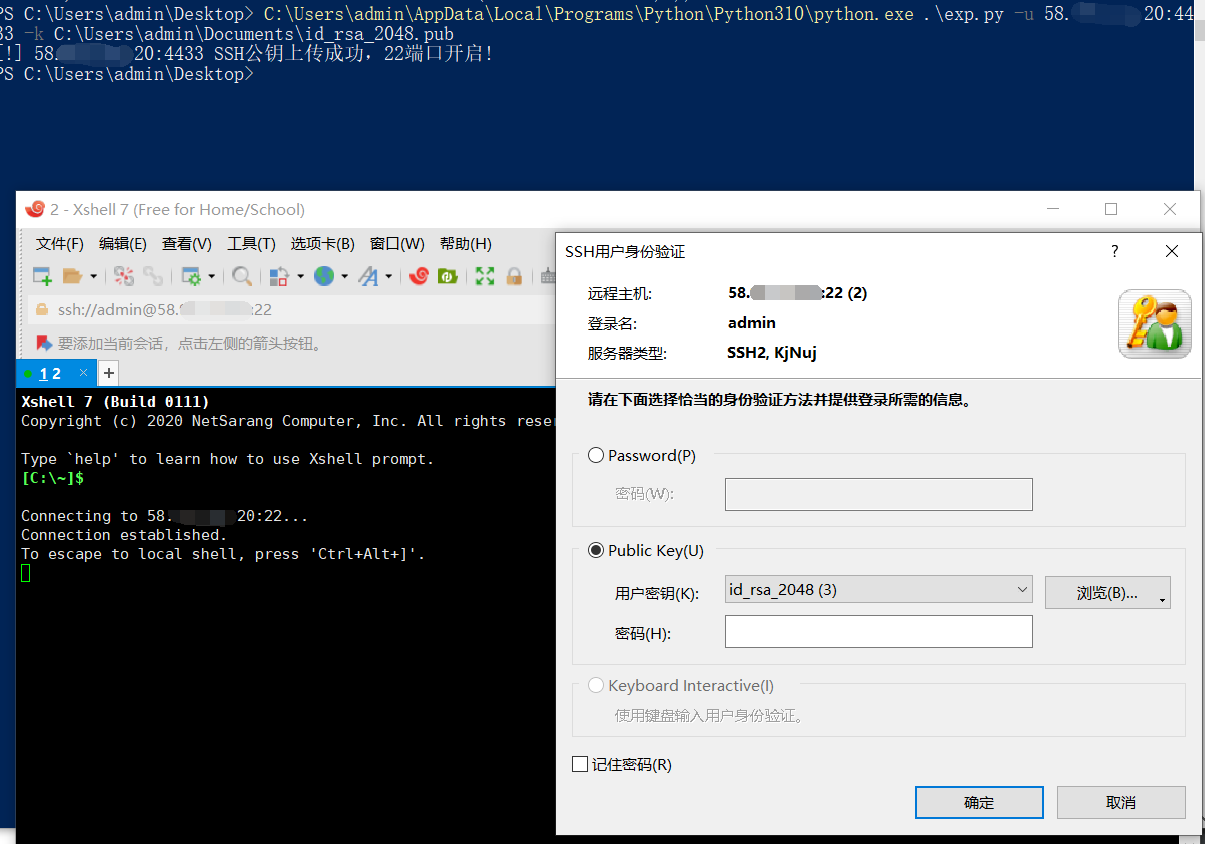
Öffentlichen Schlüssel generieren image python3 exp.py -u ip:port -k id_rsa_2048.pub image image -l hosts.txt指定文件批量
FOFA

title="FortiGate"

Tool herunterladen