purpleailab/decepticon
Autonomer Hacking-Agent für das Red Team
"Noch ein KI-Hacker? Lass uns raten — es führt nmap aus und schreibt einen Bericht."


Überspringe das Docker-Setup — führe autonome Red-Team-Engagements direkt aus deinem Browser durch.

Voraussetzungen: Docker und Docker Compose v2. Unterstützt auf macOS (Apple Silicon + Intel), Linux (amd64 + arm64) und Windows (amd64 + arm64) — nativ über PowerShell oder über WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interaktiver Setup-Assistent (Provider, API-Schlüssel, Modellprofil)
decepticon           # Starte den Kern-Stack und wechsle in das Terminal-CLI
Der Standardstart bringt die Kernverwaltungsebene (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, Sandbox) hoch und startet das Terminal-CLI. Spezialisierte Workloads (BloodHound CE, Sliver C2, Ghidra MCP, …) und das Web-Dashboard werden bei Bedarf gestartet — der Orchestrator erzeugt Spezialisten über ops_start("ad") usw., und das Dashboard wird aus dem CLI mit /web geöffnet (siehe Web-Dashboard).
Windows (PowerShell, nativ)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Schnellstart · Vollständige Setup-Anleitung
Aufbauend auf den Agenten – ein Produkt, eine Forschungsintegration oder ein benutzerdefinierter Orchestrator? Installiere das SDK von PyPI:
pip install decepticon              # Kern-SDK
pip install "decepticon[neo4j]"     # + Knowledge-Graph-Angriffsketten-Tools
decepticon ist ein Client-SDK: Es liefert die Agentenfabriken, Middleware, Werkzeuge und Fähigkeiten und leitet LLM-Aufrufe und Sandbox-Ausführung über HTTP an Laufzeitdienste weiter (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Agenten auszuführen benötigt trotzdem diese Dienste – verwende den Docker-Stack oben oder richte die URLs auf deine eigenen Äquivalente. Siehe Decepticon als Bibliothek für die Factory-Override-Oberfläche, deklarative PluginBundle-Plugins und das Sicherheitsgate.
Wir bauen Decepticon in Richtung einer Offensive Vaccine für die KI-getriebene Bedrohungslandschaft. Wenn du an autonomes Red Teaming als Weg zu stärkerer Verteidigung glaubst, erwäge, das Projekt zu unterstützen.
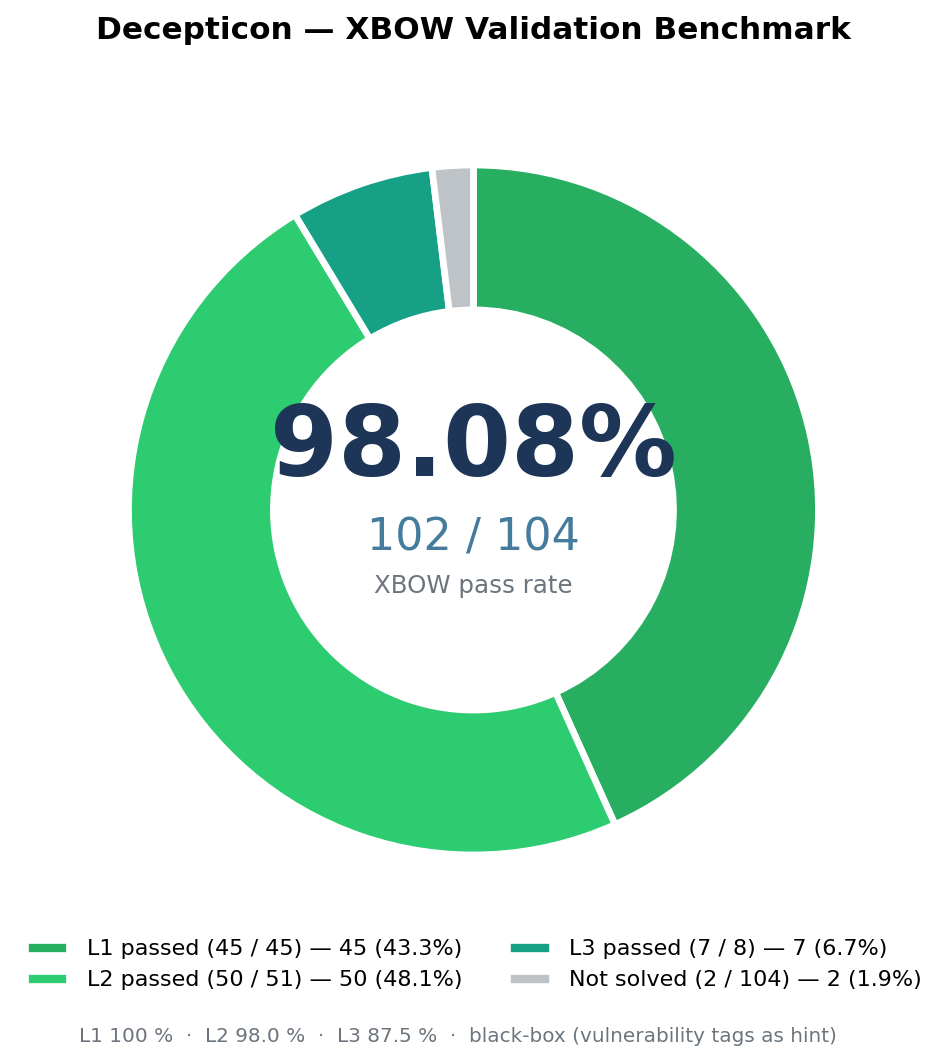
| Benchmark | Schwierigkeit | Bestehensquote |
|---|---|---|
| XBOW validation-benchmarks | Einfach (Level 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Mittel (Level 2) | 50 / 51 (98,0 %) |
| XBOW validation-benchmarks | Schwer (Level 3) | 7 / 8 (87,5 %) |
| XBOW validation-benchmarks | Alle Level | 102 / 104 (98,08 %) |
Der Bereich "KI + Hacking" ist voll von Demos, die nmap ausführen und einen Bericht drucken. Das ist nicht das, was dies ist.
Decepticon ist ein professioneller autonomer Red-Team-Agent. Es führt realistische Angriffsketten aus – Aufklärung, Ausnutzung, Privilegieneskalation, laterale Bewegung, C2 – so wie ein echter Angreifer, nicht wie ein Scanner.
Aber noch wichtiger: Es arbeitet unter der Disziplin, die Red-Teamer von Script-Kiddies unterscheidet. Bevor ein einziges Paket das Netz verlässt, generiert Decepticon ein vollständiges Engagement-Paket – RoE, ConOps, Deconfliction-Plan und OPPLAN mit MITRE ATT&CK-Mapping – und jede Aktion läuft innerhalb dieser definierten Regeln.
→ Engagement-Workflow im Detail
Echte Kill-Chains, keine Checkbox-Scans. Decepticon liest einen OPPLAN und verfolgt Ziele durch jeden sich öffnenden Pfad – Pivotieren, Anpassen, Verketten von Techniken.
Interaktive Shells, tatsächlich. Echte offensive Tools sind interaktiv (msfconsole, sliver-client, evil-winrm). Decepticon führt jeden Befehl innerhalb persistenter tmux-Sitzungen mit automatischer Erkennung des Prompts aus – wenn ein Tool in einen interaktiven Prompt fällt, sendet der Agent Folgekommandos ohne Workarounds.