 punk-security/dnsreaper
Schneller Subdomain-Übernahme-Scanner mit über 50 Signaturen, der Cloud-Provider-Integrationen (AWS, Azure, Cloudflare) und CI/CD-Pipeline-Modus für automatisierte Sicherheitstests unterstützt.


DNS Reaper ist ein weiteres Subdomain-Übernahme-Tool, das sich jedoch auf Genauigkeit, Geschwindigkeit und die Anzahl der Signaturen in unserem Arsenal konzentriert!
Wir können etwa 50 Subdomains pro Sekunde scannen und jede mit über 50 Übernahme-Signaturen testen. Das bedeutet, dass die meisten Organisationen ihren gesamten DNS-Bestand in weniger als 10 Sekunden scannen können.
Um den Einstieg zu erleichtern, haben wir eine pfiffige kleine Webversion gebaut, die eine DNS-Zonendatei, eine kommagetrennte Liste oder bis zu 100 Subdomains, die wir von ProjectDiscovery gefunden haben, scannt.
Schau es dir an: dnsreaper web
Natürlich ist das CLI-Tool noch viel EPICer und schneller.
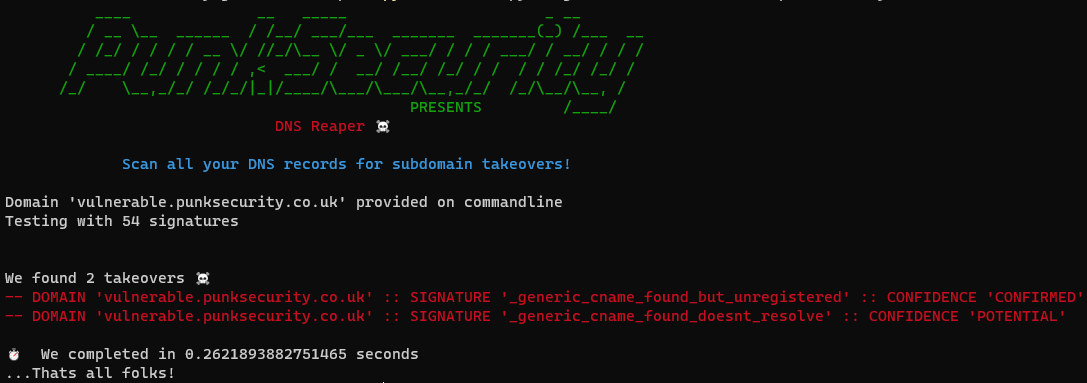
Du kannst es ausführen, indem du eine Liste von Domains in einer Datei oder eine einzelne Domain in der Befehlszeile angibst. DNS Reaper scannt dann die Domains mit all seinen Signaturen und erstellt eine CSV-Datei.
Du kannst es ausführen, indem du es deine DNS-Einträge für dich abrufen lässt! Ja, genau, du kannst es mit Anmeldedaten ausführen und schnell und einfach all deine Domain-Konfigurationen testen. DNS Reaper verbindet sich mit dem DNS-Anbieter, ruft alle deine Einträge ab und testet sie.
Wir unterstützen derzeit AWS Route53, Cloudflare und Azure. Eine Dokumentation zum Hinzufügen deines eigenen Anbieters findest du hier
Punk Security ist ein DevSecOps-Unternehmen, und DNS Reaper hat seine Wurzeln in den modernen Best Practices der Sicherheit.
Du kannst DNS Reaper in einer Pipeline ausführen, indem du ihm eine Liste von Domains übergibst, die du bereitstellen möchtest, und es wird mit einem Nicht-Null-Exit-Code beenden, wenn es eine mögliche Übernahme erkennt. Du kannst Übernahmen verhindern, bevor sie überhaupt möglich sind!
Um DNS Reaper auszuführen, kannst du das Docker-Image verwenden oder es mit Python 3.11 ausführen.
Ergebnisse werden in der Ausgabe zurückgegeben, und weitere Details sind in einer lokalen "results.csv"-Datei enthalten. Wir unterstützen auch die JSON-Ausgabe als Option.
docker run punksecurity/dnsreaper --help
[!WICHTIG] Die mindestens unterstützte Python-Version für dnsReaper ist 3.9, aber 3.11 wird empfohlen. Wir versuchen, die Unterstützung für stabile, nicht veraltete Python-Versionen aufrechtzuerhalten. Wir werden keinen Support leisten oder Pull-Requests für Probleme akzeptieren, die veraltete Python-Versionen betreffen. Weitere Informationen findest du unter Status der Python-Versionen.
Bei lokaler Ausführung empfehlen wir die Verwendung einer virtuellen Umgebung (venv), um Abhängigkeitskonflikte zu vermeiden. Anleitung verfügbar Hier.
pip install -r requirements.txt
python main.py --help
AWS-Konto scannen:
docker run punksecurity/dnsreaper aws --aws-access-key-id <key> --aws-access-key-secret <secret>
Weitere Informationen findest du in der Dokumentation für den AWS-Anbieter
Alle Domains aus einer Datei scannen:
docker run -it --rm -v $(pwd):/etc/dnsreaper punksecurity/dnsreaper file --filename /etc/dnsreaper/<filename>
Einzelne Domain scannen
docker run -it --rm punksecurity/dnsreaper single --domain <domain>
Einzelne Domain scannen und Ausgabe auf stdout:
Du solltest entweder die stderr-Ausgabe umleiten oder die stdout-Ausgabe mit > speichern
docker run -it --rm punksecurity/dnsreaper single --domain <domain> --out stdout --out-format=json > output
          ____              __   _____                      _ __
         / __ \__  ______  / /__/ ___/___  _______  _______(_) /___  __
        / /_/ / / / / __ \/ //_/\__ \/ _ \/ ___/ / / / ___/ / __/ / / /
       / ____/ /_/ / / / / ,<  ___/ /  __/ /__/ /_/ / /  / / /_/ /_/ /
      /_/    \__,_/_/ /_/_/|_|/____/\___/\___/\__,_/_/  /_/\__/\__, /
                                             PRESENTS         /____/
                              DNS Reaper ☠️

             Scanne alle deine DNS-Einträge auf Subdomain-Übernahmen!

nutzung:
main.py provider [optionen]

ausgabe:
Ergebnisse werden auf dem Bildschirm und (standardmäßig) in results.csv ausgegeben

hilfe:
main.py --help

anbieter:
  > aws - Scanne mehrere Domains, indem du sie von AWS Route53 abrufst
  > azure - Scanne mehrere Domains, indem du sie von Azure DNS-Diensten abrufst
  > bind - Lies Domains aus einer DNS BIND-Zonendatei oder einem Pfad zu mehreren
  > cloudflare - Scanne mehrere Domains, indem du sie von Cloudflare abrufst
  > digitalocean - Scanne mehrere Domains, indem du sie von Digital Ocean abrufst
  > file - Lies Domains aus einer Datei (oder einem Ordner mit Dateien), eine pro Zeile
  > godaddy - Scanne mehrere Domains, indem du sie von GoDaddy abrufst
  > googlecloud - Scanne mehrere Domains, indem du sie von Google Cloud abrufst. Erfordert die Umgebungsvariable GOOGLE_APPLICATION_CREDENTIALS.
  > projectdiscovery - Scanne mehrere Domains, indem du sie von ProjectDiscovery abrufst
  > securitytrails - Scanne mehrere Domains, indem du sie von Security Trails abrufst
  > single - Scanne eine einzelne Domain, indem du eine Domain in der Befehlszeile angibst
  > zonetransfer - Scanne mehrere Domains, indem du Einträge per DNS-Zonentransfer abrufst

positionsargumente:
  {aws,azure,bind,cloudflare,digitalocean,file,godaddy,googlecloud,projectdiscovery,securitytrails,single,zonetransfer}
