
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Mediatrix-CVE-2022-43096 — Proof-of-concept-Exploit für CVE-2022-43096, das lokalen Root-Zugriff über den UART-Port auf Mediatrix-4102-Geräten vor v48.5.2718 demonstriert. | Kitploit
Tools/GitHubGitHub/proxystaffy/mediatrix-cve-2022-43096
Embedded-System-SicherheitPrivilege EscalationIoT-SicherheitSchwachstellenanalyseExploitationHardware-Sicherheit
GitHubproxystaffy/mediatrix-cve-2022-43096

Mediatrix-CVE-2022-43096

Proof-of-concept-Exploit für CVE-2022-43096, das lokalen Root-Zugriff über den UART-Port auf Mediatrix-4102-Geräten vor v48.5.2718 demonstriert.

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Repository anzeigen
110vor 3 JahrenNoch nicht geprüft

CVE-2022-43096

CVSS v3.1 Vector: AV:P/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N (7,3)

[Beschreibung]

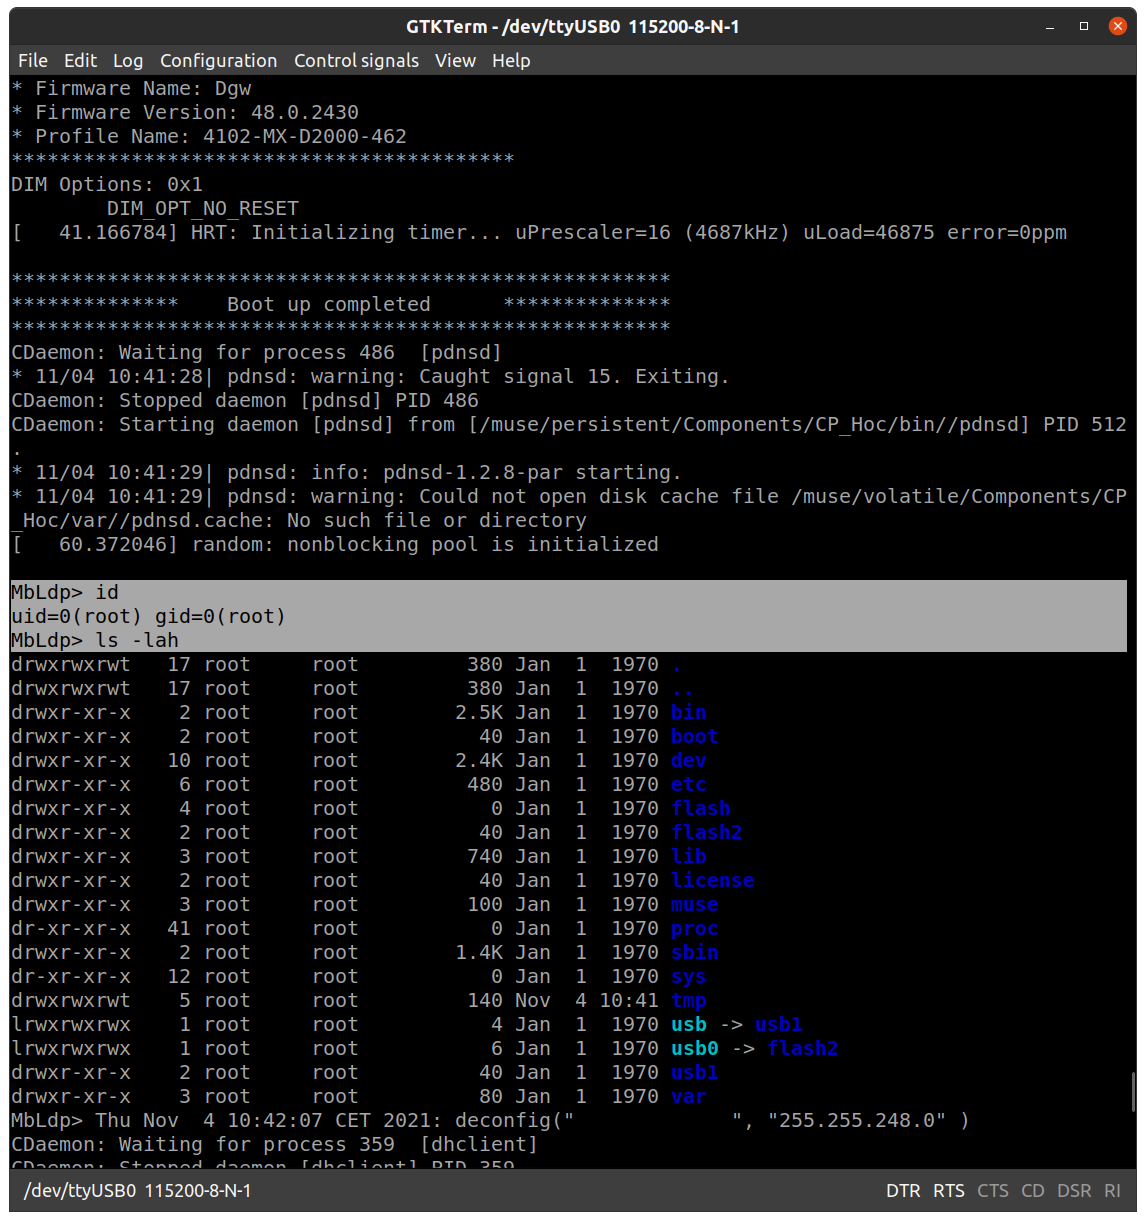
Mediatrix 4102 vor v48.5.2718 erlaubt lokalen Angreifern, über den UART-Port root-Zugriff zu erlangen.
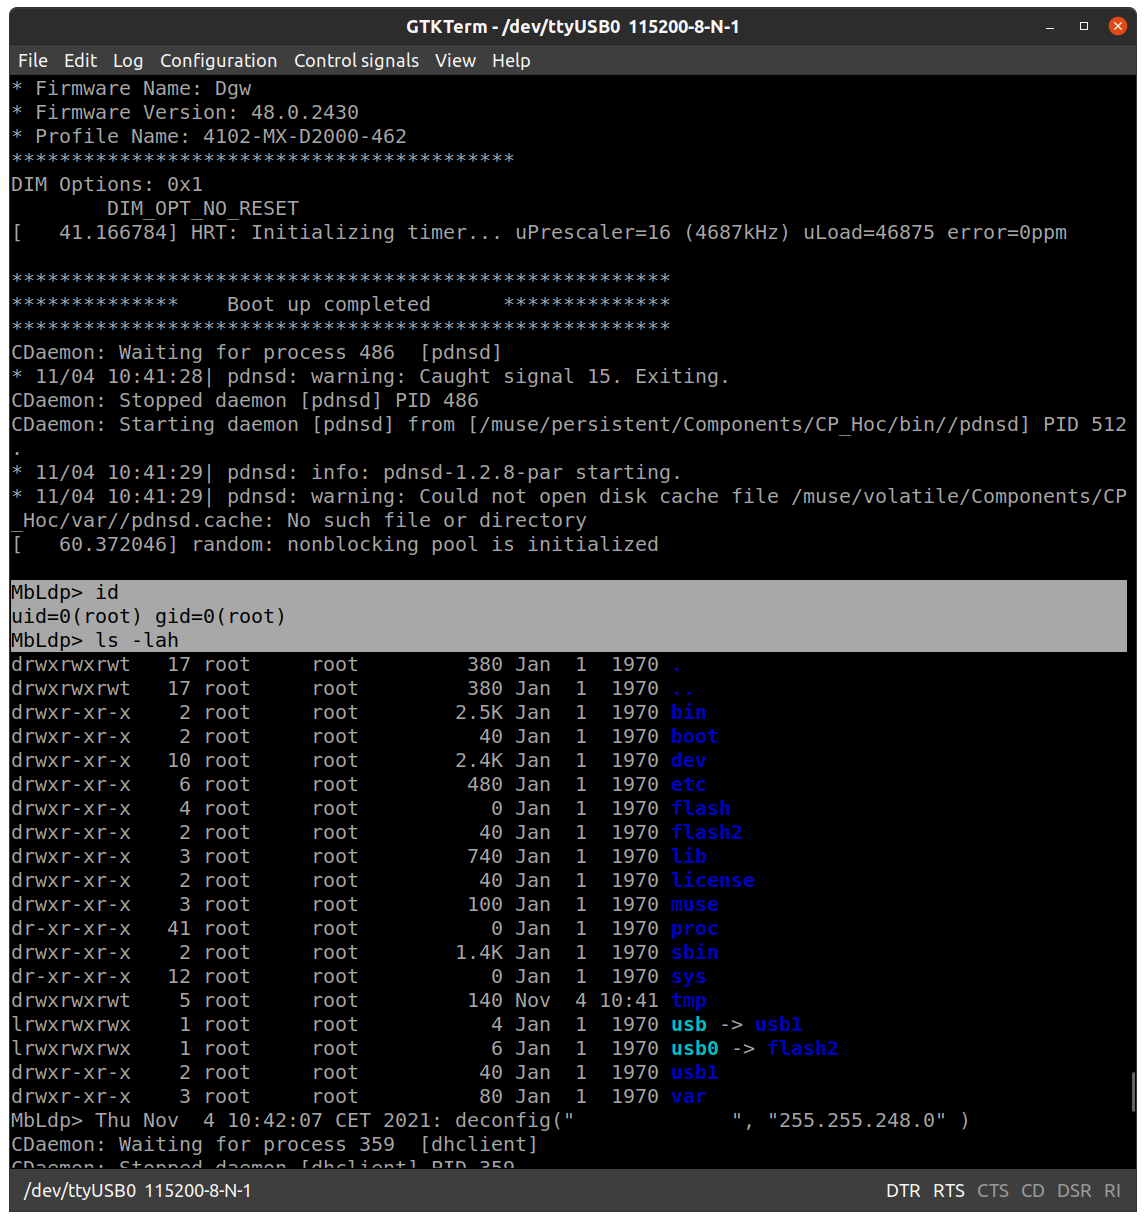
root-seriel_edit


[Schwachstellentyp]

Falsche Zugriffskontrolle


[Produktanbieter]

Mediatrix


[Betroffene Produktcodebasis]

Mediatrix 4102 - Vor v48.5.2718


[Betroffene Komponente]

UART-Port


[Angriffstyp]

Physisch


[Auswirkung Codeausführung]

true


[Auswirkung Privilegienausweitung]

true


[Auswirkung Informationsoffenlegung]

true


[Referenz]

Zusammenfassungs-ID: DGW-15338

https://documentation.media5corp.com/display/MP/DGW+Security+Improvement+Notes+v48.5.2718

Produktseite:

https://www.m5t.com/products/mediatrix-access-devices/4100-voip-adaptors/


[Hat der Hersteller die Schwachstelle bestätigt oder anerkannt?]

true


[Entdecker]

Daniel Wong

Tool herunterladen