 projectdiscovery/mapcidr
Dienstprogramm zur Durchführung mehrerer Operationen für bestimmte Subnetz-/CIDR-Bereiche.




Funktionen • Installation • Verwendung • Bibliothek • Discord beitreten
mapCIDR wurde entwickelt, um die Lastverteilung für Massen-Scanning-Operationen zu erleichtern; es kann sowohl als Bibliothek als auch als eigenständiges CLI-Tool verwendet werden.
sbh, sbc)a, aa)match-ip)filter-ip)s, sr)count)ip-format)si, sp)t4, t6)go install -v github.com/projectdiscovery/mapcidr/cmd/mapcidr@latest
mapcidr -h
Dies zeigt die Hilfe für das Tool an. Hier sind alle unterstützten Schalter.
INPUT:
   -cl, -cidr string[]  CIDR/IP/File containing list of CIDR/IP to process

PROCESS:
   -sbc int                  Slice CIDRs by given CIDR count
   -sbh int                  Slice CIDRs by given HOST count
   -a, -aggregate            Aggregate IPs/CIDRs into minimum subnet
   -aa, -aggregate-approx    Aggregate sparse IPs/CIDRs into minimum approximated subnet
   -c, -count                Count number of IPs in given CIDR
   -t4, -to-ipv4             Convert IPs to IPv4 format
   -t6, -to-ipv6             Convert IPs to IPv6 format
   -ip-format, -if string[]  IP formats (0,1,2,3,4,5,6,7,8,9,10,11)
   -zpn, -zero-pad-n int     number of padded zero to use (default 3)
   -zpp, -zero-pad-permute   enable permutations from 0 to zero-pad-n for each octets

FILTER:
   -f4, -filter-ipv4         Filter IPv4 IPs from input
   -f6, -filter-ipv6         Filter IPv6 IPs from input
   -skip-base                Skip base IPs (ending in .0) in output
   -skip-broadcast           Skip broadcast IPs (ending in .255) in output
   -mi, -match-ip string[]   IP/CIDR/FILE containing list of IP/CIDR to match (comma-separated, file input)
   -fi, -filter-ip string[]  IP/CIDR/FILE containing list of IP/CIDR to filter (comma-separated, file input)

MISCELLANEOUS:
   -s, -sort                  Sort input IPs/CIDRs in ascending order
   -sr, -sort-reverse         Sort input IPs/CIDRs in descending order
   -si, -shuffle-ip           Shuffle Input IPs in random order
   -sp, -shuffle-port string  Shuffle Input IP:Port in random order

UPDATE:
   -up, -update                 update mapcidr to latest version
   -duc, -disable-update-check  disable automatic mapcidr update check

OUTPUT:
   -verbose            Verbose mode
   -o, -output string  File to write output to
   -silent             Silent mode
   -version            Show version of the project
Um eine Liste von IPs für ein gegebenes CIDR zu erhalten, verwenden Sie den folgenden Befehl:
mapcidr -cidr 173.0.84.0/24
                   ____________  ___
  __ _  ___ ____  / ___/  _/ _ \/ _ \
 /  ' \/ _ '/ _ \/ /___/ // // / , _/
/_/_/_/\_,_/ .__/\___/___/____/_/|_| v0.5
          /_/

		projectdiscovery.io

[WRN] Use with caution. You are responsible for your actions
[WRN] Developers assume no liability and are not responsible for any misuse or damage.

173.0.84.0
173.0.84.1
173.0.84.2
173.0.84.3
173.0.84.4
173.0.84.5
173.0.84.13
173.0.84.14
173.0.84.15
173.0.84.16
Es ist auch möglich, eine Liste von IPs für einen bestimmten IP-Bereich abzurufen, indem der folgende Befehl verwendet wird:
$ echo "192.168.0.0-192.168.0.5" | mapcidr
192.168.0.0
192.168.0.1
192.168.0.2
192.168.0.3
192.168.0.4
192.168.0.5
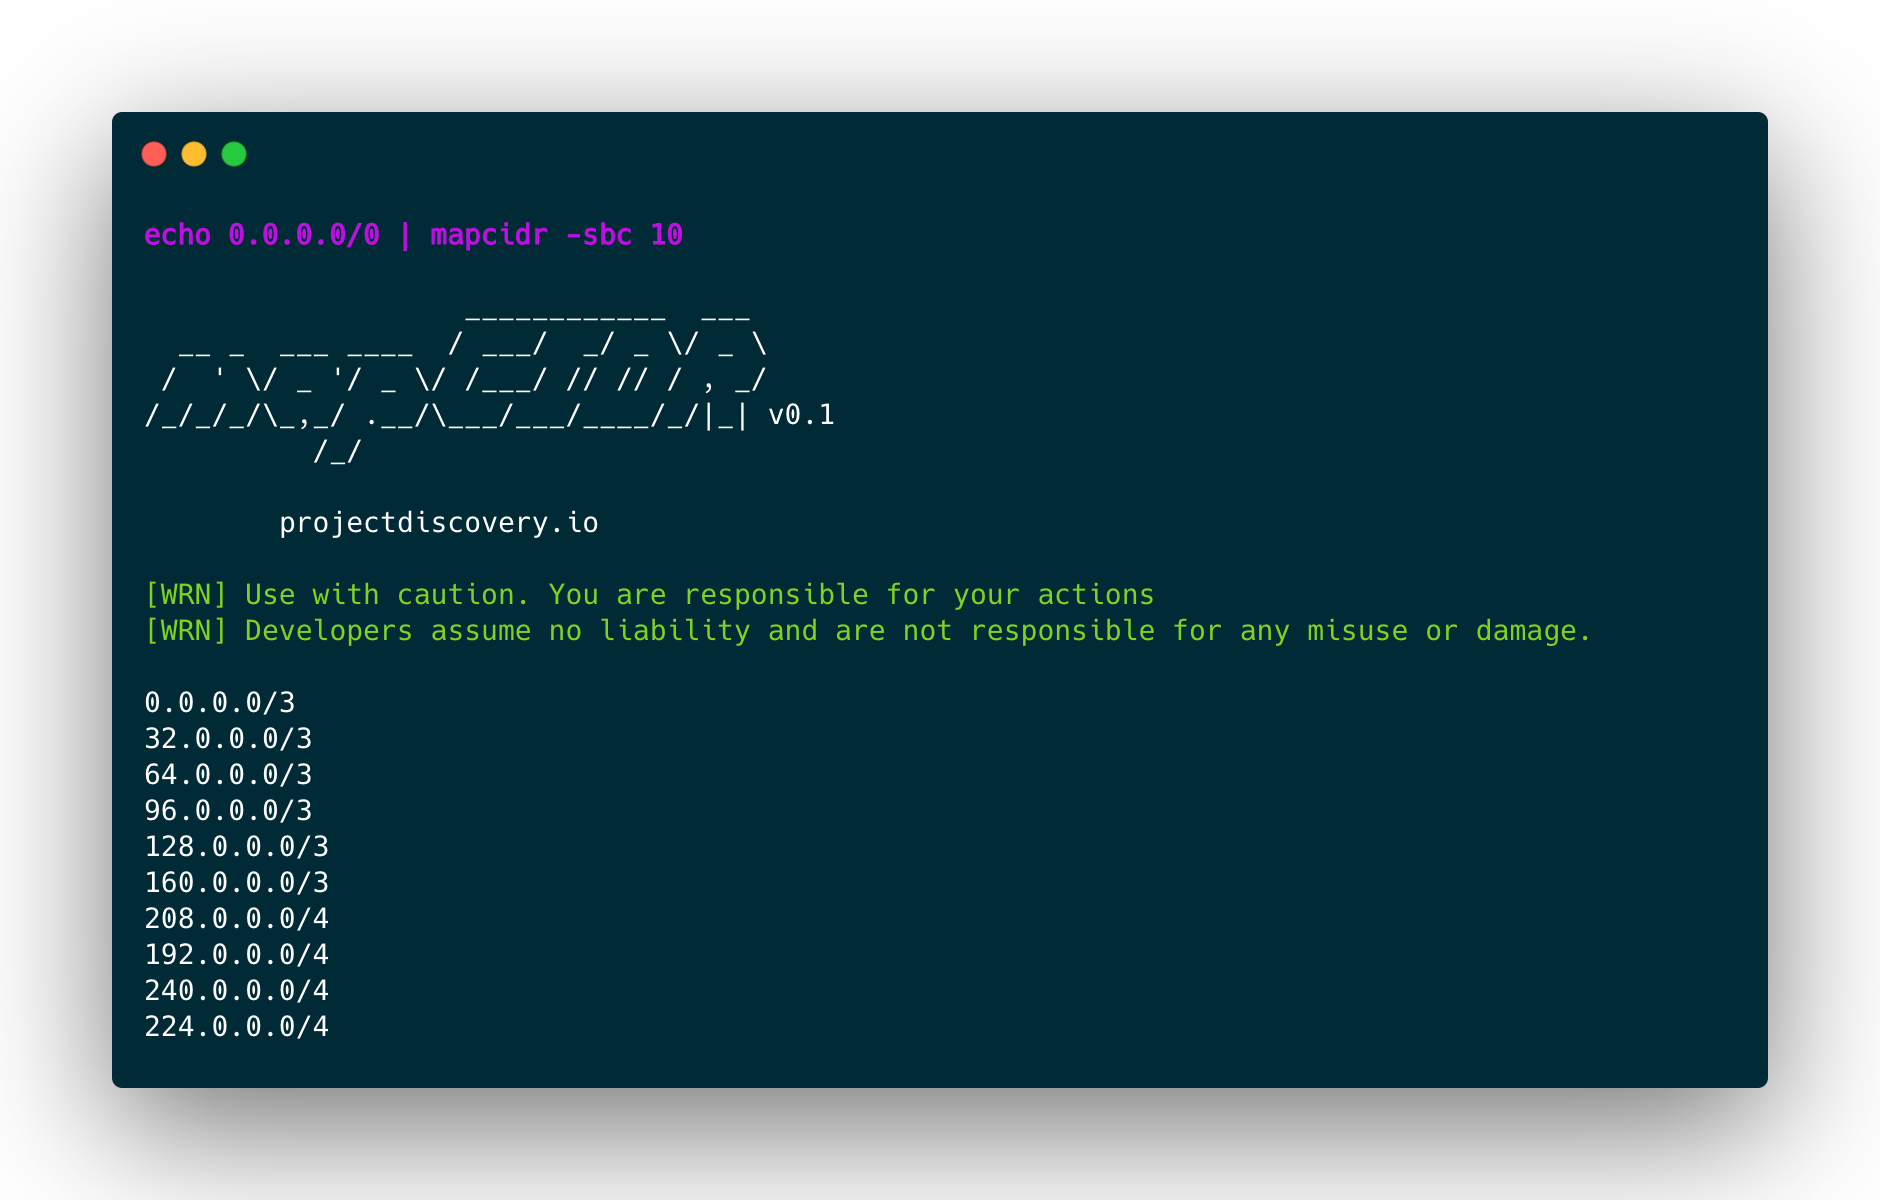
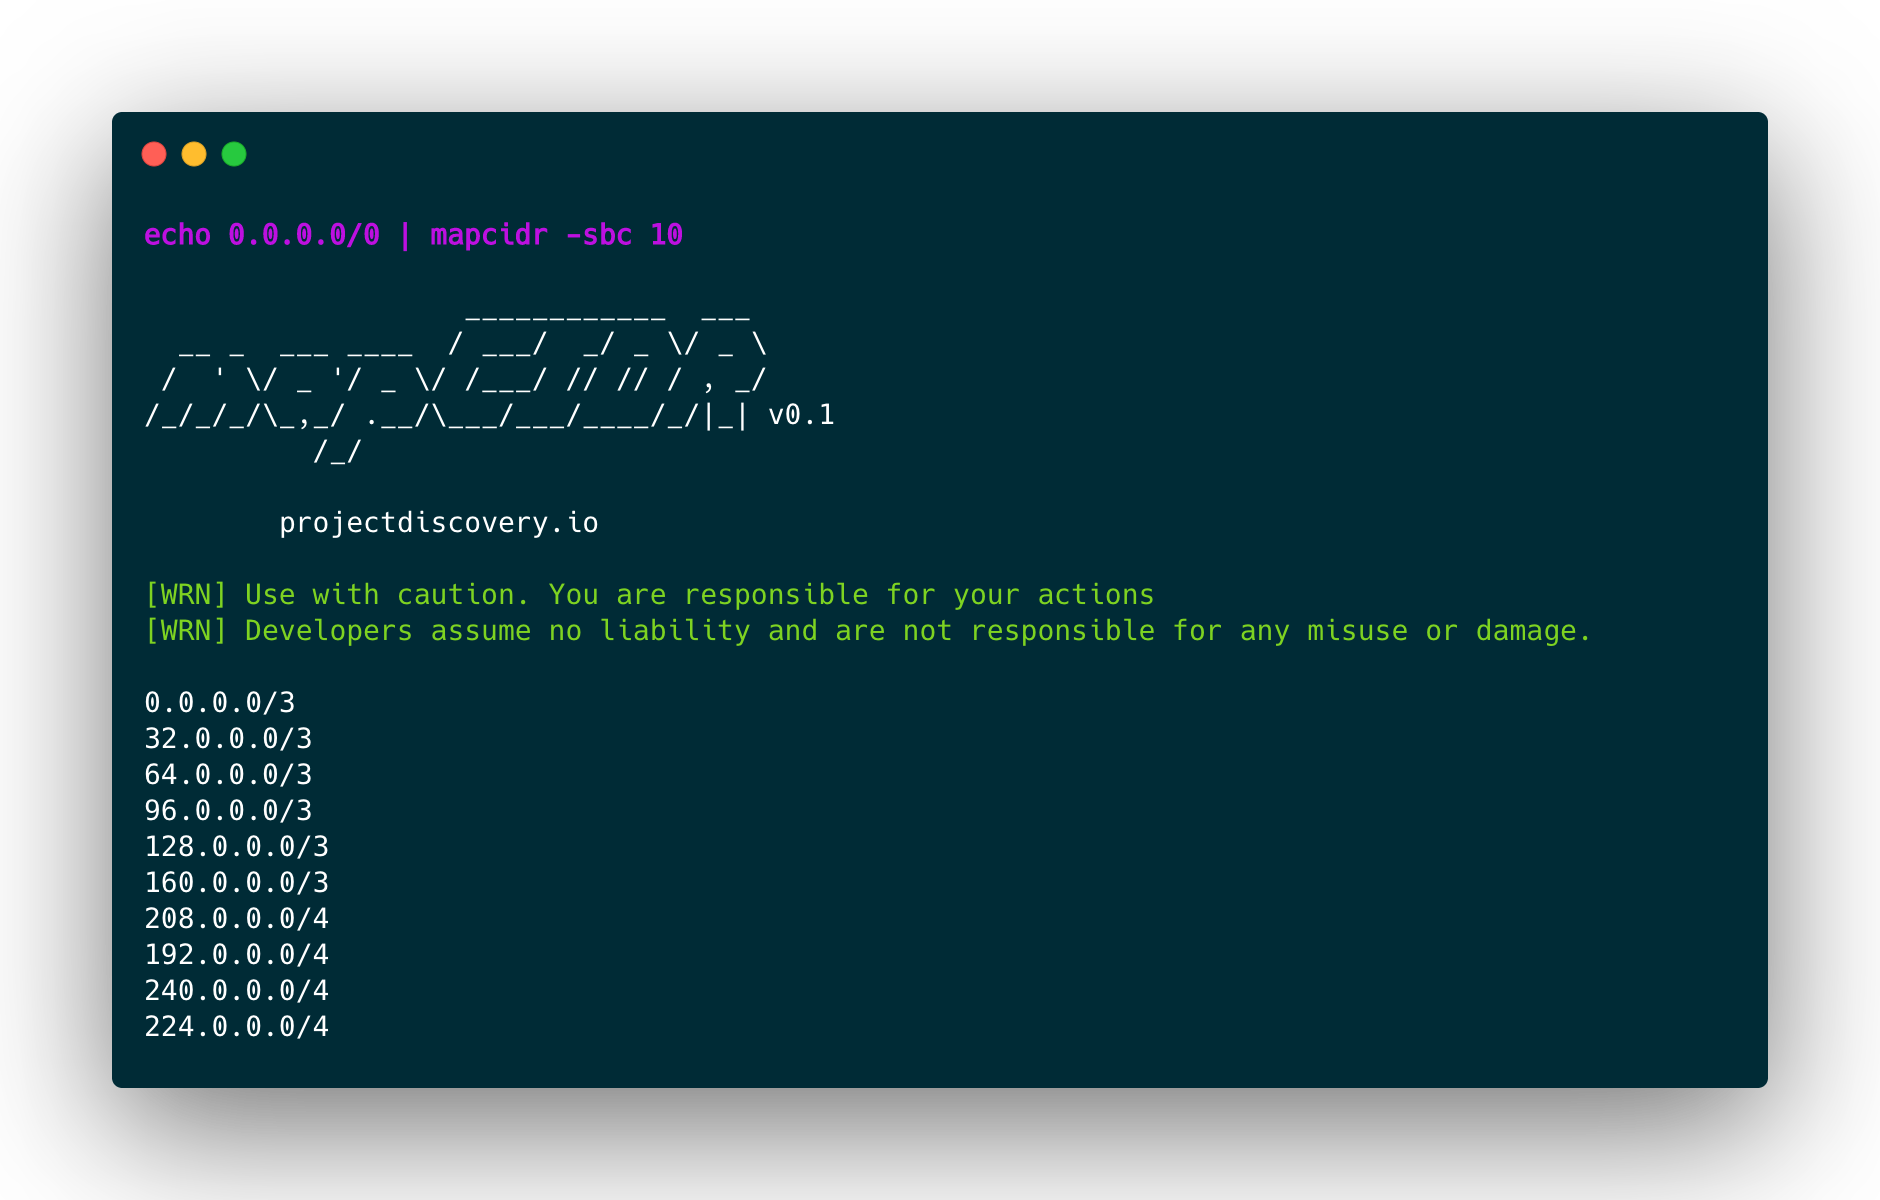
Um ein gegebenes CIDR oder eine Liste von CIDRs nach CIDR-Anzahl aufzuteilen oder in mehrere gleich große kleinere Subnetze zu unterteilen, verwenden Sie den folgenden Befehl:
mapcidr -cidr 173.0.84.0/24 -sbc 10 -silent
173.0.84.0/27
173.0.84.32/27
173.0.84.64/27
173.0.84.96/27
173.0.84.128/27
173.0.84.160/27
173.0.84.208/28
173.0.84.192/28
173.0.84.240/28
173.0.84.224/28
Um das angegebene CIDR in gleich viele Hosts pro CIDR aufzuteilen, verwenden Sie den folgenden Befehl:
mapcidr -cidr 173.0.84.0/16 -sbh 20000 -silent
173.0.0.0/18
173.0.64.0/18
173.0.128.0/18
173.0.192.0/18
Hinweis: Ein perfekter Split ist nur möglich, wenn die gewünschte Anzahl an Slices oder Hosts pro Subnetz eine Zweierpotenz ist. Andernfalls versucht das Tool, automatisch die beste Split-Strategie zu finden, um das gewünschte Ergebnis zu erzielen.
Um mehrere CIDR-Bereiche zu einem kleineren Subnetzblock zusammenzuführen, verwenden Sie den folgenden Befehl:
$ mapcidr -cl cidrs.txt -aggregate
Um CIDR-Blöcke für eine gegebene Liste von IPs aufzulisten, verwenden Sie den folgenden Befehl:
$ mapcidr -il ips.txt -aggregate
Es ist auch möglich, approximierte Aggregationen für dünn besetzte IP-Gruppen durchzuführen (nur Version 4). Das endgültige Intervall enthält zusammenhängende IPs, die nicht zur Eingabe gehören:
$ cat ips.txt

1.1.1.1
1.1.1.16
1.1.1.31
$ cat ips.txt | mapcidr -aggregate-approx

1.1.1.0/27
Um CIDR-Blöcke für einen bestimmten IP-Bereich (IPv4 | IPv6) aufzulisten, verwenden Sie den folgenden Befehl:
 $ mapcidr  -cl 192.168.0.1-192.168.0.255 -aggregate
 OR
 $ echo 192.168.0.1-192.168.0.255 | mapcidr -aggregate
192.168.0.1/32
192.168.0.2/31
192.168.0.4/30
192.168.0.8/29
192.168.0.16/28
192.168.0.32/27
192.168.0.64/26
192.168.0.128/25
Um IPs aus der angegebenen Liste von CIDR-Bereichen abzugleichen, verwenden Sie den folgenden Befehl:
$ mapcidr -cidr 192.168.1.0/24 -mi 192.168.1.253,192.168.1.252
$ mapcidr -cidr 192.168.1.0/24 -mi ip_list_to_match.txt
Um IPs aus der angegebenen Liste von CIDR-Bereichen zu filtern, verwenden Sie den folgenden Befehl:
$ mapcidr -cidr 192.168.1.224/28 -fi 192.168.1.233,192.168.1.234
$ mapcidr -cidr 192.168.1.224/28 -fi ip_list_to_filter.txt






