
 projectdiscovery/dnsx
dnsx ist ein schnelles und vielseitiges DNS-Toolkit, mit dem Sie mehrere DNS-Abfragen Ihrer Wahl mit einer Liste von benutzerdefinierten Resolvern ausführen können.
<h1 align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/3923/abdf7c5ef50e7d740b96aad5a151b9ac75700de029a681a6b3dc6b51efe45b7d.png" alt="dnsx" width="200px">
  <br>
</h1>

<h4 align="center">Ein schnelles und vielseitiges DNS-Toolkit für die Ausführung von DNS-Abfragen</h4>

<p align="center">
<a href="https://goreportcard.com/report/github.com/projectdiscovery/dnsx"><img src="https://goreportcard.com/badge/github.com/projectdiscovery/dnsx"></a>
<a href="https://github.com/projectdiscovery/dnsx/issues"><img src="https://img.shields.io/badge/contributions-welcome-brightgreen.svg?style=flat"></a>
<a href="https://github.com/projectdiscovery/dnsx/releases"><img src="https://img.shields.io/github/release/projectdiscovery/dnsx"></a>
<a href="https://twitter.com/pdiscoveryio"><img src="https://img.shields.io/twitter/follow/pdiscoveryio.svg?logo=twitter"></a>
<a href="https://discord.gg/projectdiscovery"><img src="https://img.shields.io/discord/695645237418131507.svg?logo=discord"></a>
</p>

<p align="center">
  <a href="#features">Funktionen</a> •
  <a href="#installation-instructions">Installation</a> •
  <a href="#usage">Verwendung</a> •
  <a href="#running-dnsx">`dnsx` ausführen</a> •
  <a href="#wildcard-filtering">Wildcard</a> •
  <a href="#-notes">Hinweise</a> •
  <a href="https://discord.gg/projectdiscovery">Discord beitreten</a>
</p>


---

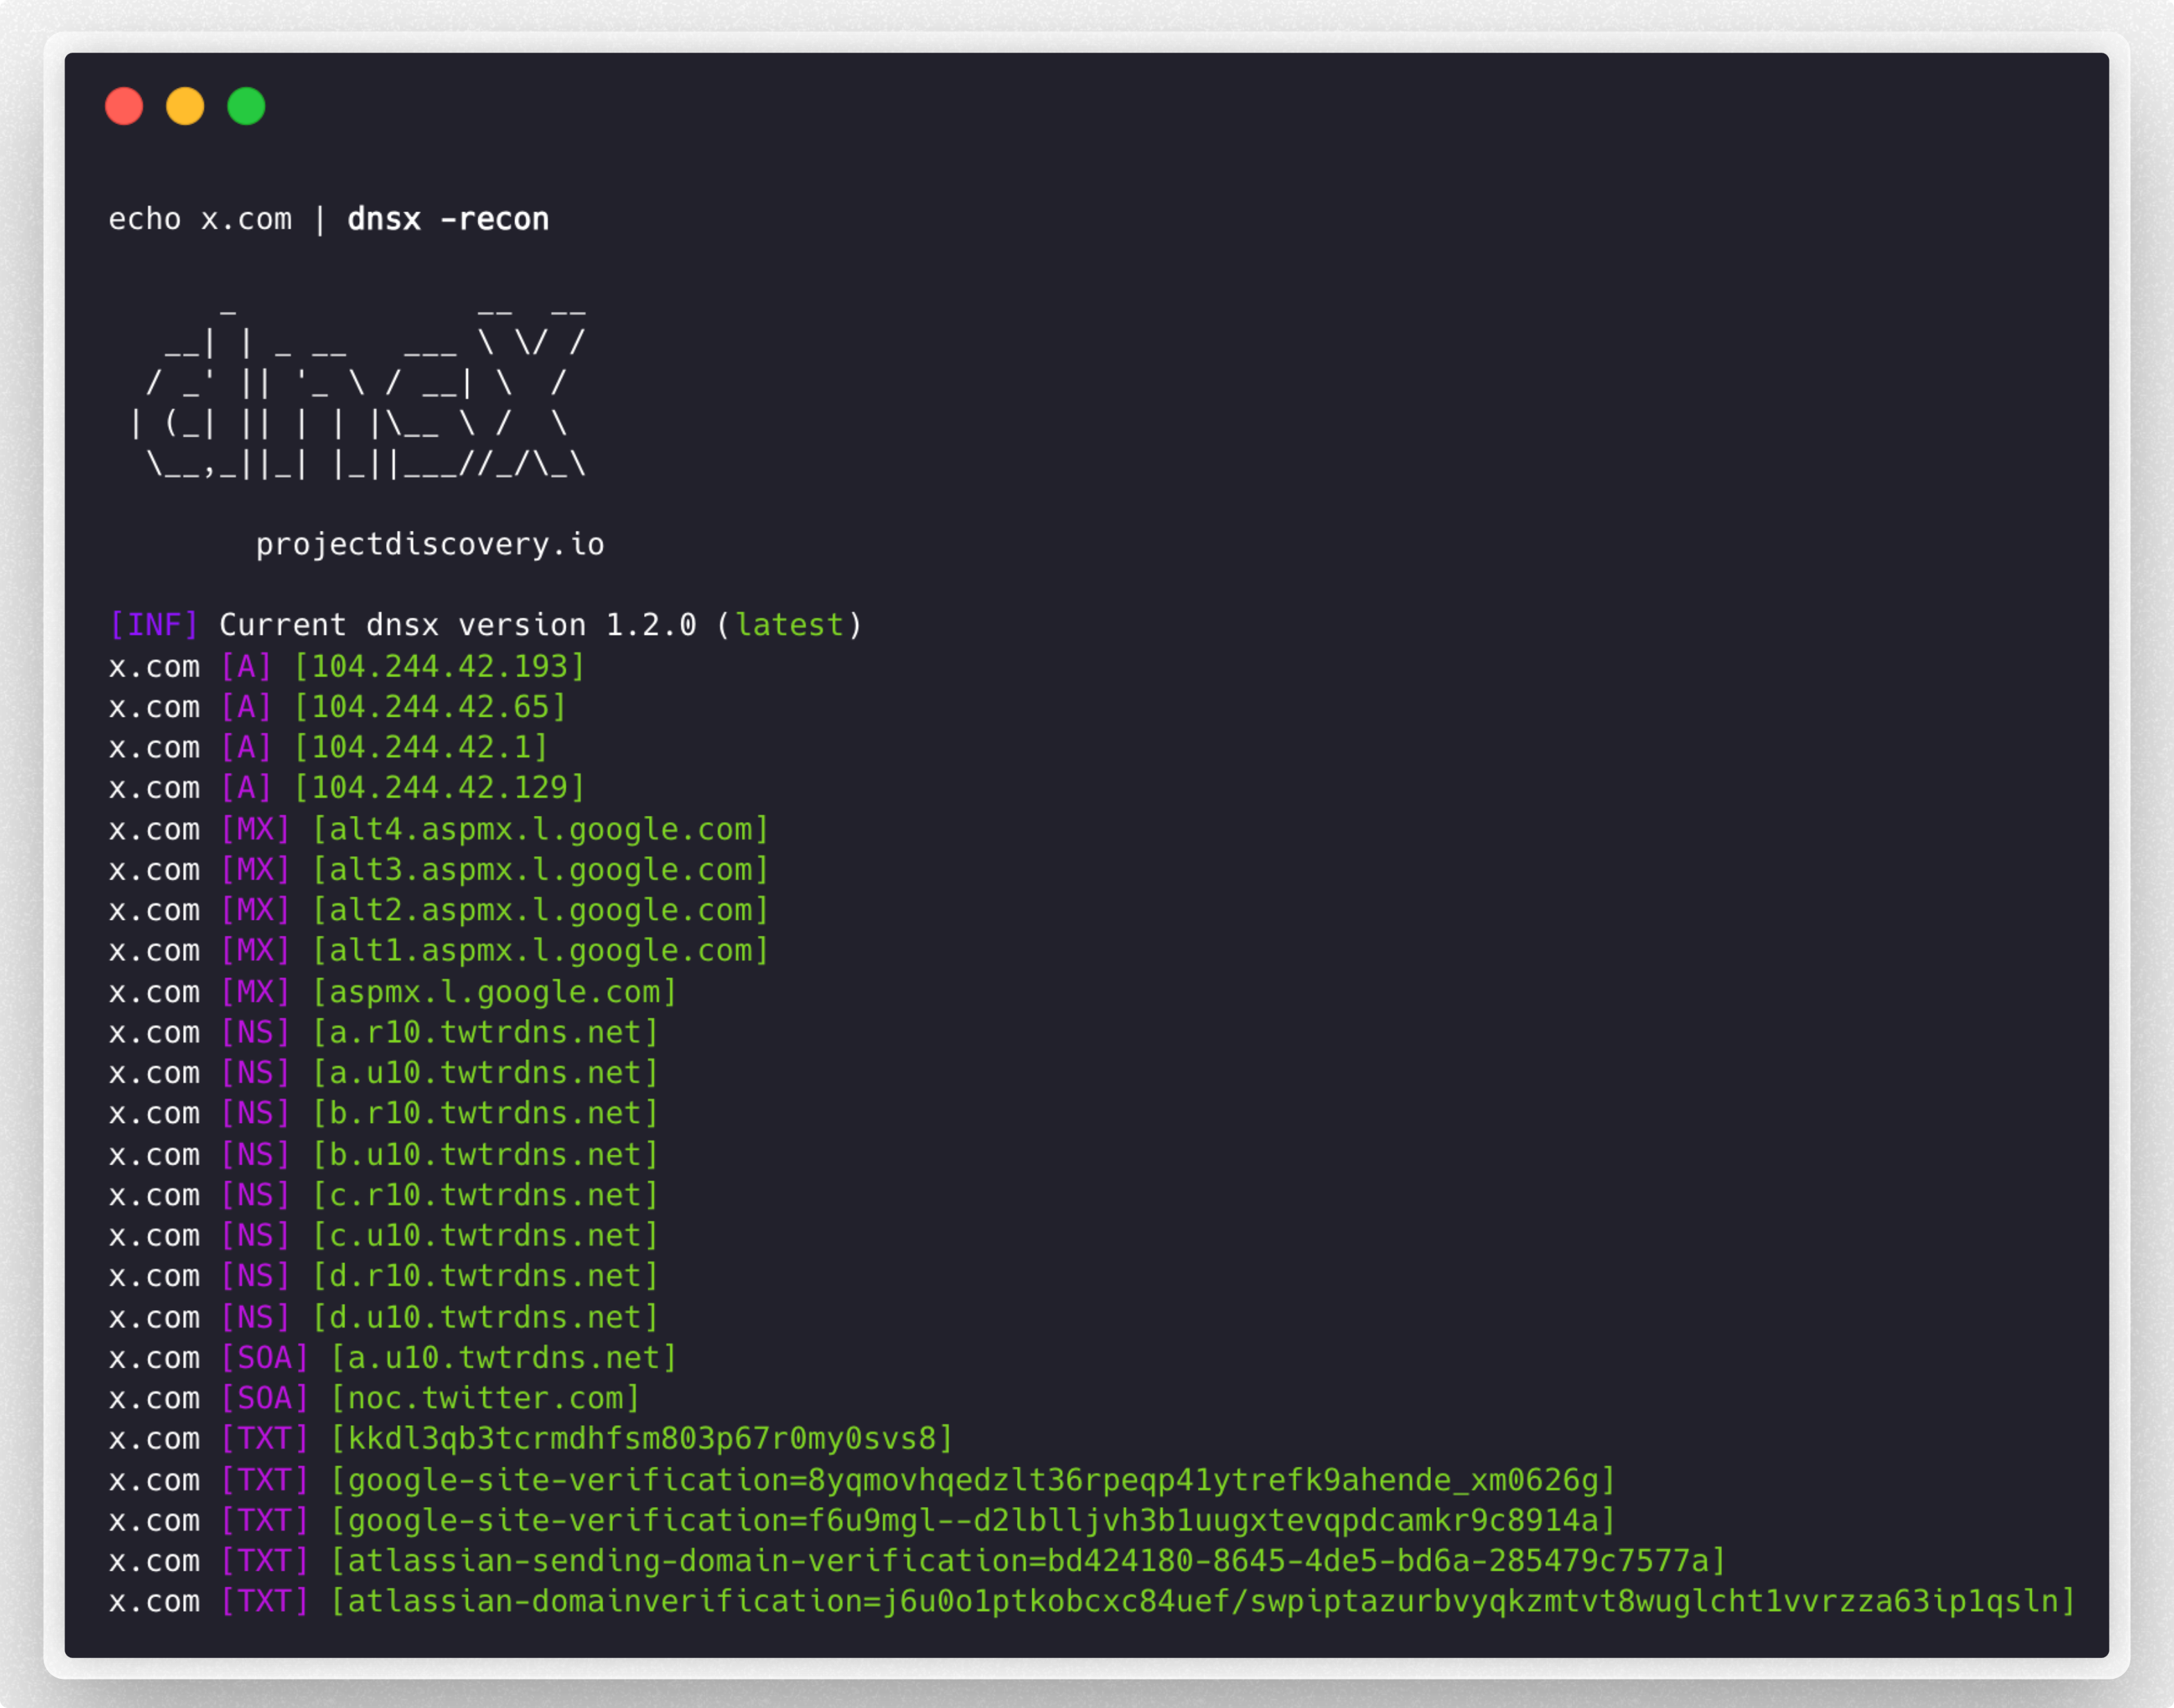
`dnsx` ist ein schnelles und vielseitiges DNS-Toolkit, das für die Durchführung verschiedener Probes über die [retryabledns](https://github.com/projectdiscovery/retryabledns)-Bibliothek entwickelt wurde. Es unterstützt mehrere DNS-Abfragen, benutzerdefinierte Resolver, DNS-Wildcard-Filterung wie [shuffledns](https://github.com/projectdiscovery/shuffledns) usw.


# Funktionen

<h1 align="left">
  <img src="https://assets.kitploit.com/production/public/readmes/3923/e0be49be16e94055f8ca00845ffa701135d23cba6aca284260e6208fa8c20026.png" alt="dnsx" width="700px"></a>
  <br>
</h1>


 - Einfaches und praktisches Dienstprogramm zum Abfragen von DNS-Einträgen.
 - Unterstützung für **A, AAAA, CNAME, PTR, NS, MX, TXT, SRV, SOA**-Abfragen
 - Unterstützung für DNS-**Auflösung** / **Brute-Force**
 - Unterstützung für benutzerdefinierte **Resolver**-Eingabe
 - Unterstützung für mehrere Resolver-Formate **(TCP/UDP/DOH/DOT)**
 - Unterstützung für **stdin** und **stdout**
 - Automatische **Wildcard**-Behandlung

# Installationsanleitung


`dnsx` erfordert **go1.21** für eine erfolgreiche Installation. Führen Sie den folgenden Befehl aus, um die neueste Version zu installieren:

```sh
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
```

# Verwendung

```sh
dnsx -h
```

Dies zeigt die Hilfe für das Tool an. Hier sind alle unterstützten Optionen.

```console
INPUT:
   -l, -list string      list of sub(domains)/hosts to resolve (file or stdin)
   -d, -domain string    list of domain to bruteforce (file or comma separated or stdin)
   -w, -wordlist string  list of words to bruteforce (file or comma separated or stdin)

QUERY:
   -a                       query A record (default)
   -aaaa                    query AAAA record
   -cname                   query CNAME record
   -ns                      query NS record
   -txt                     query TXT record
   -srv                     query SRV record
   -ptr                     query PTR record
   -mx                      query MX record
   -soa                     query SOA record
   -any                     query ANY record
   -axfr                    query AXFR
   -caa                     query CAA record
   -recon                   query all the dns records (a,aaaa,cname,ns,txt,srv,ptr,mx,soa,axfr,caa)
   -e, -exclude-type value  dns query type to exclude (a,aaaa,cname,ns,txt,srv,ptr,mx,soa,axfr,caa) (default none)

FILTER:
   -re, -resp          display dns response
   -ro, -resp-only     display dns response only
   -rc, -rcode string  filter result by dns status code (eg. -rcode noerror,servfail,refused)

PROBE:
   -cdn  display cdn name
   -asn  display host asn information

RATE-LIMIT:
   -t, -threads int      number of concurrent threads to use (default 100)
   -rl, -rate-limit int  number of dns request/second to make (disabled as default) (default -1)

UPDATE:
   -up, -update                 update dnsx to latest version
   -duc, -disable-update-check  disable automatic dnsx update check

OUTPUT:
   -o, -output string           file to write output
   -j, -json                    write output in JSONL(ines) format
   -omit-raw, -or               omit raw dns response from jsonl output
   -ot, -output-template string custom output template (e.g. -ot '{{host}} {{a}}')

DEBUG:
   -hc, -health-check  run diagnostic check up
   -silent             display only results in the output
   -v, -verbose        display verbose output
   -raw, -debug        display raw dns response
   -stats              display stats of the running scan
   -version            display version of dnsx
   -nc, -no-color      disable color in output

OPTIMIZATION:
   -retry int                number of dns attempts to make (must be at least 1) (default 2)
   -hf, -hostsfile           use system host file
   -trace                    perform dns tracing
   -trace-max-recursion int  Max recursion for dns trace (default 32767)
   -resume                   resume existing scan
   -stream                   stream mode (wordlist, wildcard, stats and stop/resume will be disabled)
   -timeout value            maximum time to wait for a DNS query to complete (default 3s)

CONFIGURATIONS:
   -auth                         configure projectdiscovery cloud (pdcp) api key (default true)
   -r, -resolver string          list of resolvers to use (file or comma separated)
   -wt, -wildcard-threshold int  wildcard filter threshold (default 5)
   -aw, -auto-wildcard           automatically detect wildcard domains for filtering
   -wd, -wildcard-domain string  domain name for manual wildcard filtering (mutually exclusive with -auto-wildcard; other flags will be ignored - json output recommended)
```

## dnsx ausführen

### DNS-Auflösung

Aktive Hostnamen aus der Liste passiver Subdomains filtern, die aus verschiedenen Quellen stammen:

```console
subfinder -silent -d hackerone.com | dnsx -silent

a.ns.hackerone.com
www.hackerone.com
api.hackerone.com
docs.hackerone.com
mta-sts.managed.hackerone.com
mta-sts.hackerone.com
resources.hackerone.com
b.ns.hackerone.com
mta-sts.forwarding.hackerone.com
events.hackerone.com
support.hackerone.com
```

**A**-Einträge für die angegebene Liste von Subdomains ausgeben:

```console
subfinder -silent -d hackerone.com | dnsx -silent -a -resp

www.hackerone.com [104.16.100.52]
www.hackerone.com [104.16.99.52]
hackerone.com [104.16.99.52]
hackerone.com [104.16.100.52]
api.hackerone.com [104.16.99.52]
api.hackerone.com [104.16.100.52]
mta-sts.forwarding.hackerone.com [185.199.108.153]
mta-sts.forwarding.hackerone.com [185.199.109.153]
mta-sts.forwarding.hackerone.com [185.199.110.153]
mta-sts.forwarding.hackerone.com [185.199.111.153]
a.ns.hackerone.com [162.159.0.31]
resources.hackerone.com [52.60.160.16]
resources.hackerone.com [3.98.63.202]
resources.hackerone.com [52.60.165.183]
resources.hackerone.com [read.uberflip.com]
mta-sts.hackerone.com [185.199.110.153]
mta-sts.hackerone.com [185.199.111.153]
mta-sts.hackerone.com [185.199.109.153]
mta-sts.hackerone.com [185.199.108.153]
gslink.hackerone.com [13.35.210.17]
gslink.hackerone.com [13.35.210.38]
gslink.hackerone.com [13.35.210.83]
gslink.hackerone.com [13.35.210.19]
b.ns.hackerone.com [162.159.1.31]
docs.hackerone.com [185.199.109.153]
docs.hackerone.com [185.199.110.153]
docs.hackerone.com [185.199.111.153]
docs.hackerone.com [185.199.108.153]
support.hackerone.com [104.16.51.111]
support.hackerone.com [104.16.53.111]
mta-sts.managed.hackerone.com [185.199.108.153]
mta-sts.managed.hackerone.com [185.199.109.153]
mta-sts.managed.hackerone.com [185.199.110.153]
mta-sts.managed.hackerone.com [185.199.111.153]
```

**A**-Einträge für die angegebene Liste von Subdomains extrahieren:

```console
subfinder -silent -d hackerone.com | dnsx -silent -a -resp-only

104.16.99.52
104.16.100.52
162.159.1.31
104.16.99.52
104.16.100.52
185.199.110.153
185.199.111.153
185.199.108.153
185.199.109.153
104.16.99.52
104.16.100.52
104.16.51.111
104.16.53.111
185.199.108.153
185.199.111.153
185.199.110.153
185.199.111.153
```

**CNAME**-Einträge für die angegebene Liste von Subdomains extrahieren:

```console
subfinder -silent -d hackerone.com | dnsx -silent -cname -resp

support.hackerone.com [hackerone.zendesk.com]
resources.hackerone.com [read.uberflip.com]
mta-sts.hackerone.com [hacker0x01.github.io]
mta-sts.forwarding.hackerone.com [hacker0x01.github.io]
events.hackerone.com [whitelabel.bigmarker.com]
```
**ASN**-Einträge für die angegebene Liste von Subdomains extrahieren:
```console
subfinder -silent -d hackerone.com | dnsx -silent  -asn

b.ns.hackerone.com [AS13335, CLOUDFLARENET, US]
a.ns.hackerone.com [AS13335, CLOUDFLARENET, US]
hackerone.com [AS13335, CLOUDFLARENET, US]
www.hackerone.com [AS13335, CLOUDFLARENET, US]
api.hackerone.com [AS13335, CLOUDFLARENET, US]
support.hackerone.com [AS13335, CLOUDFLARENET, US]
```

Probe mit [DNS-Statuscode](https://github.com/projectdiscovery/dnsx/wiki/RCODE-ID-VALUE-Mapping) für die angegebene Liste von (Sub-)Domains:

```console
subfinder -silent -d hackerone.com | dnsx -silent -rcode noerror,servfail,refused

ns.hackerone.com [NOERROR]
a.ns.hackerone.com [NOERROR]
b.ns.hackerone.com [NOERROR]
support.hackerone.com [NOERROR]
resources.hackerone.com [NOERROR]
mta-sts.hackerone.com [NOERROR]
www.hackerone.com [NOERROR]
mta-sts.forwarding.hackerone.com [NOERROR]
docs.hackerone.com [NOERROR]
```

Subdomains aus dem angegebenen Netzwerkbereich mit `PTR`-Abfrage extrahieren:

```console
echo 173.0.84.0/24 | dnsx -silent -resp-only -ptr

cors.api.paypal.com
trinityadminauth.paypal.com
cld-edge-origin-api.paypal.com
appmanagement.paypal.com
svcs.paypal.com
trinitypie-serv.paypal.com
ppn.paypal.com
pointofsale-new.paypal.com
pointofsale.paypal.com
slc-a-origin-pointofsale.paypal.com
fpdbs.paypal.com
```

Subdomains aus der angegebenen ASN mit `PTR`-Abfrage extrahieren:
```console
echo AS17012 | dnsx -silent -resp-only -ptr

apiagw-a.paypal.com
notify.paypal.com
adnormserv-slc-a.paypal.com
a.sandbox.paypal.com
apps2.paypal-labs.com
pilot-payflowpro.paypal.com
www.paypallabs.com
paypal-portal.com
micropayments.paypal-labs.com
minicart.paypal-labs.com
```
---------

### Benutzerdefiniertes Ausgabeformat

Das Flag `-output-template` (`-ot`) ermöglicht es Ihnen, das Ausgabeformat mithilfe einer Vorlage anzupassen, anstelle des standardmäßigen Layouts mit Klammern (z. B. `example.com [A] [104.20.23.154]`). Sie geben die Vorlage direkt in der Befehlszeile an, um zu steuern, wie die aufgelösten Daten dargestellt werden.

Vorlagenvariablen entsprechen denselben Feldnamen, die in der JSONL-Ausgabe (`-json`) verwendet werden, sodass jede der folgenden als `{{field}}` referenziert werden kann:

`host`, `a`, `aaaa`, `cname`, `ns`, `txt`, `mx`, `srv`, `ptr`, `soa`, `caa`, `ttl`, `resolver`, `status_code`, `cdn-name`, `cdn-type`, `asn`, `query-time`. Ein praktischer `{{ip}}`-Alias enthält die kombinierten `A`- und `AAAA`-Einträge.

Einträge mit mehreren Werten (z. B. mehrere `A`-Einträge) werden innerhalb eines einzelnen Feldes durch Kommas verbunden.

```console
echo example.com | dnsx -silent -a -ot '{{host}} {{a}}'

example.com 104.20.23.154,172.66.147.243
```

```console
echo example.com | dnsx -silent -a -ot '{{ip}} - {{host}}'

104.20.23.154,172.66.147.243 - example.com
```

> [!NOTE]
> Wenn ein angegebenes Feld nicht existiert oder keinen Wert enthält, wird es einfach aus der Ausgabe weggelassen. `-output-template` kann nicht mit `-json` oder `-raw` kombiniert werden.

---------

### DNS-Brute-Force

Subdomains für eine angegebene Domain oder Liste von Domains mit den Flags `d` und `w` per Brute-Force ermitteln:

```console
dnsx -silent -d facebook.com -w dns_worldlist.txt

blog.facebook.com
booking.facebook.com
api.facebook.com
analytics.facebook.com
beta.facebook.com
apollo.facebook.com
ads.facebook.com
box.facebook.com
alpha.facebook.com
apps.facebook.com
connect.facebook.com
c.facebook.com
careers.facebook.com
code.facebook.com
```

Gezielte Subdomain per Brute-Force mit einem einzelnen oder mehreren Schlüsselwörtern ermitteln, da die Flags `d` oder `w` Datei- oder kommagetrennte Schlüsselwort-Eingaben unterstützen:

```console
dnsx -silent -d domains.txt -w jira,grafana,jenkins

grafana.1688.com
grafana.8x8.vc
grafana.airmap.com
grafana.aerius.nl
jenkins.1688.com
jenkins.airbnb.app
jenkins.airmap.com
jenkins.ahn.nl
jenkins.achmea.nl
jira.amocrm.com
jira.amexgbt.com
jira.amitree.com
jira.arrival.com
jira.atlassian.net
jira.atlassian.com
```

Werte werden für alle Eingabetypen (`-list`, `-domain`, `-wordlist`) von **stdin** akzeptiert. Das Flag `-list` verwendet standardmäßig `stdin`, aber dasselbe kann für andere Eingabetypen erreicht werden, indem ein `-` (Bindestrich) als Parameter hinzugefügt wird:

```console
cat domains.txt | dnsx -silent -w jira,grafana,jenkins -d -

grafana.1688.com
grafana.8x8.vc
grafana.airmap.com
grafana.aerius.nl
jenkins.1688.com
jenkins.airbnb.app
jenkins.airmap.com
jenkins.ahn.nl
jenkins.achmea.nl
jira.amocrm.com
jira.amexgbt.com
jira.amitree.com
jira.arrival.com
jira.atlassian.net
jira.atlassian.com
```

#### DNS-Brute-Force mit platzhalterbasierter Wortliste

```bash
$ cat tld.txt

com
by
de
be
al
bi
cg
dj
bs
```

```console
dnsx -d google.FUZZ -w tld.txt -resp

      _             __  __
   __| | _ __   ___ \ \/ /
  / _' || '_ \ / __| \  /
 | (_| || | | |\__ \ /  \
  \__,_||_| |_||___//_/\_\ v1.1.2

      projectdiscovery.io

google.de [142.250.194.99]
google.com [142.250.76.206]
google.be [172.217.27.163]
google.bs [142.251.42.35]
google.bi [216.58.196.67]
google.al [216.58.196.68]
google.by [142.250.195.4]
google.cg [142.250.183.131]
google.dj [142.250.192.3]
```

### Wildcard-Filterung

Eine besondere Funktion von `dnsx` ist die Fähigkeit, **mehrstufige DNS-basierte Wildcards** zu behandeln, und dies mit einer sehr geringen Anzahl von DNS-Anfragen. Manchmal werden alle Subdomains aufgelöst, was zu vielen Müll-Einträgen in der Ausgabe führt. `dnsx` geht damit um, indem es verfolgt, wie viele Subdomains auf eine IP zeigen, und wenn die Anzahl der Subdomains einen bestimmten Schwellenwert überschreitet, prüft es iterativ auf Wildcards auf allen Ebenen der Hosts für diese IP.

```console
dnsx -l subdomain_list.txt -wd airbnb.com -o output.txt
```

Um Wildcard-DNS automatisch über mehrere Domains in einem einzigen Durchlauf zu erkennen und zu filtern, während der ausgewählte Ausgabemodus beibehalten wird:

```console
dnsx -l subdomain_list.txt -auto-wildcard -o output.txt
```

`-auto-wildcard` und `-wd` / `-wildcard-domain` schließen sich gegenseitig aus. Verwenden Sie `-wd`, wenn Sie den bestehenden manuellen Wildcard-Filterungsablauf für eine einzelne Domain wünschen; verwenden Sie `-auto-wildcard`, wenn dnsx Wildcard-Roots automatisch über gemischte Domain-Eingaben hinweg erkennen soll.

---

### Dnsx als Bibliothek

Es ist möglich, die Bibliothek direkt in Ihren Golang-Programmen zu verwenden. Die folgenden Codeausschnitte sind ein Beispiel für die Verwendung in Golang-Programmen. Weitere Informationen zur detaillierten Paketkonfiguration und -verwendung finden Sie [hier](https://pkg.go.dev/github.com/projectdiscovery/[email protected]/libs/dnsx).

```go
package main

import (
	"fmt"

	"github.com/projectdiscovery/dnsx/libs/dnsx"
)

func main() {
	// Create DNS Resolver with default options
	dnsClient, err := dnsx.New(dnsx.DefaultOptions)
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}

	// DNS A question and returns corresponding IPs
	result, err := dnsClient.Lookup("hackerone.com")
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	for idx, msg := range result {
		fmt.Printf("%d: %s\n", idx+1, msg)
	}

	// Query
	rawResp, err := dnsClient.QueryOne("hackerone.com")
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	fmt.Printf("rawResp: %v\n", rawResp)

	jsonStr, err := rawResp.JSON()
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	fmt.Println(jsonStr)

	return
}
```

# 📋 Hinweise

- Standardmäßig prüft `dnsx` auf **A**-Einträge.
- Standardmäßig verwendet `dnsx` Google, Cloudflare, Quad9 [Resolver](https://github.com/projectdiscovery/dnsx/blob/43af78839e237ea8cbafe571df1ab0d6cbe7f445/libs/dnsx/dnsx.go#L31).
- Eine benutzerdefinierte Resolver-Liste kann mit dem Flag `r` geladen werden.
- `-auto-wildcard` erkennt Wildcard-Domains automatisch über mehrere registrierbare Roots in einem einzigen Durchlauf.
- Der Domainname (`-wd`) ist nur für die manuelle Wildcard-Filterung erforderlich und kann nicht zusammen mit `-auto-wildcard` verwendet werden.
- Bei Verwendung der manuellen Wildcard-Filterung mit `-wd` werden andere DNS-Eintrags-Flags ignoriert und die JSON-Ausgabe wird empfohlen.
- DNS-Auflösung (`l`) und DNS-Brute-Force (`w`) können nicht zusammen verwendet werden.
- VPN-Betreiber neigen dazu, hohen DNS/UDP-Verkehr zu filtern, daher kann das Tool Paketverluste erfahren (z. B. [Mullvad VPN](https://github.com/projectdiscovery/dnsx/issues/221)). Prüfen Sie [diese mögliche Lösung](https://github.com/projectdiscovery/dnsx/blob/dev/MULLVAD.md).

`dnsx` wurde mit 🖤 vom [projectdiscovery](https://projectdiscovery.io)-Team erstellt.