Das Skript prüft dein Linux auf diese Schwachstelle, ohne standardmäßig etwas zu verändern: Es schaut sich deinen Kernel an — liest deine tatsächliche Linux-Version (uname -r) und vergleicht sie mit der Liste der Versionen, in denen der Fehler bereits behoben ist.

Prüfe, ob dein Linux-System für CVE-2026-98432 anfällig ist (Use-after-free in IPv4/TCP des Kernels).
von Prf@fEsOr X
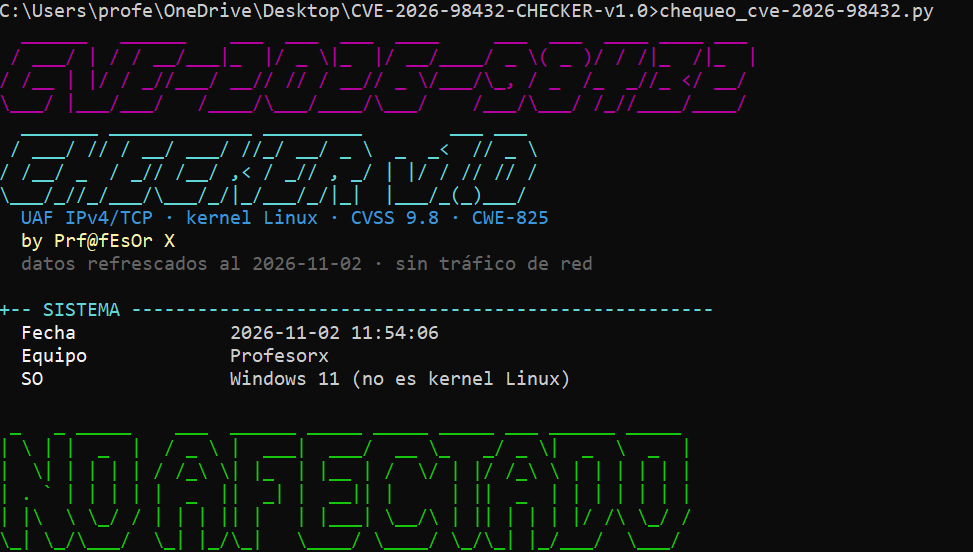
pip install colorama pyfiglet
# DIESEN Rechner prüfen
python3 CVE_2026_98432_Checker_1h.py

# Die Kernel-Version eines ANDEREN Rechners analysieren (sein uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# Ohne Farben (für Logs oder Screenshots)
python3 CVE_2026_98432_Checker_1h.py --no-color

# Den Status der temporären Mitigationen anzeigen (ohne etwas zu ändern)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# Die temporären Mitigationen ANWENDEN (erfordert root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar
| Flag | Was es bewirkt |
|---|---|
| (keines) | Prüfung dieses Rechners (Kernel + Distribution + Exposition) |
--kernel X.Y.Z[-etwas] | Analysiert diese Kernel-Version statt der lokalen |
--endurecer | Überprüft die temporären Mitigationen (Lesemodus) |
--endurecer --aplicar | Wendet die Mitigationen an: tcp_migrate_req=0, MPTCP aus und nftables-Regel von Red Hat |
--no-color | Ausgabe ohne Farben |
--version | Version des Skripts |
| Code | Bedeutung |
|---|---|
0 | Nicht betroffen |
1 | ANFÄLLIG |
2 | Überprüfung erforderlich |
3 | Fehlende Abhängigkeiten (pip install colorama pyfiglet) |
4 | --aplicar ohne root ausgeführt |
Beispiel zur Automatisierung:
python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi
human.py enthalten: derselbe Checker ohne Kommentare und mit Variablen prof_x_*; gleiche Funktionalität und gleiche Exit-Codes.--endurecer --aplicar sind temporär: der Kernel-Patch ist die einzige vollständige Behebung. Nach dem Aktualisieren neu starten und das Skript erneut ausführen.python3 chequeo_cve-2026-98432.py -h.von Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.


