
 pptx704/domainim
Ein schnelles und umfassendes Werkzeug zur Netzwerkscanning in Organisationen

Funktionen • Installation • Verwendung • Mitwirken • Zusätzliche Hinweise
Domainim ist ein schnelles Tool zur Domain-Aufklärung für das Scannen organisatorischer Netzwerke. Das Tool zielt darauf ab, einen kurzen Überblick über die Struktur einer Organisation zu geben, indem Techniken wie OSINT, Bruteforcing, DNS-Auflösung usw. eingesetzt werden.
Aktuelle Funktionen (v1.4.0)-
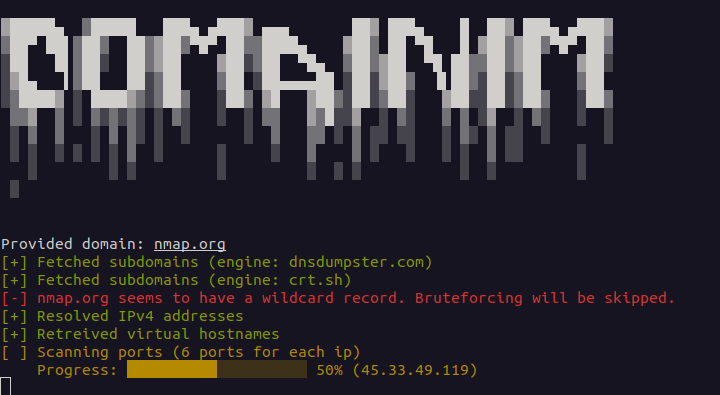
Enumeration virtueller Hostnamen
Reverse-DNS-Lookup
Erkennt Wildcard-Subdomains (IPv4 und IPv6). Passive Ergebnisse, die sich nur auf die Wildcard-IPs auflösen, werden ausgeblendet, es sei denn, sie wurden in einem TLS-Zertifikat gesehen. Bruteforcing kann mit --force-brute erzwungen werden; in diesem Fall werden Ergebnisse verworfen, die sich nur auf die Wildcard-IPs auflösen
Grundlegendes TCP-Port-Scanning
Grundlegendes UDP-Port-Scanning (Opt-in mit --udp-ports, kein Root erforderlich)
Subdomains werden als Eingabe akzeptiert
Enumeration mehrerer Domains. Mehrere Domains können als Argumente oder in einer Datei (--list | -i) angegeben werden und werden nacheinander enumeriert
Directory Busting (Opt-in mit --dir-wordlist). Pfade aus einer Wortliste werden auf http und https jeder gefundenen Subdomain geprüft, mit Soft-404-Filterung. Siehe Directory Busting
Ergebnisse in JSON-Datei exportieren
Das Projekt ist von Sublist3r inspiriert. Das Port-Scanner-Modul basiert stark auf NimScan.
Sie können dieses Repo aus dem Quellcode bauen-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
Oder Sie können einfach die Binärdatei von der Release-Seite herunterladen. Beachten Sie, dass die Binärdatei nur auf Debian-basierten Systemen getestet wurde.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... sind eine oder mehrere Domains, die aufgelistet werden sollen. Jede kann auch eine Subdomain sein. Siehe Mehrere Domains.--list | -i ist der Pfad zu einer Datei mit Ziel-Domains. Siehe Mehrere Domains. Schreiben Sie den Wert als --list=<filename> oder -i:<filename>; --list <filename> mit einem Leerzeichen funktioniert nicht.--ports | -p ist eine String-Spezifikation der zu scannenden Ports. Sie kann eine der folgenden sein:
all – Alle Ports scannen (1-65535)none – Port-Scanning überspringen (Standard)t<n> – Die n häufigsten Ports scannen (wie bei nmap). D. h. t100 scannt die Top-100-Ports. Der Maximalwert ist 5000. Wenn n größer als 5000 ist, wird es auf 5000 gesetzt.80 scannt Port 8080-100 scannt die Ports 80 bis 10080,443,8080 scannt die Ports 80, 443 und 808080,443,8080-8090,t500 scannt die Ports 80, 443, 8080 bis 8090 und die Top-500-Ports--udp-ports ist eine String-Spezifikation der zu scannenden UDP-Ports. Sie verwendet dieselbe Grammatik wie --ports (all, none, t<n>, Einzelwert, Bereichswert, kommagetrennte Werte und Kombinationen). UDP-Scanning ist deaktiviert, sofern diese Option nicht mit mindestens einem Port angegeben wird; --ports bleibt ausschließlich TCP und aktiviert niemals UDP. Beachten Sie, dass t<n> dieselbe Top-Ports-Liste wie der TCP-Scan verwendet, die nach TCP-Beliebtheit sortiert ist. D. h.
--udp-ports=53 scannt UDP-Port 53--udp-ports=53,123,161 scannt die UDP-Ports 53, 123 und 161--udp-ports=1-1024 scannt die UDP-Ports 1 bis 1024--udp-ports=t100 scannt die Top-100-Ports als UDP--ports=80,443 --udp-ports=53,t20 scannt die TCP-Ports 80 und 443 sowie UDP-Port 53 und die Top-20-Ports--dns | -d ist die Adresse des DNS-Servers. Diese sollte eine gültige IPv4-Adresse sein und kann optional die Portnummer enthalten:
a.b.c.d – DNS-Server unter a.b.c.d auf Port 53 verwendena.b.c.d#n – DNS-Server unter a.b.c.d auf Port n verwenden--wordlist | -l – Pfad zur Wordlist-Datei. Diese wird zum Bruteforcing von Subdomains verwendet. Wenn die Datei ungültig ist, wird das Bruteforcing übersprungen. Leere Zeilen und Zeilen, die mit # beginnen, werden ignoriert. Eine Wordlist finden Sie bei SecLists. Eine Wordlist wird auch auf der Release-Seite bereitgestellt.--force-brute | -f – Bruteforcing auch dann durchführen, wenn ein Wildcard-Eintrag gefunden wird. Subdomains, die nur auf die Wildcard-IPs auflösen, werden verworfen.--rps | -r – Anzahl der Anfragen pro Sekunde während des Bruteforcings. Der Standardwert ist 1024 req/s. Es ist zu beachten, dass DNS-Abfragen in Batches durchgeführt werden und der nächste Batch erst nach Abschluss des vorherigen erfolgt. Da Abfragen rate-limitiert sein können, garantiert eine Erhöhung des Werts nicht immer schnellere Ergebnisse.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency – Directory Busting. Deaktiviert, sofern --dir-wordlist nicht angegeben wird. Siehe Directory Busting.--out | -o – Pfad zur Ausgabedatei. Die Ausgabe wird im JSON-Format gespeichert. Der Dateiname muss mit .json enden.Beispiele
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10





