
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
vScalation-CVE-2021-22015 — Scanner für vScalation (CVE-2021-22015), eine lokale Rechteausweitung in VMWare vCenter. | Kitploit
Tools/GitHubGitHub/penteraio/vscalation-cve-2021-22015
Privilege EscalationSchwachstellenscannerSchwachstellenanalyseExploitationPenetrationstestsCloud-Sicherheit
GitHubpenteraio/vscalation-cve-2021-22015

vScalation-CVE-2021-22015

Scanner für vScalation (CVE-2021-22015), eine lokale Rechteausweitung in VMWare vCenter.

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Repository anzeigen
679vor 3 JahrenNoch nicht geprüft

vScalation (CVE-2021-22015)

Lokale Rechteausweitung in VMware vCenter

  • Penteras Forschungsgruppe entdeckte eine Schwachstelle im vCenter-Server-Programm von VMware, die die in 500.000 Organisationen weltweit installierte VMware-Software betrifft, mit der diese ihre kritischsten Systeme verwalten.
  • Unsere Ergebnisse wurden VMware proaktiv gemeldet und unter CVE-2021-22015 veröffentlicht.
  • Patch und weitere Informationen sind auf der Advisory-Website von VMware verfügbar.

Scanner

Der Scanner prüft, ob die betreffende Datei Schreibzugriff auf die Gruppe „cis“ hat und ob es in dieser Gruppe einen Benutzer gibt, der Shell-Zugriff auf den Host hat.

Weitere Erläuterungen zu CVE-2021-22015 finden Sie auf unserer Website hier.

Voraussetzungen

• Anmeldedaten für einen Linux- (PhotonOS-) vCenter-Host

• Shell-Zugriff

Verwendung

  1. Laden Sie den Scanner auf Ihren Rechner herunter
  2. Führen Sie die folgenden Befehle aus
chmod 777 ./CVE-2021-22015_scanner.sh
./CVE-2021-22015_scanner.sh

Ergebnisse:
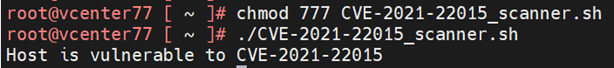
  • Schwachstelle gefunden: „Host ist anfällig für CVE-2021-22015“

image

  • Keine Schwachstelle gefunden: „Host ist nicht anfällig für CVE-2021-22015“

HAFTUNGSAUSSCHLUSS:

Der in diesem Advisory beschriebene Code (der „Code“) wird auf einer „wie besehen“- und „wie verfügbar“-Basis bereitgestellt und kann Fehler, Bugs und andere Defekte enthalten. Es wird empfohlen, wichtige Daten zu sichern und Vorsicht walten zu lassen. Durch die Nutzung dieses Codes erklären Sie sich damit einverstanden, dass Pentera keinerlei Haftung für Ansprüche im Zusammenhang mit dem Code übernimmt. Pentera lehnt jegliche Gewährleistungen und jegliche Haftung für direkte, indirekte, zufällige, punitive, exemplarische, besondere oder Folgeschäden ab, selbst wenn Pentera oder seine verbundenen Parteien auf die Möglichkeit solcher Schäden hingewiesen wurden. Pentera übernimmt keine Verpflichtung, den Code oder dieses Advisory zu aktualisieren.

Tool herunterladen