
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-19193-PoC — CVE-2026-19193 Proof of Concept | Kitploit
Tools/GitHubGitHub/patrickt2017/cve-2026-19193-poc
SchwachstellenanalyseExploitationPenetrationstestsRed TeamingBinary-Exploitation
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 Proof of Concept

Repository anzeigen
110vor 1 MonatNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-19193 - Proof of Concept

Beendigung beliebiger Prozesse über einen nicht authentifizierten Minifilter-Nachrichtenhandler im Kernel-Treiber von Jiangmin Antivirus (kvcore.sys)

Betroffenes Asset:

Produkt: Jiangmin Antivirus V21

Komponente: kvcore.sys (Zentraler Kernel-Treiber)

Version: 1.23.6.27

SHA-256-Hash: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

Schweregrad

Hoch - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

Beschreibung der Schwachstelle

Der Kernel-Treiber von Jiangmin Antivirus, kvcore.sys, stellt einen Minifilter-Kommunikationsport ("\KvCorePortX0") bereit, der Befehlsnachrichten von Prozessen im Benutzermodus akzeptiert. Der MessageNotifyCallback (FUN_140008c60) des Treibers leitet einen Befehlscode (0x1D / CMD_TERMINATE_PROCESS) an die Funktion FUN_14000cf14 weiter, die einen beliebigen, per PID angegebenen Prozess über die folgende Kette von Kernelfunktionen beendet:
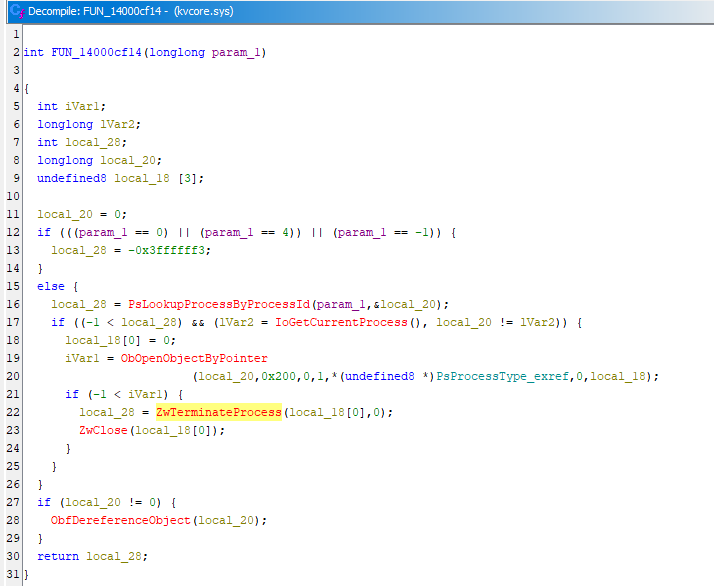
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

Die Schwachstelle besteht darin, dass in FUN_14000688c der Filterkommunikationsport mit FltBuildDefaultSecurityDescriptor() und einer übermäßig permissiven Zugriffsmaske (0x1F0001) erstellt wird, die Verbindungsrechte für EVERYONE (S-1-1-0) gewährt. Dadurch kann sich jeder Prozess im Benutzermodus verbinden.
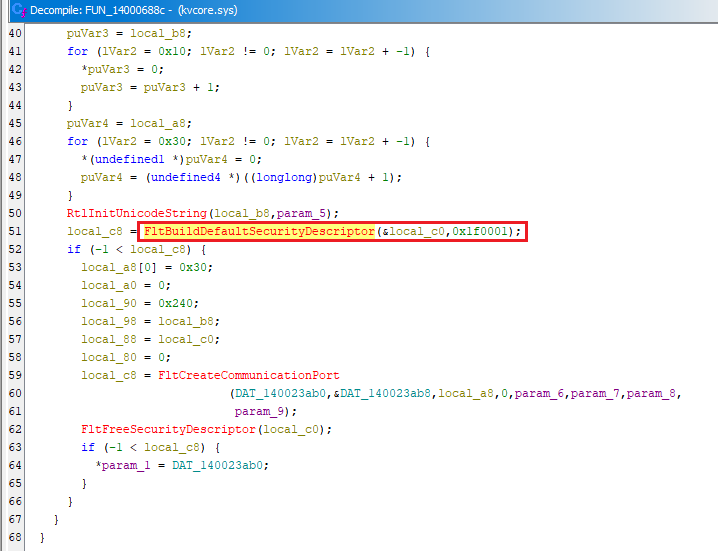
Wenn ein Prozess im Benutzermodus eine Nachricht an den Minifilter KvCorePortX0 sendet, führt die Callback-Funktion MessageNotifyCallback (bei FUN_140008c60) keine Authentifizierung des Aufrufers durch. Es gibt keine Aufrufe von SeSinglePrivilegeCheck(), keine Validierung über PsGetCurrentProcess(), keine Token-Überprüfung und keinen Abgleich mit einer Prozess-Whitelist.

Proof of Concept/Schritte zur Reproduktion

Das PoC muss in einer Eingabeaufforderung mit Administratorrechten ausgeführt werden, und der Treiber kvcore.sys muss aktiv sein:

  • Entweder läuft Jiangmin Antivirus oder
  • Verwenden Sie sc.exe, um manuell einen Kernel-Dienst zu erstellen (sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

Beispiel:

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

Testergebnis unter Windows 11 24H2 (Build 26200):

Gegenmaßnahmen und Empfehlungen

  1. Implementieren Sie eine Authentifizierung des Aufrufers im MessageNotifyCallback
    • z. B. die Prozessidentität des Aufrufers gegen eine Whitelist vertrauenswürdiger Jiangmin-Komponenten im Benutzermodus validieren und den Image-Pfad des verbindenden Prozesses überprüfen
  2. Beschränken Sie die Sicherheitsbeschreibung des Filterkommunikationsports
  3. Ersetzen Sie FltBuildDefaultSecurityDescriptor(0x1F0001) durch ein benutzerdefiniertes DACL, das nur SYSTEM und der Gruppe Administratoren Zugriff gewährt
Tool herunterladen