
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tell-Me-Root — Batch-Scanner für CVE-2026-24061 Telnet-Authentifizierungs-Bypass, mit Port-Erreichbarkeitsprüfungen und automatisierten Payload-Versuchen für autorisierte Penetrationstests. | Kitploit
Tools/GitHubGitHub/parameciumzhang/tell-me-root
SchwachstellenscannerExploitationNetzwerksicherheitPenetrationstestsAuthentifizierung
GitHubparameciumzhang/tell-me-root

Tell-Me-Root

Batch-Scanner für CVE-2026-24061 Telnet-Authentifizierungs-Bypass, mit Port-Erreichbarkeitsprüfungen und automatisierten Payload-Versuchen für autorisierte Penetrationstests.

Repository anzeigen
2145vor 7 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Tell Me Root (Massentest-Tool basierend auf der Telnet-Fernauthentifizierungs-Umgehungsschwachstelle CVE-2026-24061)

Dies ist ein super, super, super leichtgewichtiges Tool, das in Python geschrieben wurde! Hände frei, Massenscans, und warte darauf, dass dir die Shell direkt serviert wird! Selbst ein Pantoffeltierchen kann damit mühelos Schwachstellen finden!!!

🚀 Funktionen

  • Stapelverarbeitung: Unterstützt den Massenimport von Ziel-IPs aus einer Textdatei (standardmäßig ip_list.txt).
  • Intelligente Vorprüfung: Vor dem Start des Telnet-Clients wird zunächst über einen Socket eine Port-Erreichbarkeitsprüfung durchgeführt, um unnötiges Warten aufgrund nicht erreichbarer IPs zu vermeiden.
  • Automatische Payload-Prüfung: Integrierte Payloads versuchen automatisch, sich am Zielserver anzumelden. Direkt im aktuellen Fenster erhältst du Zugriff.
  • Echtzeit-Fortschrittsanzeige: Zeigt den aktuellen Verarbeitungsfortschritt klar an (z. B. ### Fortschritt: 3/10 ###).
  • Fehlertoleranz: Überspringt automatisch IPs mit Timeout, Verbindungsabbruch oder ohne Erreichbarkeit, um zu verhindern, dass der Scan der restlichen Ziele blockiert wird.

📖 Bedienungsanleitung

1. Zielliste vorbereiten

Erstelle im selben Verzeichnis wie das Skript eine Datei ip_list.txt. Du kannst auch einen eigenen Namen verwenden. Gib pro Zeile eine IP-Adresse ein. Benutzerdefinierte Ports werden unterstützt! (Ohne Portangabe wird standardmäßig 23 verwendet.) Kommentare mit # werden ebenfalls unterstützt:

root@kitploit:~
192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (nicht scannen)

2.📋 Systemanforderungen!

  • Python 3.6+
  • Es wird empfohlen, dieses Skript direkt auf Kali zu installieren und auszuführen!!!
root@kitploit:~
sudo apt update
sudo apt install python3-pexpect

3. Skript direkt ausführen

root@kitploit:~
python attack.py
oder
python3 attack.py
oder
python attack.py eigene-ip-liste.txt
oder
python3 attack.py eigene-ip-liste.txt
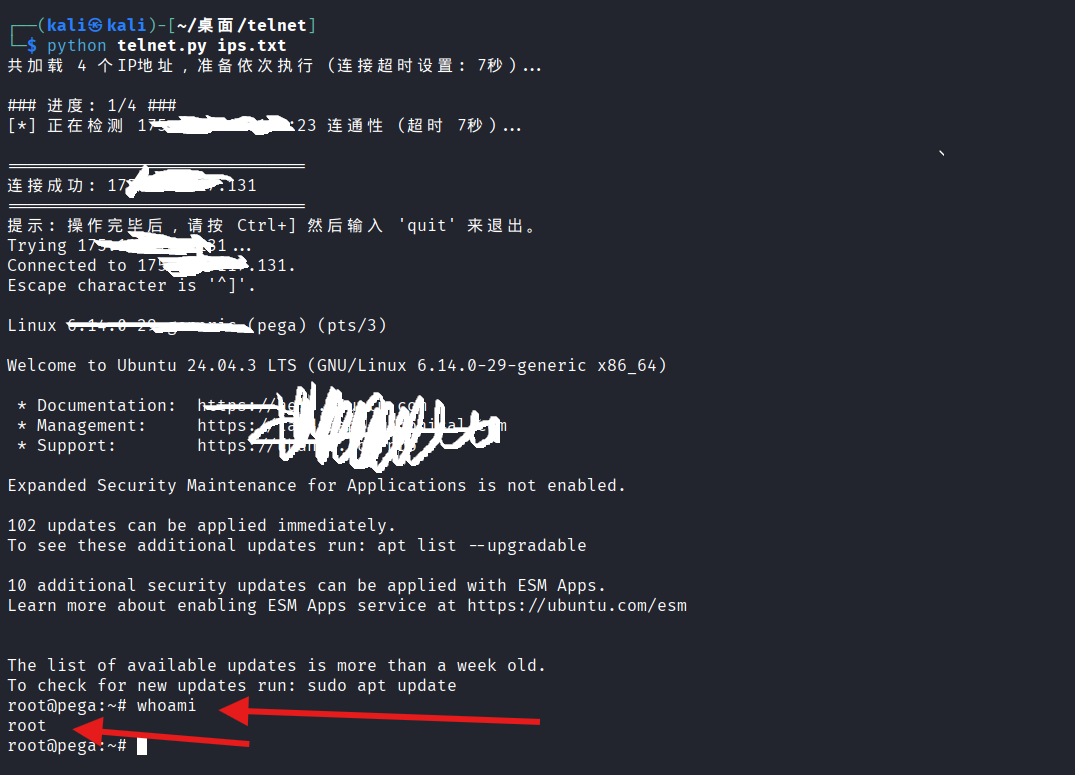
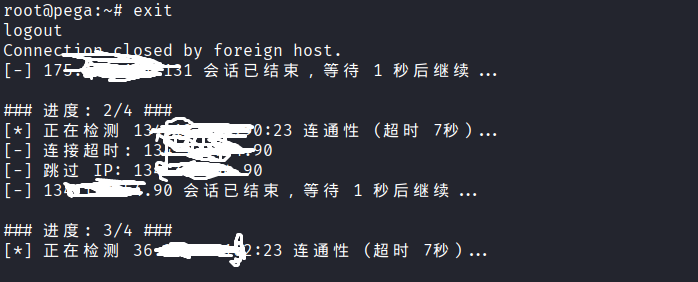
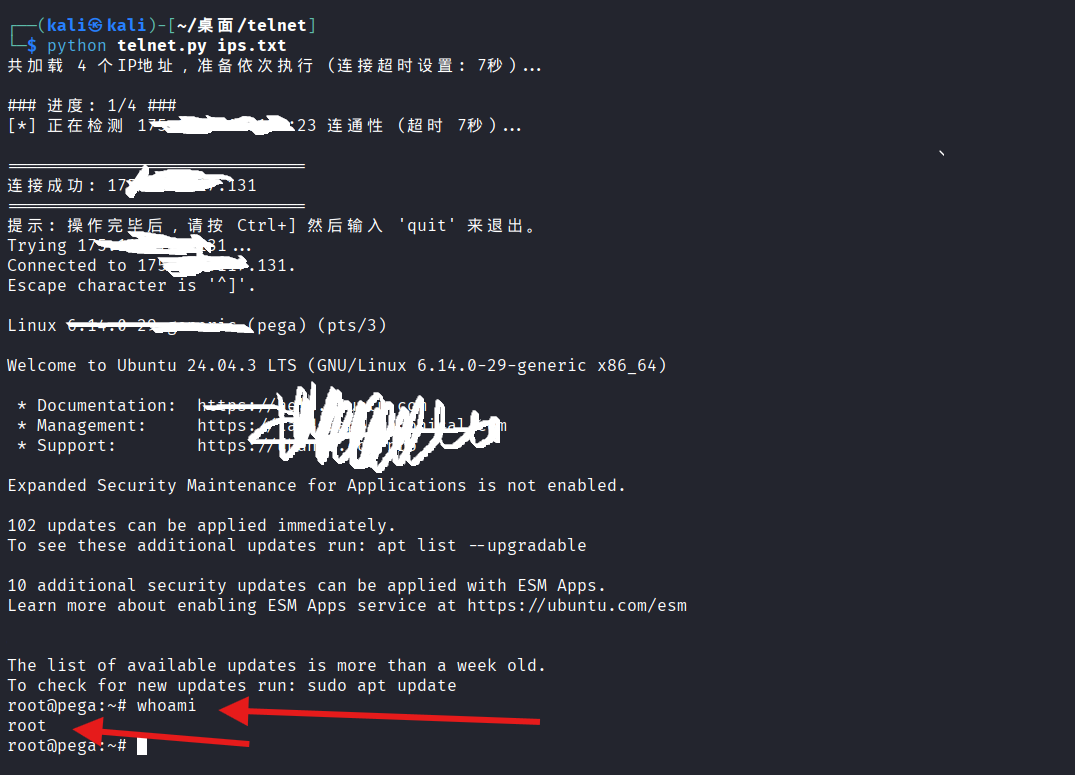
📋 Ausführungsbeispiel

alt text alt text

Bisher wurden über 830 Ziele getestet, von denen 34 Schwachstellen aufweisen.

⚠️ Haftungsausschluss

Dieses Tool ist ausschließlich für interne Netzwerkverwaltung und autorisierte Penetrationstests gedacht. Stelle vor der Verwendung dieses Skripts sicher, dass du über die rechtmäßige Zugriffsberechtigung für das Zielsystem verfügst. Der Entwickler übernimmt keinerlei Verantwortung für rechtliche Streitigkeiten oder Systemschäden, die durch unsachgemäße Verwendung dieses Tools entstehen.

Wenn du eine Schwachstelle gefunden hast, gib bitte einen Stern! Danke!!!

Tool herunterladen