 oxfemale/cve-2026-2636_poc
Proof-of-Concept für CVE-2026-2636, eine Windows-CLFS.sys-Schwachstelle, die über ReadFile auf einem CreateLogFile-Handle einen BSoD verursacht und so einen Denial-of-Service ohne Privilegien ermöglicht.

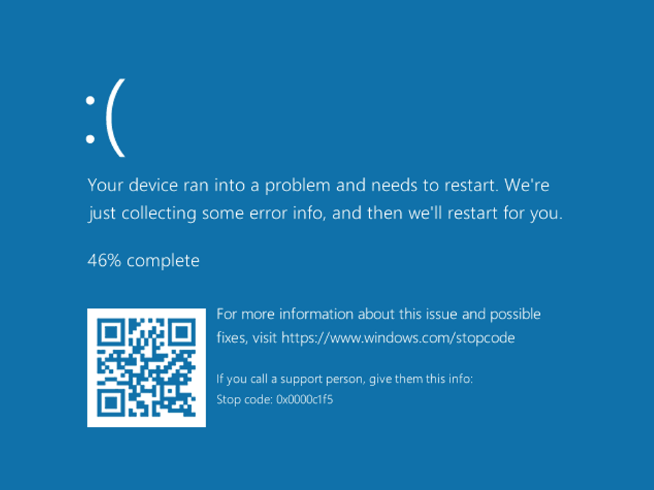
CVE-2026-2636 ist eine Schwachstelle im Windows Common Log File System (CLFS)-Treiber (CLFS.sys). Ein Benutzer ohne besondere Rechte kann durch den Aufruf der ReadFile-API auf ein Handle, das über CreateLogFile geöffnet wurde, einen nicht wiederherstellbaren Systemzustand auslösen. Dies führt zu einem Blue Screen of Death (BSoD) und damit zu einem Denial of Service (DoS).
CVSS-Vektor: (Wartet auf offizielle Zuweisung)
Auswirkung: Denial of Service (Systemabsturz)
Entdeckt: 2025
Patch-Veröffentlichung: Kumulatives Update September 2025
| Version | Status |
|---|---|
| Windows 11 23H2 und früher | ? Anfällig |
| Windows 11 2024 LTSC (vor September 2025) | ? Anfällig |
| Windows Server 2025 (vor September 2025) | ? Anfällig |
| Windows 11 2024 LTSC (mit Update September 2025) | ? Gepatcht |
| Windows Server 2025 (mit Update September 2025) | ? Gepatcht |
| Windows 25H2 (veröffentlicht September 2025) | ? Gepatcht |
Die Schwachstelle beruht auf CWE-159: Unsachgemäße Behandlung der ungültigen Verwendung spezieller Elemente. Konkret validiert der CLFS-Treiber die Kombination von Flags im I/O-Anforderungspaket (IRP), das mit einem Lesevorgang auf einer CLFS-Protokolldatei verbunden ist, nicht ordnungsgemäß.
Wenn ein Lesevorgang über ReadFile auf einem Handle initiiert wird, das durch CreateLogFile erstellt wurde, generiert das System ein IRP mit bestimmten Flags:
| Flag | Wert | Beschreibung |
|---|---|---|
IRP_PAGING_IO | 0x02 | Zeigt an, dass die E/A im Zusammenhang mit Speicherpaging steht (Auslagerungsdatei oder speicherzugeordnete Dateien) |
IRP_INPUT_OPERATION | Variiert | Zeigt an, dass der E/A-Vorgang eine Eingabedatenübertragung umfasst |
Kritische Erkenntnis: Für ein korrektes Funktionsverhalten sollte mindestens eines dieser Flags aktiviert sein. Im PoC-Szenario sind beide deaktiviert, was zum falschen Verarbeitungspfad führt, der den BSoD auslöst.
Obwohl das CLFS-Subsystem in der Vergangenheit eine Quelle von Schwachstellen war (häufig im Zusammenhang mit manipulierten .blf-Dateien), ist dieses Problem einzigartig, weil:
Der PoC ist bewusst minimal gehalten und besteht aus nur zwei Haupt-API-Aufrufen, was die Einfachheit des Auslösers demonstriert:
