
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
M365Pwned — Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene | Kitploit
Tools/GitHubGitHub/otterhacker/m365pwned
Phishing-ToolsAufklärungExploitationImpersonations-ToolsDatenexfiltrationInformationsbeschaffungPenetrationstestsRed Teaming
GitHubotterhacker/m365pwned

M365Pwned

Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene

Repository anzeigen
2272982vor 6 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

M365Pwned

Red-Team-Werkzeuge für die Ausnutzung von Microsoft 365 über die Microsoft Graph API.
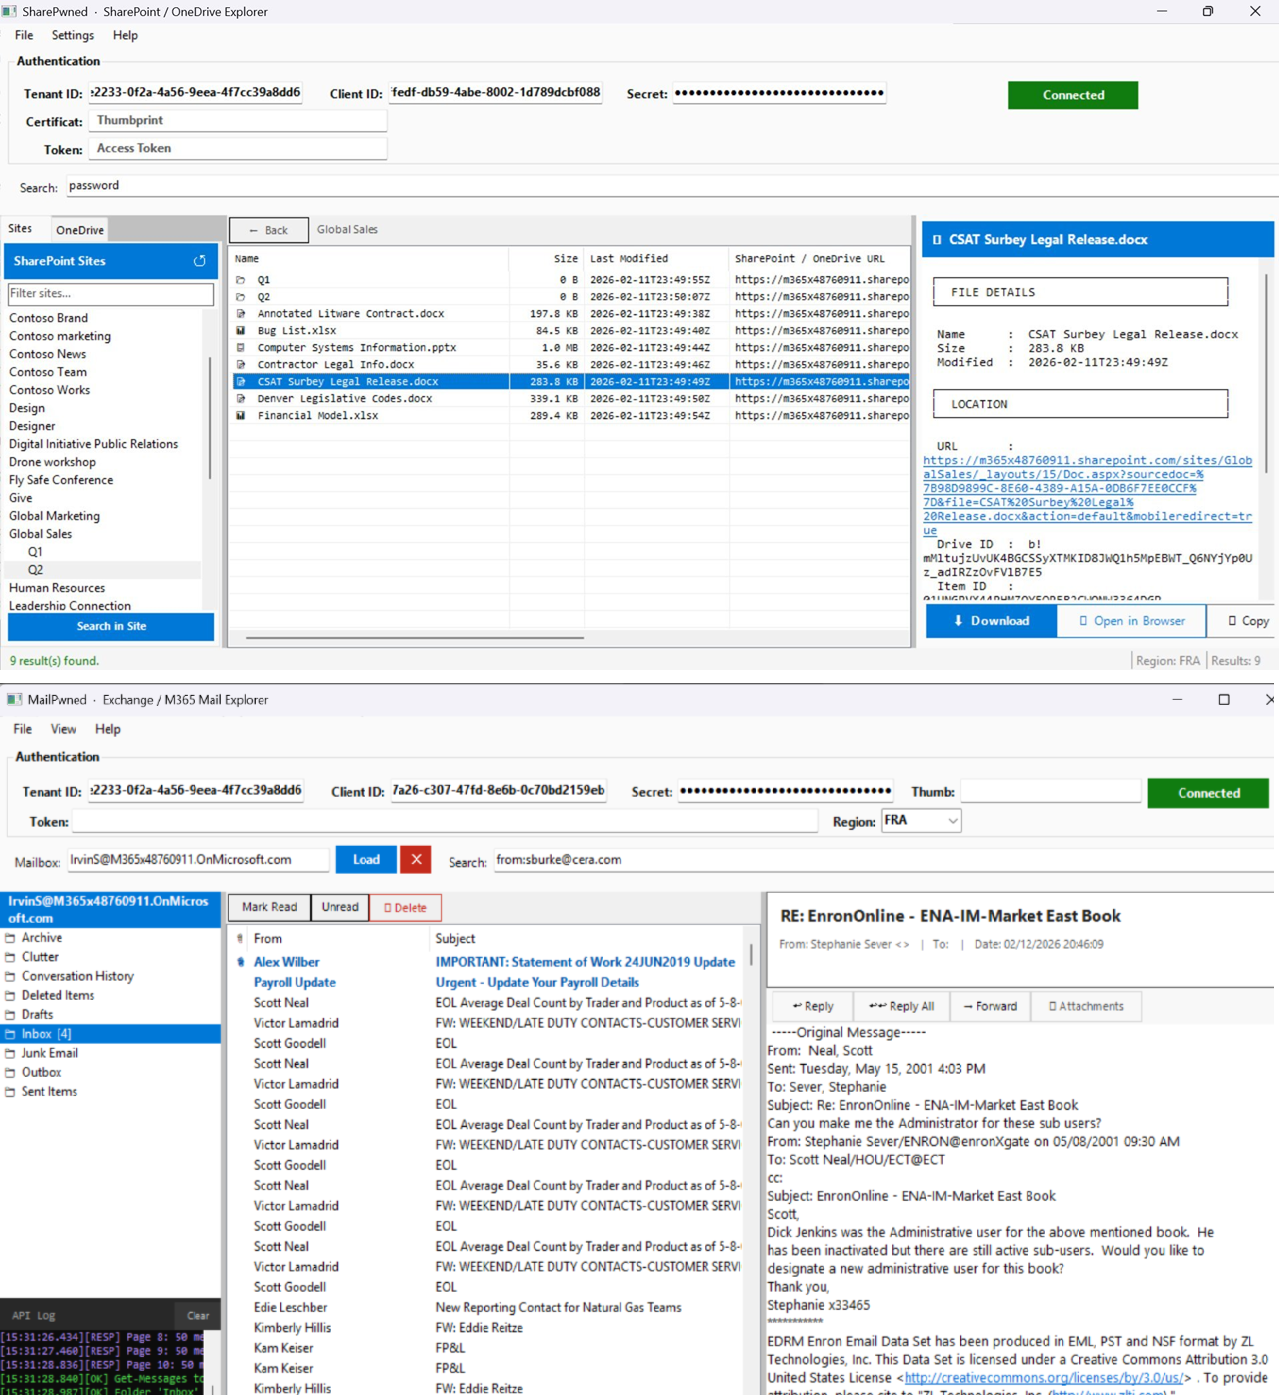
Screenshot

Zwei WinForms-GUI-Tools zum Aufzählen, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene — keine Benutzerinteraktion erforderlich.

ToolZielFunktion
MailPwned-GUI.ps1Exchange Online / OutlookPostfächer durchsuchen, E-Mails suchen, Anhänge herunterladen, Identitätswechsel-E-Mails senden
SharePwned-GUI.ps1SharePoint / OneDriveWebsites und Laufwerke durchsuchen, Dateien suchen, Dokumente in der Vorschau anzeigen und herunterladen

⚠️ Haftungsausschluss

Diese Tools sind ausschließlich für autorisierte Red-Team-Einsätze, Penetrationstests und Sicherheitsforschung gedacht.
Die Verwendung gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche schriftliche Genehmigung zum Testen haben, ist illegal und kann gegen Gesetze zur Computerbetrugsbekämpfung verstoßen (CFAA, Computer Misuse Act usw.).
Die Autoren übernehmen keinerlei Haftung für Missbrauch oder verursachte Schäden.


Anforderungen

  • PowerShell 5.1 (Windows PowerShell — PS7 nicht erforderlich)
  • Eine registrierte Azure-AD-Anwendung mit von einem Administrator genehmigten Anwendungsberechtigungen (siehe unten die Abschnitte zu den einzelnen Tools)

Authentifizierung

Beide Tools unterstützen drei Authentifizierungsmethoden:

Client-Geheimnis

-TenantId <guid> -ClientId <guid> -ClientSecret <secret>

Zertifikat (Fingerabdruck)

-TenantId <guid> -ClientId <guid> -CertificateThumbprint <thumb>

Rohes Zugriffstoken (Pass-the-Token)

-AccessToken <jwt>

MailPwned-GUI.ps1

Übersicht

WinForms-GUI zum Aufzählen, Durchsuchen, Lesen und Exfiltrieren von E-Mails aus M365/Exchange-Online-Umgebungen.

Berechtigungen

BerechtigungErforderlich für
Mail.ReadE-Mails in allen Postfächern lesen
Mail.ReadWriteSenden/Antworten/Weiterleiten/Löschen (optional)
User.Read.AllAlle Postfächer aufzählen (globale Suche)

Hinweis: /v1.0/search/query mit dem message-entityType unterstützt keine Anwendungsberechtigungen. Benutzeraufzählung + Suche pro Postfach ist der einzig praktikable Ansatz mit App-Tokens — genau das implementiert MailPwned.

Verwendung

powershell.exe -STA -File .\MailPwned-GUI.ps1

-STA (Single-Threaded Apartment) ist für WinForms erforderlich.

Funktionen

  • Verbinden über Mandanten-ID + Client-ID + Geheimnis, Zertifikats-Fingerabdruck oder rohes Token
  • Regionsauswahl für Sovereign-/GCC-Clouds (EUR, FRA, NAM, GBR, APC, AUS, CAN, IND, JPN)
  • Postfach laden — Ordnerstruktur durchsuchen, E-Mails mit vollständigem HTML-Rendering lesen
  • Globale Suche — Suche über alle Mandanten-Postfächer, ohne ein bestimmtes zu laden
  • Bereichsbezogene Suche — Suche innerhalb eines geladenen Postfachs
  • HTML-E-Mail-Vorschau — vollständiges Rendering mit Unterstützung für Inline-Bilder (keine externen Anfragen)
  • Anhang-Download — einzeln oder gesammelt
  • Verfassen / Antworten / Allen antworten / Weiterleiten — Identitätswechsel-E-Mails senden
  • Als gelesen/ungelesen markieren, Löschen
  • Als CSV exportieren
  • API-Protokollbereich — farbcodiertes Echtzeit-Anfrage-/Antwortprotokoll zum Debuggen

Einsatzszenarien für Red Teams

  • Credential-Hunting — alle Postfächer nach password, credentials, VPN, secret usw. durchsuchen
  • Lateral Phishing — laufende E-Mail-Verläufe lesen und überzeugende Antworten im Namen des kompromittierten Kontos senden
  • Informationsbeschaffung — aufzählen, wer wem E-Mails sendet; vertrauliche Projekte, HR-Daten und Investorenkommunikation finden
  • Exfiltration — Anhänge, die einer Suchabfrage entsprechen, in großen Mengen herunterladen
  • Erkennung von Persistenzmechanismen — nach MFA-Codes, E-Mails zum Zurücksetzen von Passwörtern und Token-Bestätigungen suchen

SharePwned-GUI.ps1

CLI-Version

Eine von Ethical-Kaizoku entwickelte CLI-Version finden Sie hier

Übersicht

WinForms-GUI zum Aufzählen, Durchsuchen, Suchen, Vorschauen und Herunterladen von Dateien aus SharePoint-Websites und OneDrive-Laufwerken im gesamten Mandanten.

Berechtigungen

BerechtigungErforderlich für
Sites.Read.AllAlle SharePoint-Websites aufzählen und Laufwerke durchsuchen
Files.Read.AllDateien von jedem Laufwerk lesen und herunterladen
User.Read.AllOneDrive-Laufwerke für alle Benutzer aufzählen (optional)

Fallback: Wenn Sites.Read.All nicht verfügbar ist, greift SharePwned über Files.Read.All auf die Laufwerksaufzählung pro Benutzer zurück.

Verwendung

powershell.exe -STA -File .\SharePwned-GUI.ps1

Funktionen

  • Verbinden über Mandanten-ID + Client-ID + Geheimnis, Zertifikats-Fingerabdruck oder rohes Token
  • Regionsauswahl für Sovereign-/GCC-Clouds
  • Alle SharePoint-Websites im gesamten Mandanten aufzählen
  • Laufwerksbäume durchsuchen — durch Dokumentbibliotheken von Websites und OneDrive-Ordner navigieren
  • Volltextsuche — Stichwortsuche über alle Laufwerke (/v1.0/search/query mit driveItem-Entität)
  • Fallback-Suche — Suche pro Laufwerk, wenn Sites.Read.All nicht vorhanden ist
  • Dateivorschau — Textextraktion für Dokumente, Inline-Vorschaufenster
  • Dateien herunterladen — Einzeldatei-Download mit Fortschrittsanzeige
  • Dateityp-Symbole — erweiterungsabhängige Symbolanzeige im Dateibrowser
  • API-Protokollbereich — farbcodiertes Echtzeit-Anfrage-/Antwortprotokoll zum Debuggen

Einsatzszenarien für Red Teams

  • Credential-Hunting — SharePoint/OneDrive nach password, secret, private key, Konfigurationsdateien, .env usw. durchsuchen
  • Informationsbeschaffung — Projektwebsites, HR-Laufwerke und Finanzdokumentbibliotheken aufzählen
  • Exfiltration — interessante Dateien herunterladen, ohne eine große Prüfspur zu hinterlassen
  • Zugriffskartierung — alle Websites aufzählen, die die kompromittierte App erreichen kann, um den Schadensradius zu verstehen

Regions-Header

Der Prefer: exchange.region=<region>-Header leitet Anfragen an das richtige Rechenzentrum weiter. Erforderlich, wenn Mandanten in Nicht-Standardregionen das Ziel sind.

CodeRegion
EUREuropa
FRAFrankreich (souverän)
NAMNordamerika
GBRVereinigtes Königreich
APCAsien-Pazifik
AUSAustralien
CANKanada
INDIndien
JPNJapan

OPSEC-Hinweise

  • Alle Anfragen gehen direkt an https://graph.microsoft.com — kein Proxy oder Relay
  • Das App-Token enthält den roles-Anspruch; Graph-Protokolle zeigen den Zugriff auf Anwendungsebene unter der Identität der registrierten App
  • Das Laden von Postfächern aus einer Datei (MailPwned) vermeidet den Aufruf von GET /users — hinterlässt weniger Spuren, wenn bereits eine UPN-Liste aus OSINT oder früherem Zugriff vorliegt
  • Heruntergeladene HTML-E-Mails betten Inline-Bilder als data:-URIs ein — beim Öffnen werden keine ausgehenden Anfragen gesendet
  • Beide Tools unterdrücken Skriptfehler und laufen nach der Token-Akquise vollständig offline

Lizenz

Nur für Bildungszwecke und autorisierte Sicherheitstests.

Tool herunterladen