 onyks-os/networksandboxengine
Ein deterministischer Netzwerk-Sandbox zum Testen von nftables-Regeln. Er verwendet ephemere Linux-Netzwerk-Namespaces (netns) und Scapy, um Firewall-Logik sicher zu validieren.


Warum NSE? • Funktionen • Voraussetzungen • Installation • Schnellstart • Funktionsweise • Projektstruktur
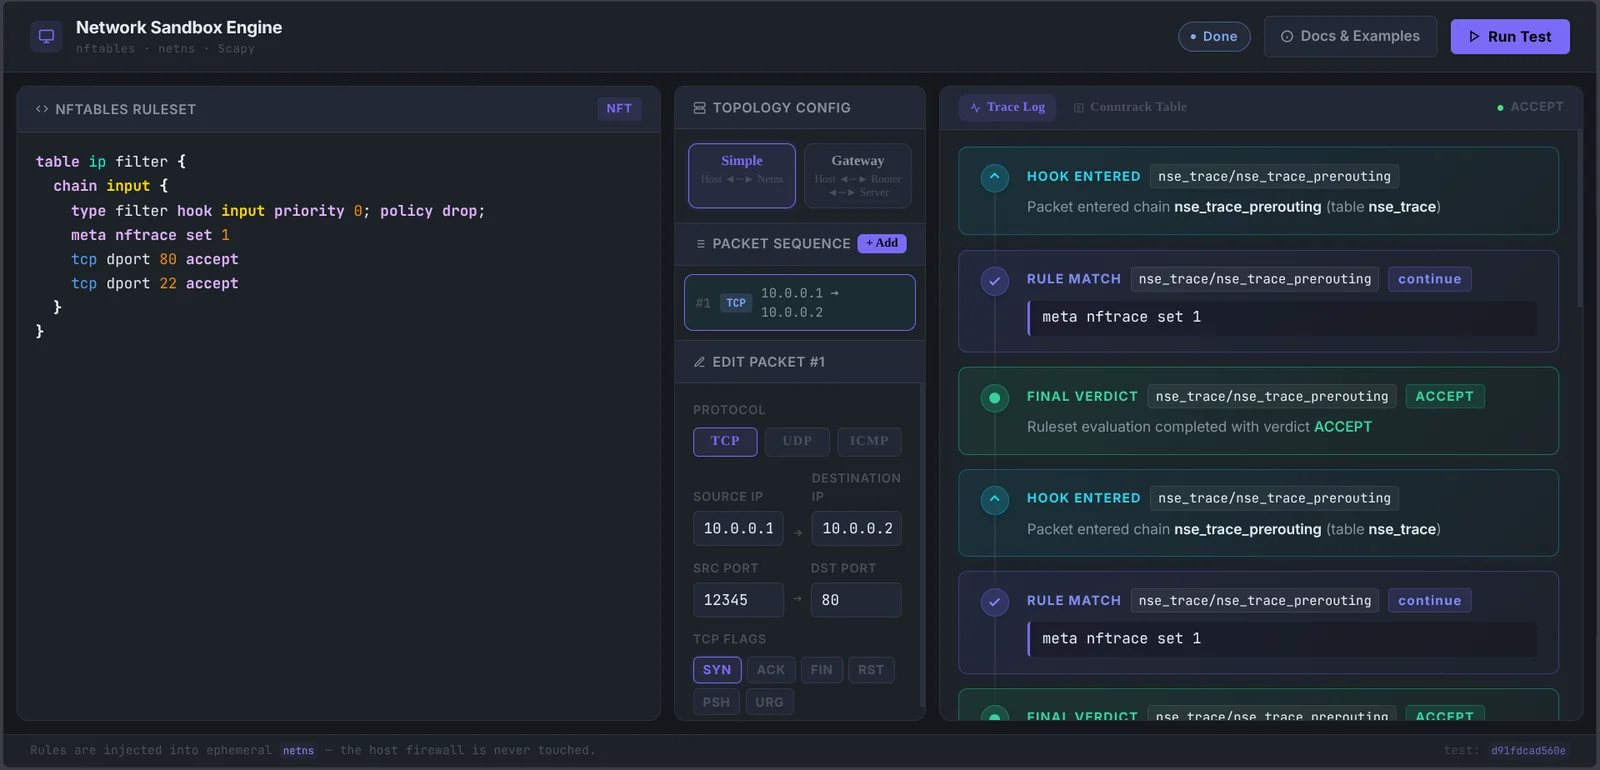
Das Testen von Firewall-Regelsätzen auf einem Live-Linux-System birgt erhebliche Risiken: Fehlerhafte Regeln können SSH-Management-Sitzungen unterbrechen, Klartextverkehr während des Tests preisgeben oder verwaiste Firewall-Tabellen auf dem Host aktiv zurücklassen.
Die Network Sandbox Engine (NSE) bietet eine sichere, reproduzierbare Testumgebung. Sie erstellt ephemere Linux-Netzwerk-Namespaces, verbindet virtuelle Ethernet-Paare, kompiliert nftables-Regelsätze und injiziert synthetische Layer-2- und Layer-3-Pakete mit Scapy. Die gesamte Auswertung findet innerhalb des Sandbox-Namespace statt: Der Firewall-Zustand des Hosts wird niemals verändert.
Wesentliche architektonische Eigenschaften:
nse_<uuid>) geladen und beim Abbau vollständig entfernt.nse/ umfasst ~1150 Anweisungen bei 98 % Testabdeckung.NSE erstellt Netzwerk-Namespaces, lädt nftables-Regelsätze und liest Kernel-Trace-Ereignisse, daher läuft es als Root. Es öffnet keinen Socket, keinen Port und keinen RPC-Endpunkt jeglicher Art — es ist eine Bibliothek und ein CLI, das Sie aufrufen, und es besitzt Privilegien nur für die Dauer eines Durchlaufs.
Version 2.1.0 hat die FastAPI/Svelte-Weboberfläche entfernt, die frühere Releases mitbrachten. Diese Oberfläche lief ab 2.0.0 prozessintern als Root, was für ein Testwerkzeug eine große Angriffsfläche darstellte; der Code bleibt in der Git-Historie unter dem Tag v2.0.0 erhalten, falls Sie ihn benötigen.
Ein Firewall-Test ist eine negative Aussage — „Dieses Paket kam nicht durch" — und eine negative Aussage ist wertlos, wenn nicht bekannt ist, dass das Messinstrument funktioniert. Ein Trace-Monitor, der sich nie an den Kernel angehängt hat, und eine Firewall, die alles blockiert hat, erzeugen byte-identische Ausgaben.
NSE weigert sich daher, ein Urteil zu melden, dessen Messung es nicht nachweisen kann:
| Garantie | Mechanismus |
|---|---|
| Der Monitor war vor dem ersten Testpaket angehängt | Ein Bereitschafts-Canary wird injiziert und erneut injiziert, bis sein Kernel-Trace beobachtet wird. Keine Beobachtung, kein Durchlauf. |
| Der Monitor war danach noch angehängt | Ein Lebendigkeits-Canary läuft nach der Injektion. Wird er verpasst, wird der Urteilsstrom als abgeschnitten erklärt. |
| Der Parser hat verstanden, was der Kernel gesagt hat | Trace-Zeilen, auf die kein Muster passt, werden gezählt, und jede Zählung über null ist ein Fehler statt eines Debug-Logs. |
| Der Monitor ist nicht still gestorben | Die Leseschleife zeichnet auf, warum sie endete — sauberer Stopp, unerwartetes EOF, Timeout oder Absturz — und nur ein sauberer Stopp ist akzeptabel. |
| Ein fehlendes Urteil ist kein Bestehen | Der CLI-Runner schlägt fehl, wenn die Anzahl der beobachteten Urteile von der erwarteten abweicht, in beide Richtungen. |
Canary-Pakete werden anhand der Trace-ID von den Ergebnissen ausgeschlossen, sodass sie nie in Ihrem Urteilsstrom erscheinen.
Die Testsuite beweist, dass dies gilt, statt es zu behaupten: make test-blind zwingt den Parser, nichts zu verstehen, und der Build schlägt fehl, es sei denn, der Runner beendet sich mit einem von null verschiedenen Exit-Code. Dieser Job läuft bei jedem Push in der CI.
run_test_pipeline), die strukturierte Pydantic-Modelle (TestRequest, TraceEvent) zurückgibt.nse_<id>), direkt mit dem Host verbunden.nse_router_<id>) und Server- (nse_server_<id>) Kette für Forwarding- und NAT-Tests.nse-runner). Beendet sich mit einem von null verschiedenen Exit-Code bei einem falschen Urteil und bei einem Urteil, das nicht beobachtet werden konnte.mypy --strict), Durchsetzung architektonischer Grenzen (import-linter), ruff-Formatierung und eine Coverage-Ratsche (make test-cov, Untergrenze 98 %).nft)ip)ip netns und Kernel-Trace-Operationen)Auf Debian- oder Ubuntu-Systemen:
sudo apt update && sudo apt install -y nftables iproute2 conntrack
Installieren Sie die Kern-Engine mit CLI-Unterstützung:
pip install "network-sandbox-engine[cli]"
Für die lokale Entwicklung:
git clone https://github.com/onyks-os/NetworkSandboxEngine.git
cd NetworkSandboxEngine
make setup
import asyncio
from nse.core.netns_controller import NetnsController
from nse.core.pipeline import run_test_pipeline
from nse.models.test_request import TestRequest, PacketSpec

rules = """
table ip filter {
    chain input {
        type filter hook input priority 0; policy drop;
        tcp dport 80 accept
    }
}
"""

request = TestRequest(
    rules=rules,
    packets=[
        PacketSpec(protocol="tcp", src_ip="10.0.0.1", dst_ip="10.0.0.2", dst_port=80),
        PacketSpec(protocol="tcp", src_ip="10.0.0.1", dst_ip="10.0.0.2", dst_port=22),
    ],
)


async def main():
    controller = NetnsController()
    events = await run_test_pipeline(request=request, controller=controller)
    for evt in events:
        if evt.verdict:
            print(f"[{evt.chain}] Verdict: {evt.verdict}")


asyncio.run(main())
Erstellen Sie eine Testdatei firewall_test.yaml:
tests:
  - name: "Allow HTTP Port 80, Drop SSH Port 22"
    topology: simple
    rules: |
      table ip filter {
        chain input {
          type filter hook input priority 0; policy drop;
          tcp dport 80 accept
        }
      }
    packets:
      - protocol: tcp
        src_ip: 10.0.0.1
        dst_ip: 10.0.0.2
        dst_port: 80
        expected_verdict: ACCEPT
      - protocol: tcp
        src_ip: 10.0.0.1
        dst_ip: 10.0.0.2
        dst_port: 22
        expected_verdict: DROP
expected_verdict gilt pro Paket. Unbekannte Schlüssel werden abgelehnt statt mit Standardwerten belegt, sodass ein Tippfehler die Suite fehlschlagen lässt, anstatt stillschweigend zu einer Erwartung zu werden, die Sie nie geschrieben haben.
Führen Sie die Suite mit Root-Privilegien aus:
sudo nse-runner --file firewall_test.yaml
Exit-Codes: 0 alle Pakete stimmten überein; 1 ein Urteil war falsch oder die Engine konnte keines beobachten. Orakel-Fehler werden getrennt von Firewall-Fehlern gemeldet, da sie bedeuten, dass die Messung kaputt ist, nicht der Regelsatz.
podman build -t nse .
podman run --rm --cap-add=NET_ADMIN --cap-add=NET_RAW \
    -v "$PWD/firewall_test.yaml:/suite.yaml:ro" nse --file /suite.yaml
Nützlich, um die nftables-Version festzulegen, gegen die Ihre Regeln getestet werden.
NSE orchestriert Linux-Kernel-Netzwerksubsysteme und Trace-Schnittstellen durch eine strukturierte mehrstufige Ausführungspipeline:
graph TD
subgraph Step1["1. Test Specification"]
Req["<b>TestRequest</b><br/>ruleset + packets + topology"]
end
subgraph Step2["2. Ephemeral Netns Sandbox"]
direction TB
Netns["<b>Netns Setup</b><br/>nse_<id> & veth links"]
RuleEng["<b>Rule Engine</b><br/>validate & load nftables"]
Inject["<b>Scapy Injector</b><br/>L2/L3 packet injection"]
NFT["<b>Kernel nftables</b><br/>meta nftrace set 1"]
Netns --> RuleEng
RuleEng --> Inject
Inject --> NFT
end
subgraph Step3["3. Trace Evaluation & Oracle"]
direction TB
Harvester["<b>Trace Harvester</b><br/>nft monitor trace stream"]
Oracle["<b>Deterministic Oracle</b><br/>TraceEvents & verdicts"]
Harvester --> Oracle
end
Step1 --> Step2
Step2 --> Step3RuleEngine.validate() führt einen Probelauf des Regelsatzes mit nft --check -f durch.NetnsController erstellt den isolierten Netzwerk-Namespace und konfiguriert virtuelle Ethernet- (veth-) Schnittstellen.meta nftrace set 1) in den Namespace geladen.ScapyInjector injiziert synthetische Frames über die veth-Verbindung.TraceHarvester erfasst nft monitor trace-Ereignisse und gibt strukturierte TraceEvent-Objekte zurück.Vollständige technische Spezifikationen finden Sie im Technical Architecture Guide.
NetworkSandboxEngine/
├── nse/                        # Core PyPI package (network-sandbox-engine)
│   ├── core/                   # Kernel primitives, pipeline, and naming rules
│   ├── models/                 # Pydantic models (TestRequest, PacketSpec, TraceEvent)
│   └── cli/                    # Headless YAML runner entrypoint
├── docs/                       # Architecture specs and MkDocs web documentation
├── tests/                      # Unit, golden file, and privileged e2e tests
│   └── fixtures/nft_trace/     # Golden `nft monitor trace` corpus
├── pyproject.toml              # Build backend configuration
└── Makefile                    # Local automation and CI workflow
Ein Tag. git push origin vX.Y.Z baut, signiert mit Sigstore, veröffentlicht das GitHub-Release, lädt zu TestPyPI hoch, installiert von TestPyPI und führt einen Smoke-Test durch und lädt erst dann zu PyPI hoch. Proben Sie mit make release-dry.
Siehe docs/RELEASING.md.
Vollständige interaktive Webdokumentation ist verfügbar unter:
https://onyks-os.github.io/nse/
Erstellen Sie die Dokumentation lokal:
make docs
Stellen Sie die Dokumentation mit Hot-Reload auf http://127.0.0.1:8000 bereit:
make docs-serve
Führen Sie statisches Linting und Unit-Tests aus:
make verify
Führen Sie die vollständige lokale CI-Verifikation aus (beinhaltet Linting, Unit-Tests, Frontend-Build, Docs-Build, PyPI-Smoke-Test und privilegierte Integrationstests):
make ci-local
Dieses Projekt ist unter der MIT-Lizenz lizenziert.