
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
oieh-router-checker — Ein Windows-Programm, das mit einem Klick prüft, ob mein Router ein Ziel des Zbtlink ENDLESSDOORS-Backdoors (CVE-2026-66747) ist. | Kitploit
Tools/GitHubGitHub/oiehnow/oieh-router-checker
DefensivwerkzeugeSchwachstellenscannerIoT-SicherheitInformationsbeschaffungNetzwerksicherheit
GitHuboiehnow/oieh-router-checker

oieh-router-checker

Ein Windows-Programm, das mit einem Klick prüft, ob mein Router ein Ziel des Zbtlink ENDLESSDOORS-Backdoors (CVE-2026-66747) ist.

Repository anzeigen
326vor 1 MonatNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
OIEH Router Checker logo

OIEH Router Checker

Ein Windows-Programm, das mit einem Klick prüft, ob Ihr Router vom chinesischen Backdoor (ENDLESSDOORS) betroffen ist

Keine Installation erforderlich · Keine Administratorrechte erforderlich · Keine Datenübertragung nach außen
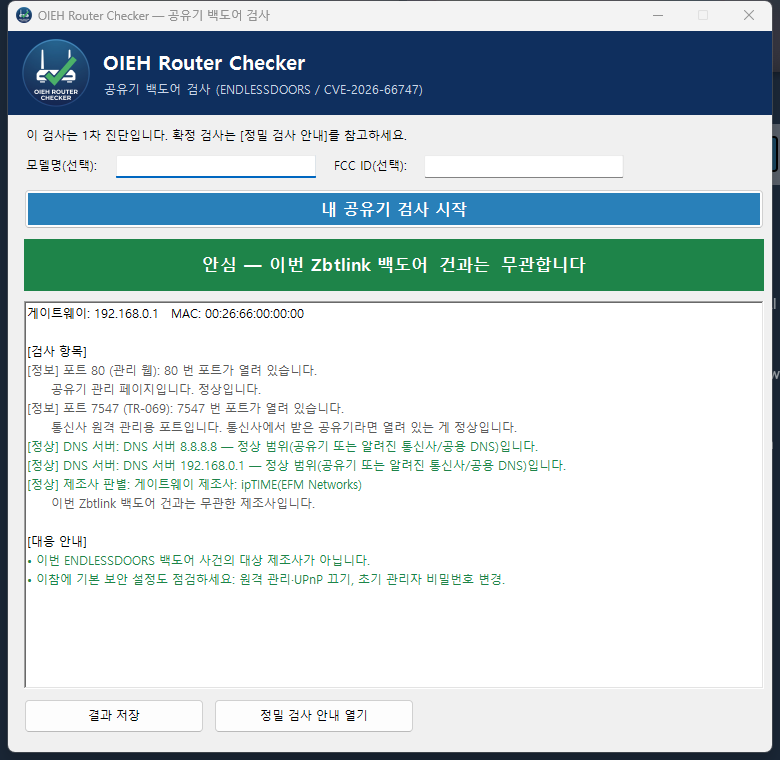
Screenshot der Ausführung

Was ist das?

Im August 2026 entdeckte das Sicherheitsunternehmen VulnCheck einen Fernzugriffs-Backdoor in der offiziellen Firmware von 20 Modellen chinesischer Zbtlink (Shenzhen Zbtong Electronics) / Wiflyer-Router und deren OEM-Varianten (Rebrands).

  • Name: ENDLESSDOORS · CVE: CVE-2026-66747 (Schweregrad 9.3/10)
  • Verhalten: Startet automatisch beim Einschalten, sendet etwa alle 35 Sekunden ein Signal an Server in China und führt Remote-Befehle mit Administratorrechten (root) ohne Authentifizierung aus.
  • Das Beunruhigende: Es lässt sich nicht durch einen Werksreset entfernen (fest in der Firmware verankert). Auch das Deaktivieren von Fernverwaltung und UPnP hilft nicht (weil der Router zuerst nach außen telefoniert).

Dieses Programm ermöglicht auch Anfängern eine sichere Ersteinschätzung (Triage), ob der eigene Router von diesem Fall betroffen ist.

Wenn Sie einen Router Ihres Providers (KT/SKB/LGU+) oder einen ipTIME verwenden, ist dieser Fall in den meisten Fällen nicht relevant. Bei unbekannten 4G/5G- oder Mini-Routern, die Sie direkt über AliExpress/Amazon importiert haben, lohnt sich eine Überprüfung.


⚠️ Wichtige Einschränkungen im Voraus

Dieses Programm ist eine Erst-Risikobewertung (Triage), kein Werkzeug zur endgültigen Bestätigung.

Der 35-Sekunden-Beacon des Backdoors ist ein Signal, das der Router selbst nach außen (WAN) sendet. Von einem normalen PC hinter dem Router (hinter NAT) ist es daher grundsätzlich nicht beobachtbar. Deshalb kombiniert dieses Programm die vom PC ohne Installation ermittelbaren Informationen wie Hersteller (MAC), Ports, DNS, Modell und bewertet sie nach dem Ampelsystem.

  • 🟢 Entwarnung = Hersteller als unabhängig von dieser Zbtlink-Kampagne bestätigt (bedeutet nicht, dass keine anderen Sicherheitsrisiken bestehen)
  • 🟡 Achtung = Hersteller konnte nicht bestimmt werden oder verdächtige Signale vorhanden → Eingabe des Aufklebers/Detailprüfung empfohlen
  • 🔴 Risiko = Gerät wird als Ziel dieses Backdoors eingestuft

Für eine Bestätigungsprüfung folgen Sie dem Wireshark-Mithör-Leitfaden, den die Schaltfläche [Anleitung zur Detailprüfung öffnen] im Programm erstellt (Methode, um den 35-Sekunden-Beacon direkt zu erfassen, indem man ein Notebook vor dem WAN-Anschluss des Routers anschließt).


Verwendung (für Anfänger, 30 Sekunden)

  1. Laden Sie in diesem Repository über Code ▸ Download ZIP die Datei herunter und entpacken Sie sie. (oder git clone)
  2. Doppelklicken Sie im entpackten Ordner auf OIEH Router Checker.bat.
  3. Klicken Sie im geöffneten Fenster auf [Starte Router-Überprüfung]. (dauert einige Sekunden)
  4. Prüfen Sie das Ergebnis anhand der Ampelfarbe und des Textes oben.
    • Geben Sie Modellname / FCC ID vom Aufkleber des Routers in das Eingabefeld ein, um das Ergebnis zu präzisieren (optional).
  5. Verwenden Sie bei Bedarf [Ergebnis speichern] (txt-Datei – praktisch, um sie einer kundigen Person zu senden) und [Anleitung zur Detailprüfung öffnen].

Falls beim Ausführen die Warnung „Windows-PC-Schutz" erscheint, klicken Sie auf Weitere Informationen ▸ Trotzdem ausführen. (Dies ist eine übliche Warnung, da es sich um ein nicht signiertes persönliches Skript handelt.)


Wenn die Ausführung nicht klappt (Problemlösung)

Dieses Programm erfordert keinerlei Installation – es werden nur die in Windows 10/11 integrierten Komponenten verwendet. Wenn es nicht startet, liegt es meist an einem der folgenden Punkte.

  1. Ausführen ohne Entpacken des ZIP – häufigste Ursache. Klicken Sie mit der rechten Maustaste auf die ZIP-Datei → [Alle extrahieren] und führen Sie dann OIEH Router Checker.bat innerhalb des entpackten Ordners aus. Ein Doppelklick direkt im ZIP oder das bloße Kopieren der bat-Datei funktioniert nicht. (In diesem Fall zeigt das Programm ein Hinweis-Popup an.)
  2. SmartScreen-Warnung geschlossen – Im blauen Fenster „Windows-PC-Schutz" müssen Sie auf Weitere Informationen ▸ Trotzdem ausführen klicken.
  3. Sonstige Fehler – Die Fehlermeldung wird im Popup und im schwarzen Fenster angezeigt, die ausführlichen Protokolle finden Sie in der Datei %TEMP%\OiehRouterChecker.log. Wenn Sie das Problem nicht lösen können, erfassen Sie den Inhalt mit einem Screenshot und melden Sie ihn unten.

Fehler melden: https://itoieh.blogspot.com/2026/08/oieh-router-checker.html (Kommentare)


Was wird geprüft?

PrüfungMethodeBedeutung
Herstellerermittlung (Kern)Abgleich des Herstellercodes (OUI) der Gateway-MAC🔴 bei Zbtlink-Familie, 🟢 bei heimischen Providern/ipTIME usw.
Fingerabdruck der Admin-SeiteTitel-/Server-/Text-Strings der Router-VerwaltungsseiteErkennung von Spuren der Zbtlink-Firmware
Verdächtige PortsPrüfung, ob wichtige Ports wie 23 (Telnet), 32764, 7547 offen sind32764=🔴, Telnet=🟡, 7547 (TR-069)=beim Provider normal
DNS-HijackingPrüfung, ob der vom PC bezogene DNS-Server im normalen Bereich liegt🟡 bei unbekanntem öffentlichem DNS
Geräteliste im LANAuflistung der Geräte im selben Netzwerk über den ARP-CacheNur zur Information
Abgleich des AufklebersAbgleich von eingegebenem Modellname/FCC ID mit der Betroffenheitsliste🔴 bei Übereinstimmung

Bewertungsgrundsatz: Kann der Hersteller nicht bestätigt werden, wird niemals 🟢 (Entwarnung) vergeben.


Wenn das Ergebnis 🔴 (Risiko) ist

  1. Trennen Sie diesen Router vom Netzwerk. (Werksreset oder geänderte Einstellungen entfernen den Backdoor nicht.)
  2. Planen Sie den Austausch durch einen anderen, sicheren Router.
  3. Wenn Sie den Router lange genutzt haben, ändern Sie alle Kontopasswörter, die in diesem Netzwerk verwendet wurden (insbesondere NAS-, Administrator- und wiederverwendete Passwörter).

Betroffene Modelle in diesem Fall (Zbtlink/Wiflyer, OEM möglich)

CPE2801, WE1026-5G-WD, WE1326, WE2007, WE2008-DSIM, WE2416, WE3326,
WE5927, WE5931, WE5931AC, WE826-T3-DSIM, WG108, WG209, WG259, WG1602,
WG1608-DSIM, WG2105, WG2107, WG3526, ZBT-Z8102AX-2SIM

Zbtlink bietet OEM/ODM (Rebranding) öffentlich an. Dieselbe Hardware unter anderem Markenlabel kann dieselbe Firmware enthalten, also verlassen Sie sich nicht nur auf das Label. Wenn die führenden Zeichen der FCC ID (Herstellercode) 2AH9T bzw. 2AC47 lauten, ist der ursprüngliche Hersteller Zbtlink.


Datenschutz · Sicherheit

  • Dieses Programm überträgt keinerlei Daten von Ihnen über das Internet. Alle Prüfungen finden ausschließlich lokal statt (Ihr PC ↔ Ihr Router).
  • Es sind keine Administratorrechte erforderlich, und die Router-Firmware wird nicht verändert.
  • Prüfen dürfen Sie nur das eigene Netzwerk bzw. die eigene Ausrüstung.

Systemanforderungen

  • Windows 10 / 11 (nutzt die integrierte Windows-PowerShell 5.1)
  • Keine zusätzliche Installation erforderlich (nmap, Python usw. werden nicht benötigt)

Entwicklerdokumentation

Tool herunterladen