
 nitinsukthe-g/openvas-vulnerability-assessment-incident-response
Durchführung einer vollständigen und schnellen Schwachstellenbewertung mit OpenVAS gegen Metasploitable2, Identifizierung der kritischen vsftpd-Backdoor-Schwachstelle (CVE-2011-2523) sowie Erstellung von Dokumentation zur Eindämmung, Behebung und Incident Response.


Dieses Projekt demonstriert einen vollständigen Workflow zur Schwachstellenbewertung und Incident Response unter Verwendung von OpenVAS (Greenbone Vulnerability Manager) in einer kontrollierten Cybersicherheits-Laborumgebung.
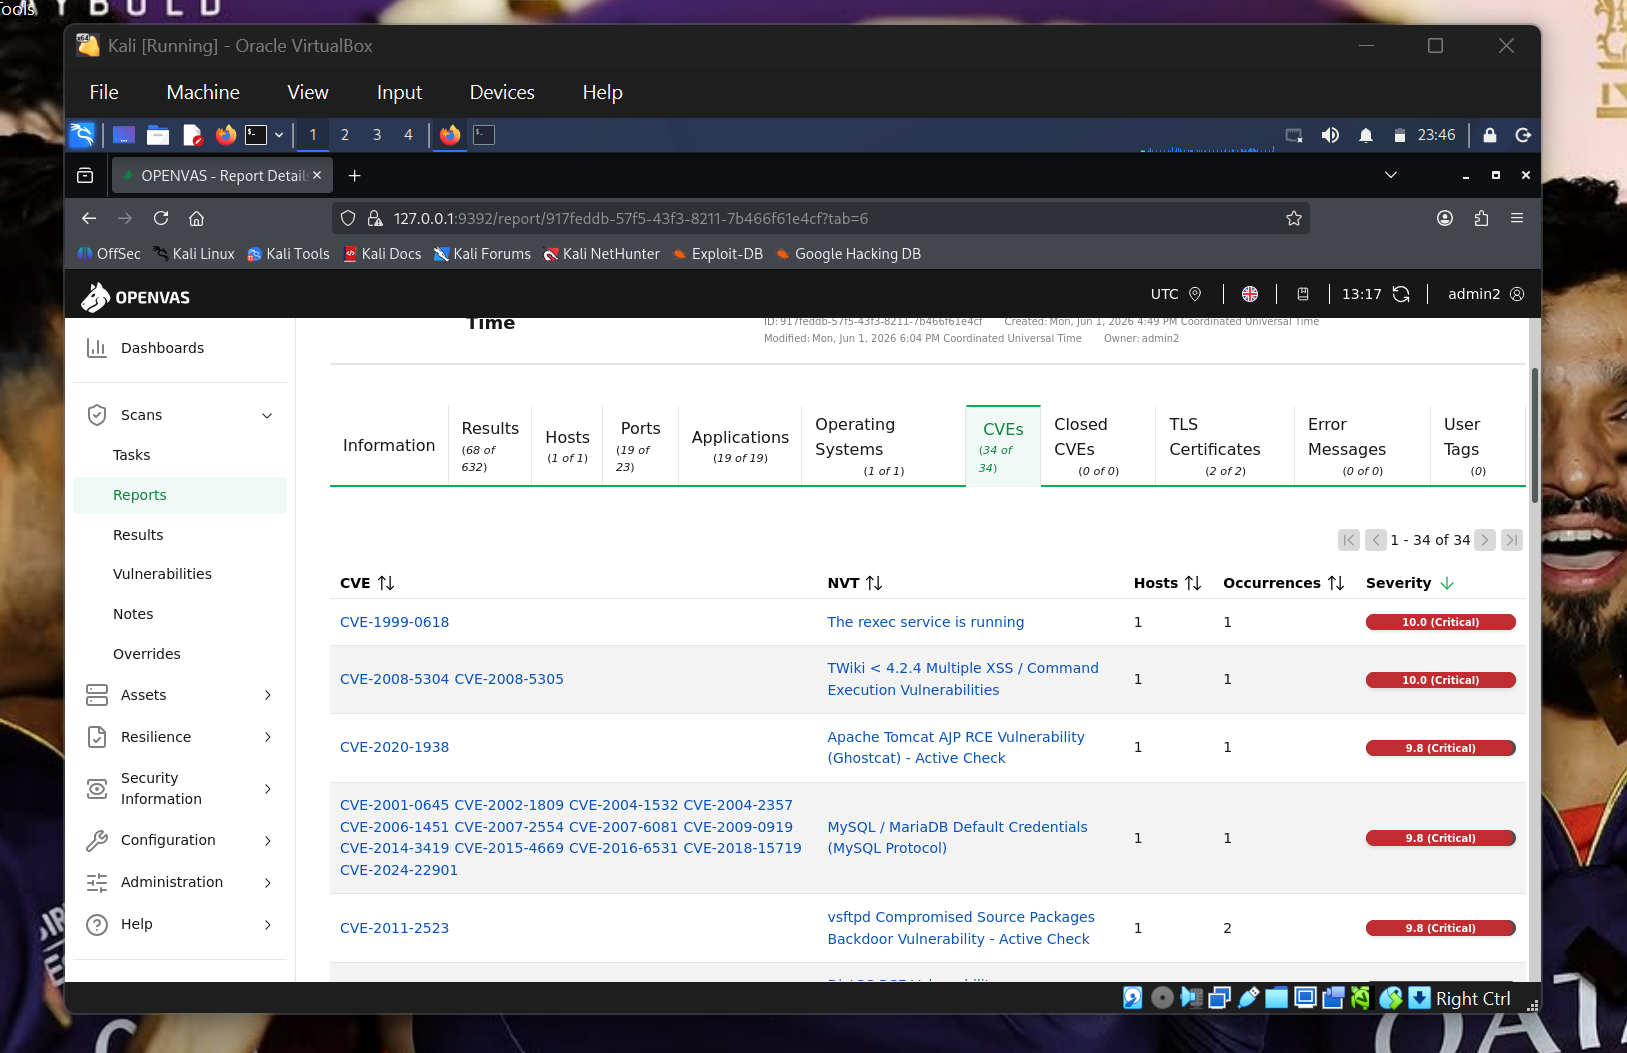
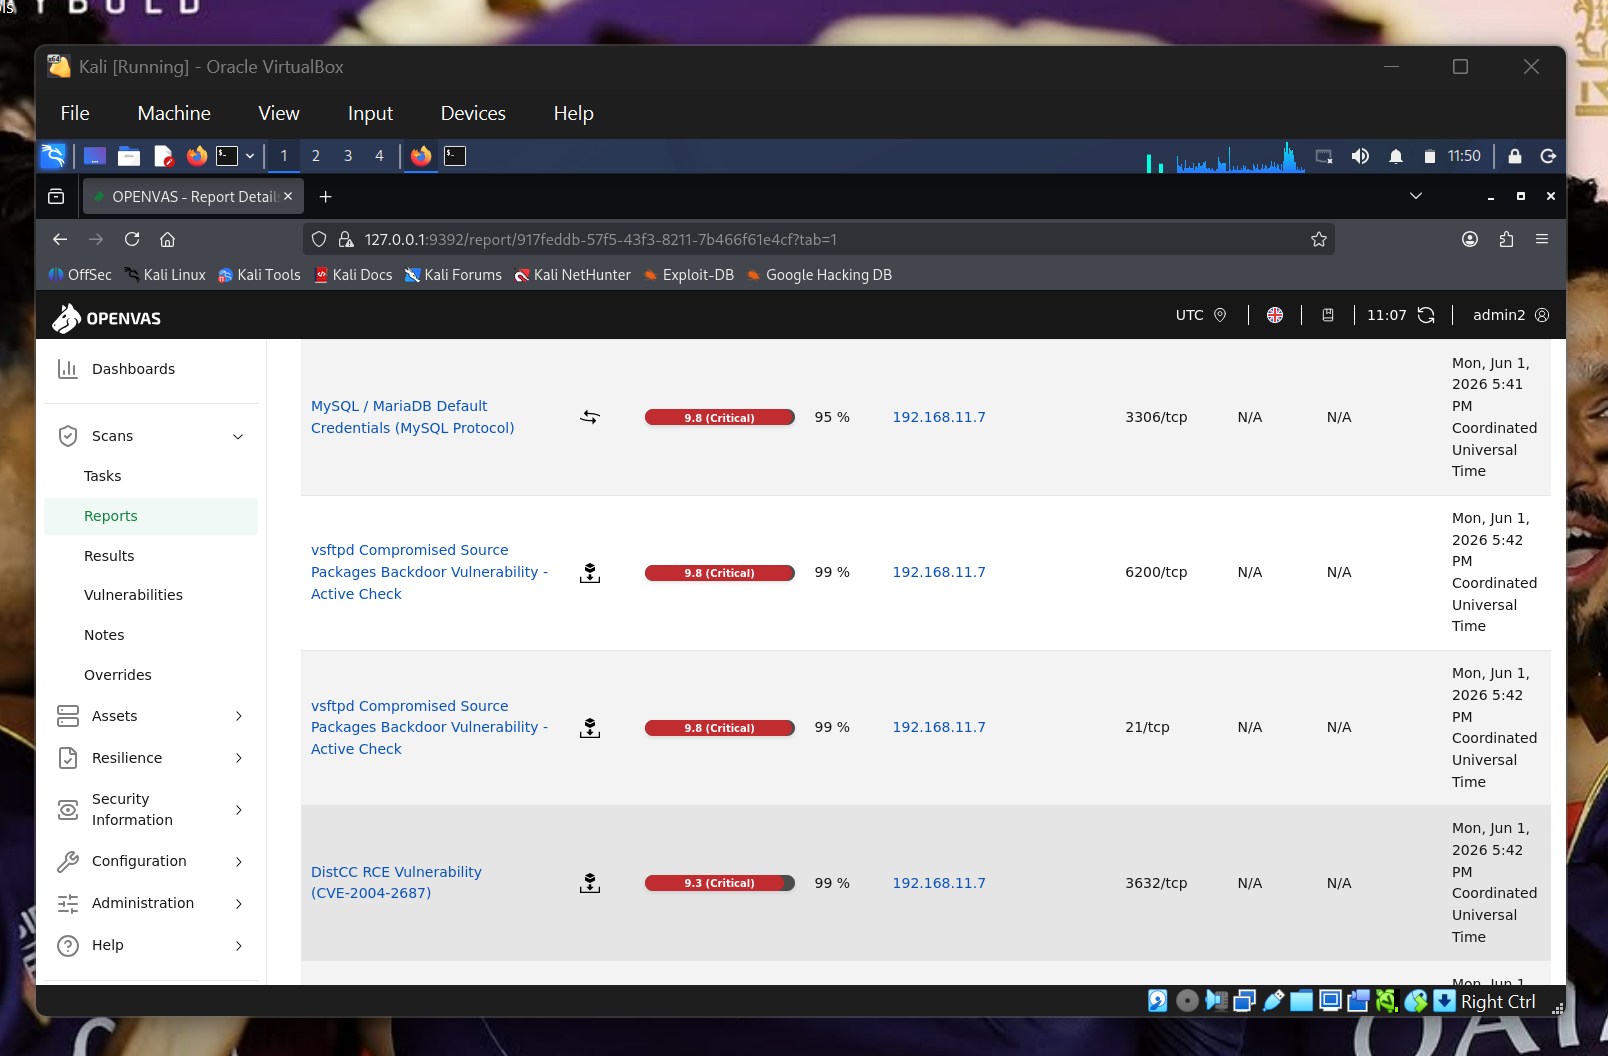
Die Bewertung richtete sich gegen Metasploitable2 und identifizierte eine kritische Schwachstelle — vsftpd Compromised Source Packages Backdoor (CVE-2011-2523).
Das Projekt simuliert reale Aufgaben eines SOC-Analysten, Security-Analysten und des Schwachstellenmanagements, darunter:
✔ OpenVAS-Schwachstellenscanner konfigurieren
✔ Schwachstellenbewertung durchführen
✔ Kritische Sicherheitsbefunde analysieren
✔ CVE-2011-2523 untersuchen
✔ Risiko & Sicherheitsauswirkungen bewerten
✔ Behebungsstrategie entwickeln
✔ Incident-Response-Dokumentation erstellen
| Komponente | Technologie |
|---|---|
| Host-Plattform | VirtualBox / VMware |
| Angreifer-Maschine | Kali Linux |
| Schwachstellenscanner | OpenVAS / Greenbone |
| Ziel-Maschine | Metasploitable2 |
| Bewertungsart | Interne Schwachstellenbewertung |
| Scan-Profil | Full & Fast |
Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target
Ermitteln Sie die IP-Adresse des Ziels.
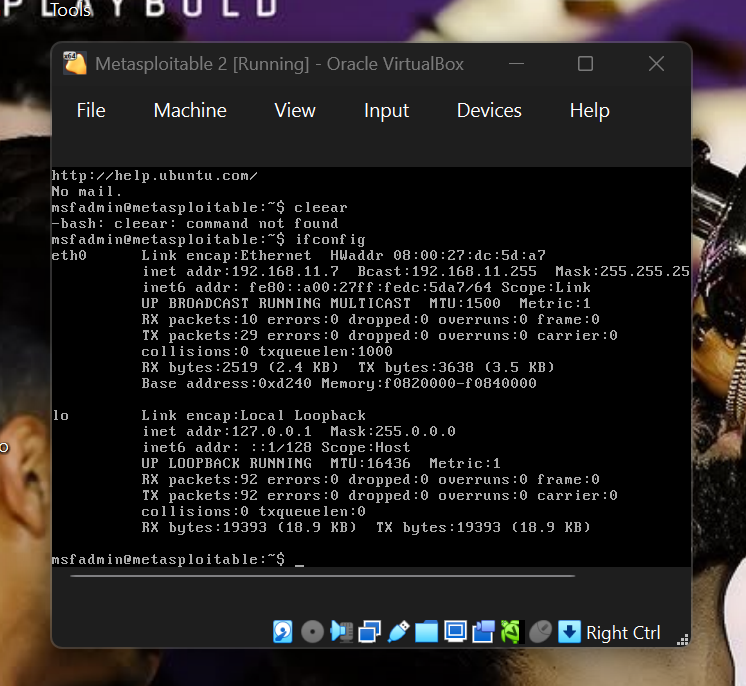
Validieren Sie die Konnektivität zwischen Kali Linux und dem verwundbaren Ziel.

Navigieren Sie zu:
Configuration → Targets
Erstellen Sie ein Ziel mit der IP-Adresse von Metasploitable2.

Navigieren Sie zu:
Scans → Tasks
Erstellen und starten Sie einen Schwachstellenscan.
Verwendete Konfiguration:
Full and Fast

Verfolgen Sie:

Überprüfen Sie die Schwachstellenbefunde und die identifizierten Sicherheitsprobleme.
Navigieren Sie zu:
Scans → Reports

Überprüfen Sie die während des Scans identifizierte Schweregradverteilung.

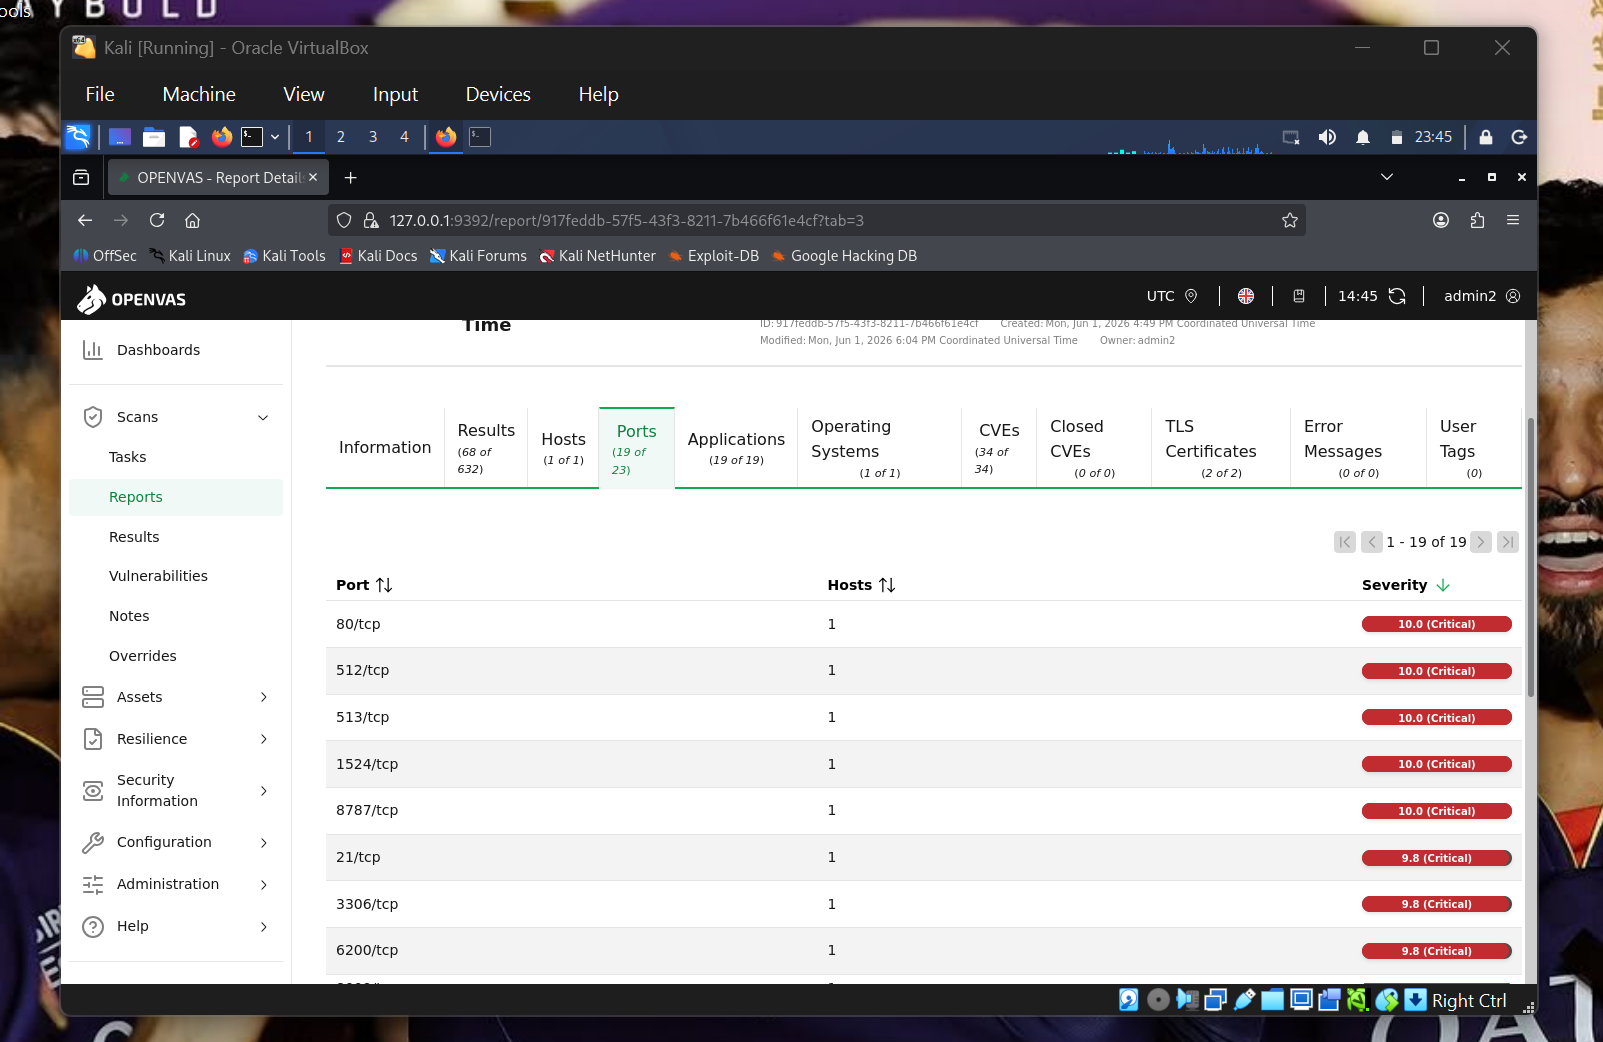
Analysieren Sie verwundbare Netzwerkdienste und exponierte Ports.
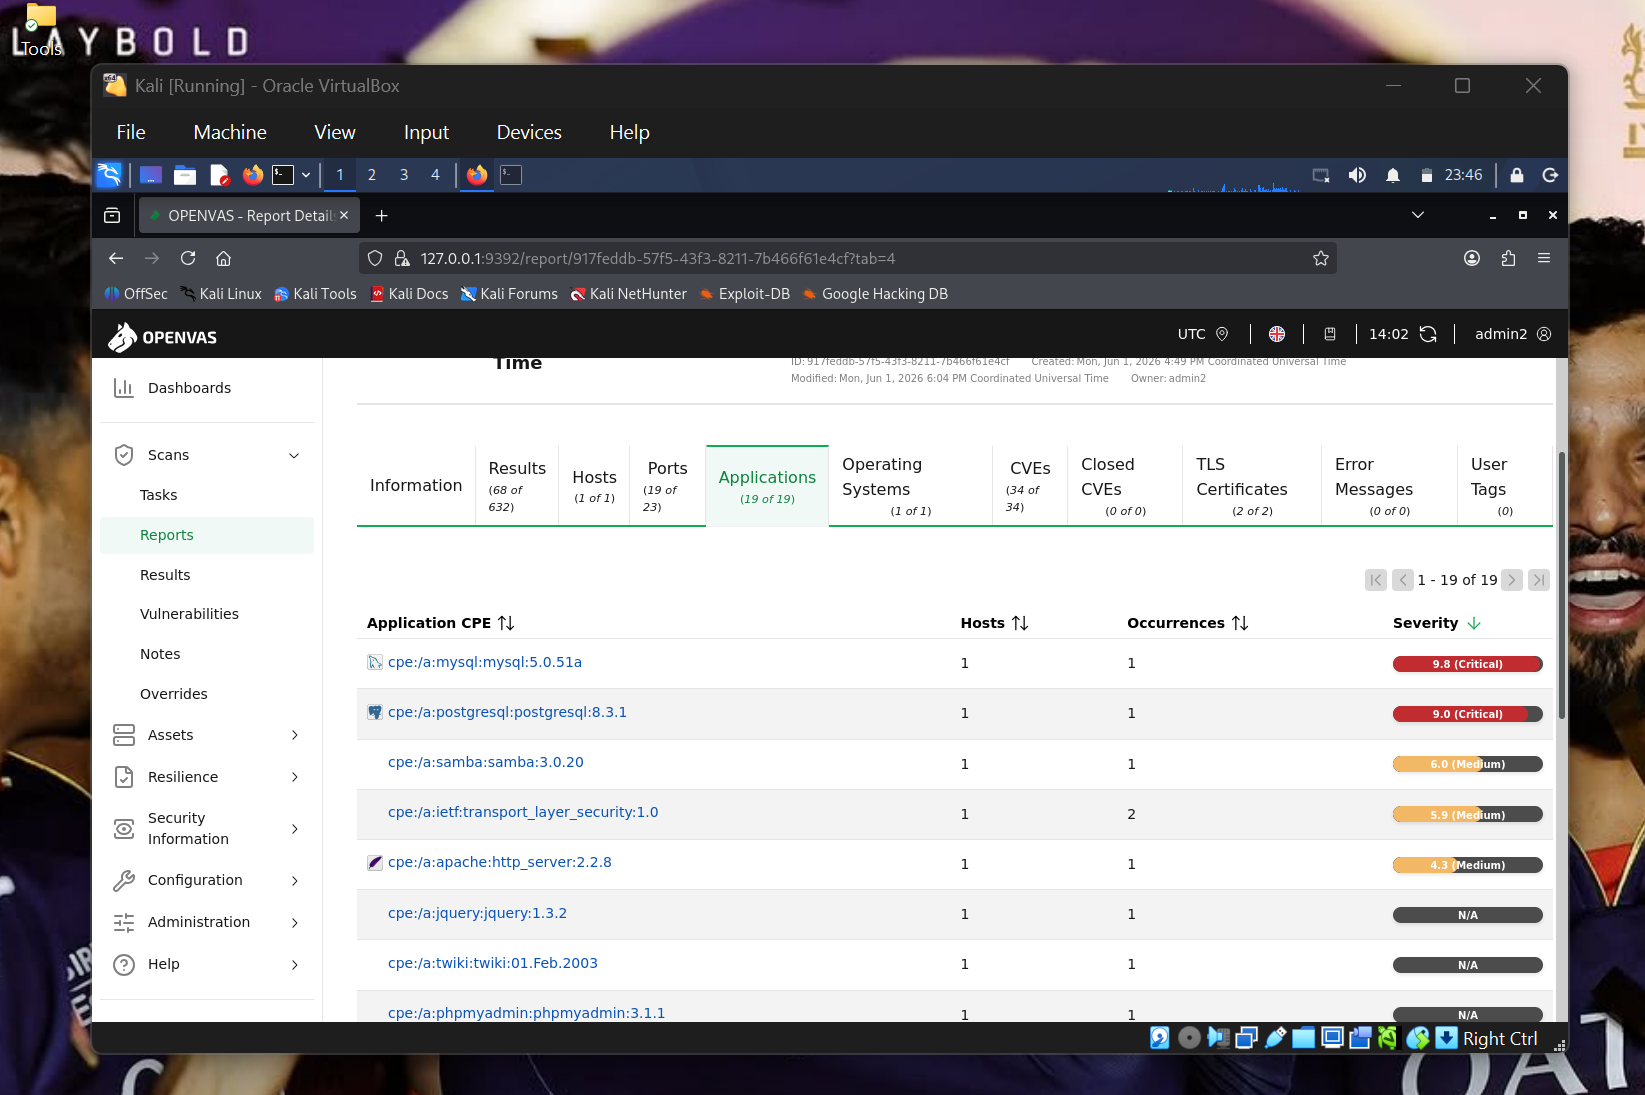
Überprüfen Sie die von OpenVAS erkannten verwundbaren Anwendungen.
Überprüfen Sie entdeckte CVEs und deren Schweregradbewertung.
| Feld | Wert |
|---|---|
| Schwachstelle | vsftpd Compromised Source Packages Backdoor |
| CVE | CVE-2011-2523 |
| Schweregrad | Kritisch |
| CVSS-Score | 9.8 |
| Ports | 21/TCP, 6200/TCP |
| Dienst | FTP / vsftpd |
Die Schwachstelle betrifft eine bösartig modifizierte Version des Very Secure FTP Daemons (vsftpd).
Das kompromittierte Quellpaket führt eine versteckte Hintertür-Funktionalität in den FTP-Dienst ein.
Beim Auslösen erstellt der Dienst einen nicht autorisierten Shell-Listener auf TCP-Port 6200, der Angreifern Folgendes ermöglicht:
Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise
Eine erfolgreiche Ausnutzung kann zu Folgendem führen:
| Technik | Beschreibung |
|---|---|
| T1190 | Ausnutzung öffentlich erreichbarer Anwendungen |
| T1059 | Befehlsausführung |
| T1105 | Übertragung von Tools in das Zielsystem |
Das Projekt folgt einem Incident-Response-Lebenszyklus im NIST-Stil.
OpenVAS identifizierte eine kritische FTP-Dienst-Schwachstelle, die den Zielhost betrifft.
Empfohlene Maßnahmen:
Empfohlene Behebungsmaßnahmen:

