 nextronsystems/aptsimulator
Ein Werkzeugsatz, um ein System so aussehen zu lassen, als sei es das Opfer eines APT-Angriffs gewesen.


Wichtig: Ziehen Sie das Repository nicht einfach per ZIP herunter oder klonen Sie es, wenn Sie keine Tests entwickeln möchten. Verwenden Sie das Paket in der Veröffentlichung, das eine verpackte Version mit verschlüsselten Archiven enthält, die keine Klartextbeispiele und Werkzeuge enthalten.
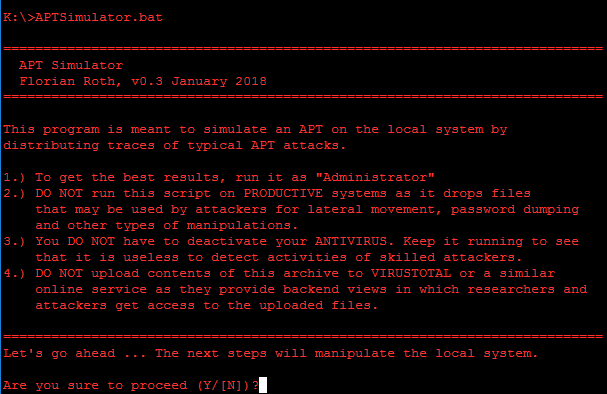
APT Simulator ist ein Windows-Batch-Skript, das eine Reihe von Werkzeugen und Ausgabedateien verwendet, um ein System so aussehen zu lassen, als wäre es kompromittiert. Im Gegensatz zu anderen Angreifersimulationstools ist APT Simulator darauf ausgelegt, die Anwendung so einfach wie möglich zu gestalten. Sie müssen keinen Webserver, keine Datenbank und keine Agents auf einer Reihe von virtuellen Maschinen ausführen. Laden Sie einfach das vorbereitete Archiv herunter, entpacken Sie es und führen Sie die enthaltene Batch-Datei als Administrator aus. Die Ausführung von APT Simulator dauert weniger als eine Minute.
Kunden testeten unsere Scanner in einem POC und beschwerten sich, dass unsere Scanner keine Programme meldeten, die sie auf ihren Testsystemen installiert hatten. Sie hatten Nmap installiert, eine PsExec.exe im Downloads-Ordner abgelegt und einen EICAR-Testvirus auf dem Desktop des Benutzers platziert. Das war der Moment, in dem ich beschloss, ein Tool zu entwickeln, das eine reale Bedrohung angemessener simuliert.
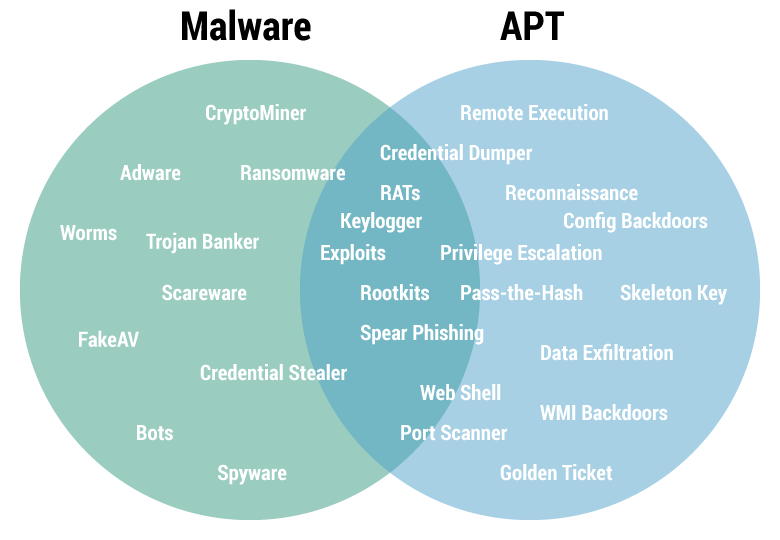
Der Fokus dieses Tools liegt auf der Simulation von Angreiferaktivitäten, nicht von Malware. Siehe den Abschnitt Erweiterte Lösungen für fortgeschrittene Tools zur Simulation von Angreifer- und Malware-Aktivitäten.
Das Batch-Skript extrahiert die Werkzeuge und Shells zur Laufzeit aus einem verschlüsselten 7z-Archiv. Laden Sie das Master-Repository nicht über die Schaltfläche "Als ZIP herunterladen" herunter. Verwenden Sie stattdessen die offizielle Veröffentlichung aus dem Bereich Veröffentlichungen.
APT Simulator enthält ein Modul namens "AVExcluder", das versucht, das verwendete %APTDIR% als AV-Ausnahme in typischen AV-Lösungen zu registrieren. Da ich keinen Zugriff auf alle auf dem Markt erhältlichen AV-Softwareprodukte habe, melden Sie bitte Fehler oder fügen Sie neue Ausnahmen als Pull-Requests hinzu.
Seit Version 0.4 ist es recht einfach, die Testsätze zu erweitern, indem Sie eine einzelne .bat-Datei zu einem der Testset-Kategorieordner hinzufügen.
Z.B. Wenn Sie einen einfachen Testfall für "Privilegienausweitung" schreiben möchten, der ein Werkzeug namens "privesc.exe" verwendet, klonen Sie das Repository und gehen Sie wie folgt vor:
toolset-Ordner hinzuprivesc-1.bat und fügen Sie es zum Ordner ./test-sets/privilege-escalation hinzubuild_pack.bat ausWenn Ihr Skript ein Werkzeug, eine Webshell, eine Hilfs- oder Ausgabedatei enthält, legen Sie diese in den Ordnern ./toolset oder ./workfiles ab. Die Ausführung des Build-Skripts build_pack.bat wird sie in die verschlüsselten Archive enc-toolset.7z und enc-files.7z aufnehmen.
"%ZIP%" e -p%PASS% %TOOLARCH% -aoa -o%APTDIR% toolset\tool.exe > NUL
"%ZIP%" e -p%PASS% %FILEARCH% -aoa -o%APTDIR% workfile\tool-output.txt > NUL
Die folgende Tabelle zeigt die verschiedenen Testfälle und die erwarteten Erkennungsergebnisse.
| Testfall | AV | NIDS | EDR | SM | CA |
|---|---|---|---|---|---|
| Lokale Dateien sammeln | X | ||||
| C2-Verbindungen | (X) | X | X | X | |
| DNS-Cache 1 (Cache-Injektion) | (X) | X | X | X | |
| Bösartige User Agents (Malware, RATs) | X | X | X | ||
| Ncat Rückverbindung (Drop & Exec) | X | X | X | X | |
| WMI Backdoor C2 | X | X | X | ||
| LSASS-Dump (mit Procdump) | X | X | X | ||
| Mimikatz 1 (Drop & Exec) | X | X | X | X | |
| WCE 1 (Ereignisprotokolleinträge) | X | X | X | ||
| Aktiven Gastkonto-Admin aktivieren | X | X | X | ||
| Gefälschte Systemdatei (Drop & Exec) | X | X | X | ||
| Hosts-Datei (AV/Windows-Update-Blöcke) | (X) | X | X | ||
| Verschleierter JS-Dropper | (X) | X | X | X | X |
| Verschleierung (RAR mit JPG-Erweiterung) | (X) | ||||
| Nbtscan-Erkennung (Scan & Ausgabe) | X | X | (X) | X | |
| Recon-Aktivität (Typische Befehle) | X | X | X | ||
| PsExec (Drop & Exec) | X | X | X | ||
| Remote-Ausführungstool (Drop) | (X) | X | |||
| At-Job | X | X | X | ||
| RUN-Schlüsseleintrag erstellen | X | X | X | ||
| Geplanten Task erstellen | X | X | X | ||
| StickyKey-Hintertür | X | X | |||
| UserInitMprLogonScript-Persistenz | (X) | X | X | ||
| Webshells | X | (X) | X | ||
| WMI-Hintertür | X | X |
Sie sollten nun in der Lage sein, Ereignisse in Ihrer Sicherheitsüberwachungslösung (SIEM, EDR usw.) für die folgenden Schlüsselwörter zu finden:
MSSE-1337-servermsagent_fedac123postex_ssh_fedac123334485 (verwendet in Get System-Aktivität)Hinweis: Kein Named-Pipe-Monitoring? Sie können Sysmon + diese Konfiguration und diese Sigma-Regel verwenden, um loszulegen.
b6a1458f396 (mehrere Ereignisse: neue Dienstregistrierung und Prozesserstellung)