
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
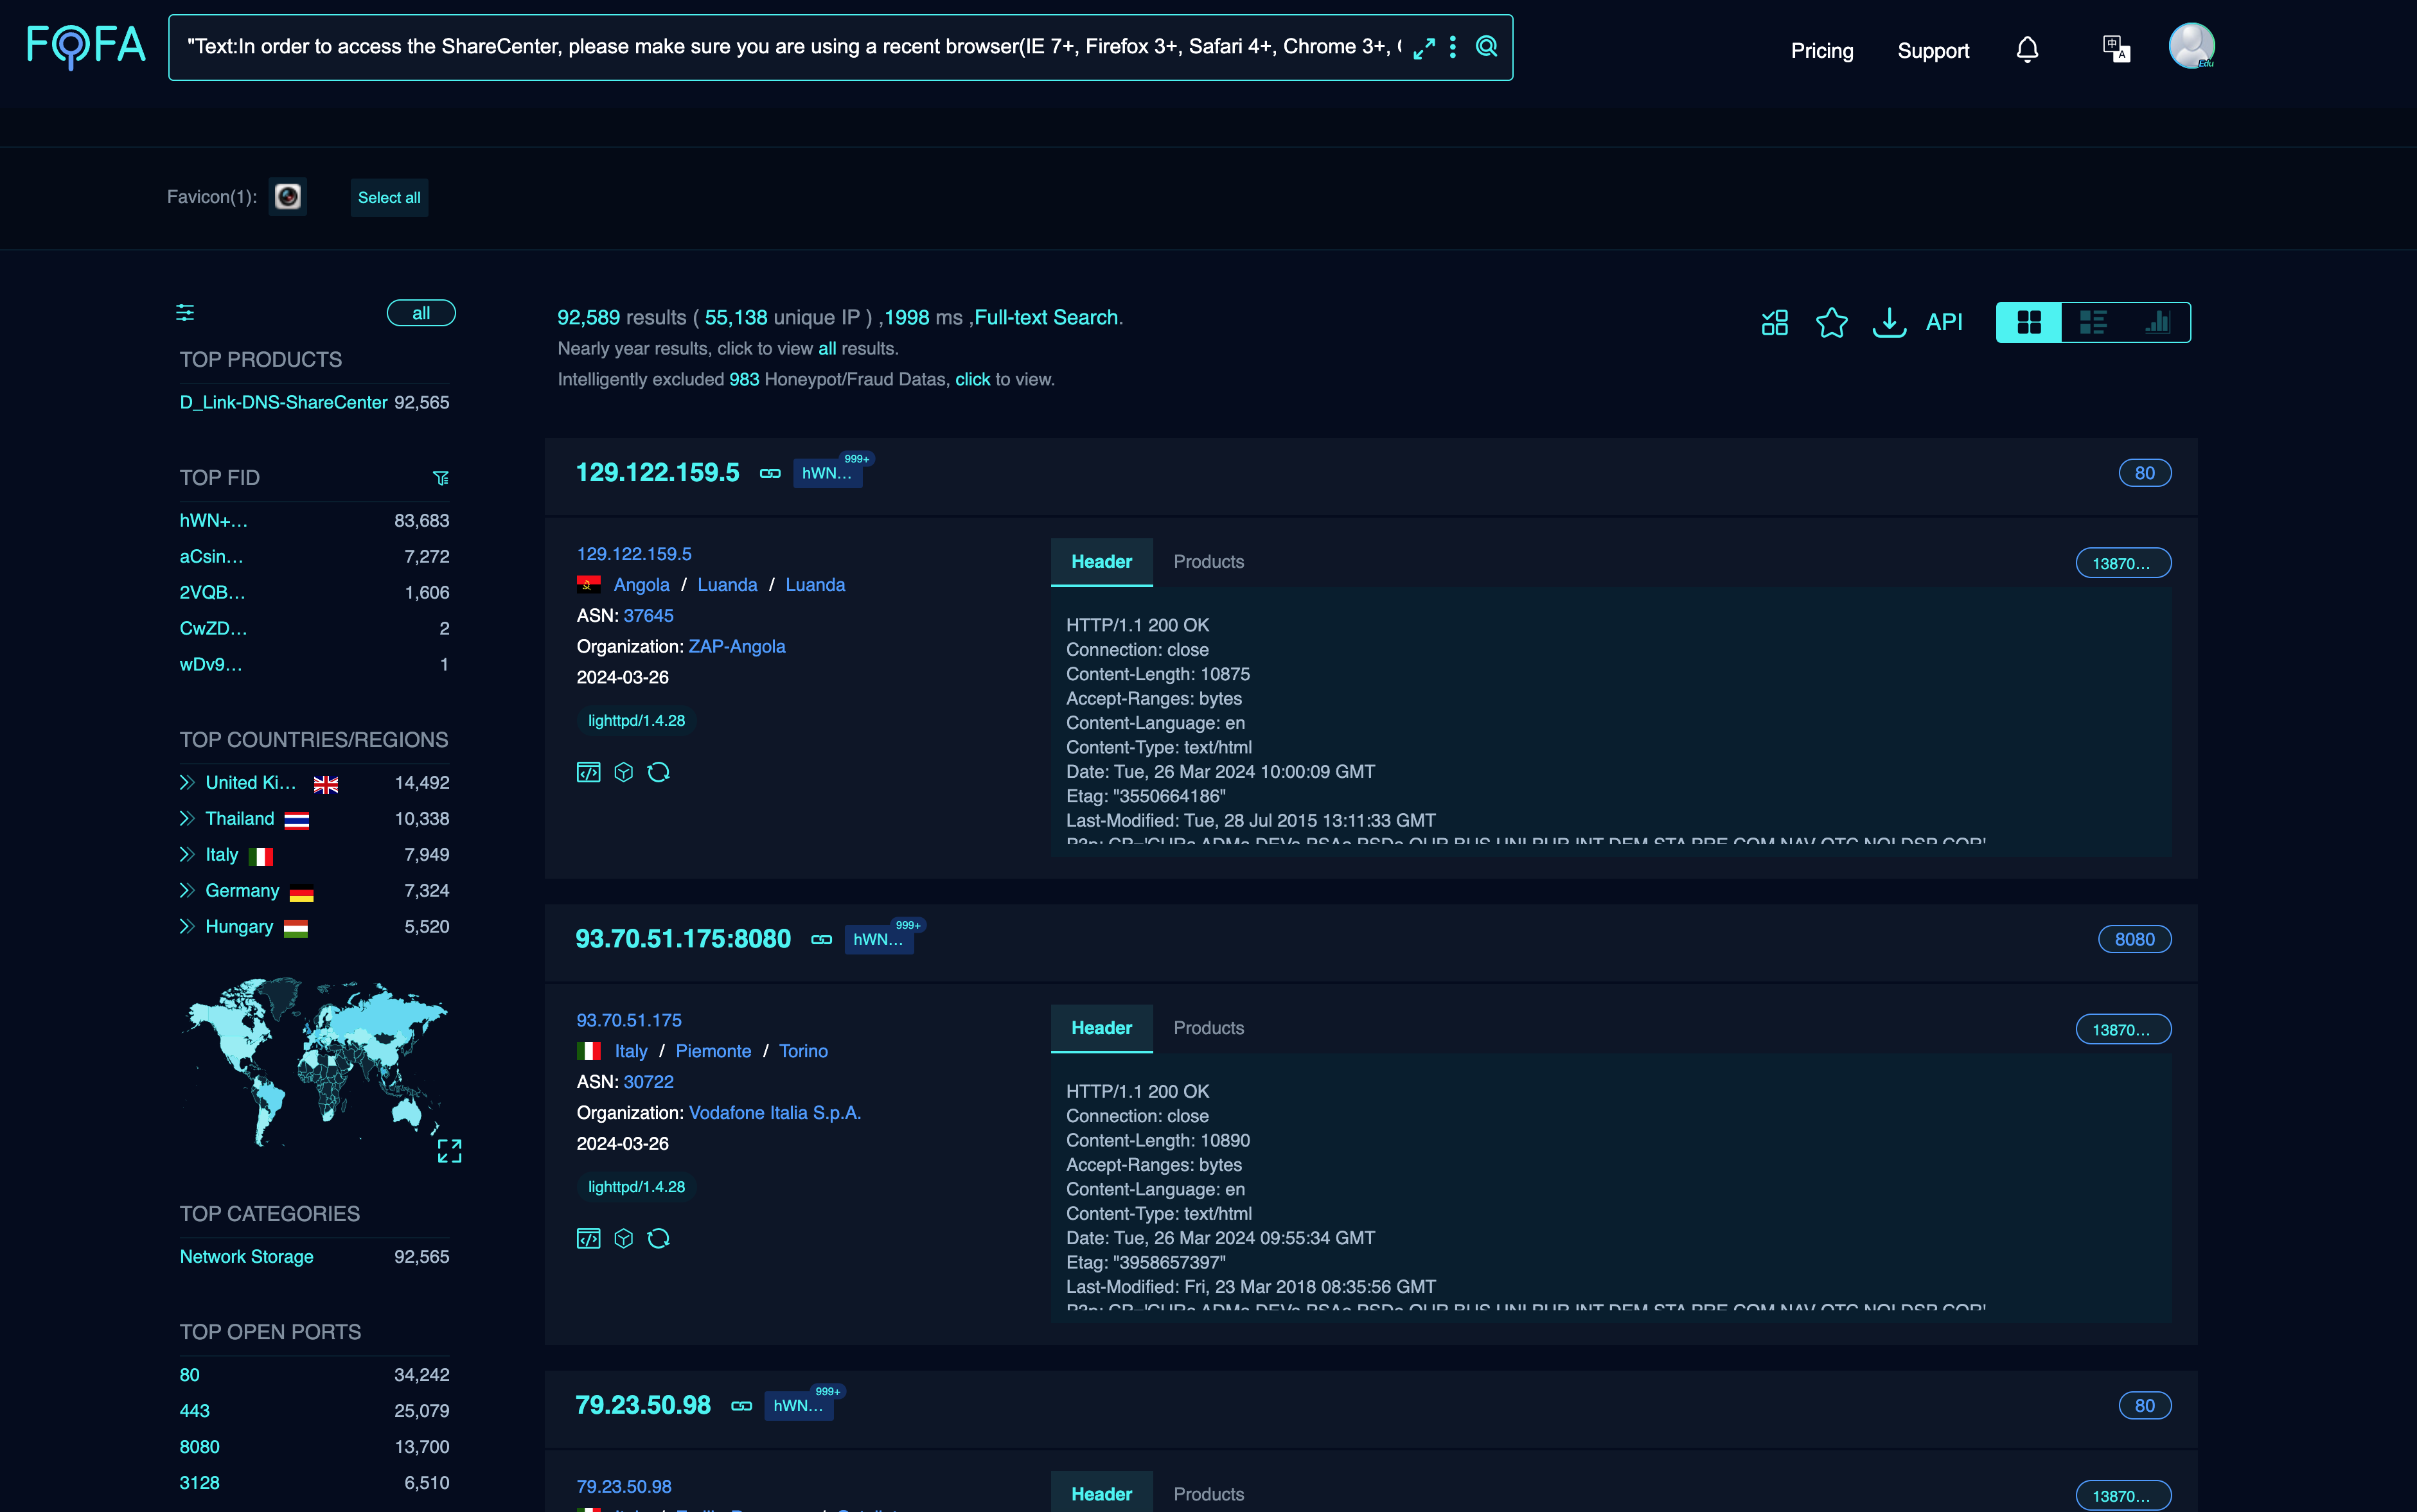
dlink — Proof-of-Concept-Exploit und Analyse für Command Injection und hartkodierte Backdoor-Zugangsdaten in D-Link-NAS-Geräten, die eine nicht authentifizierte Remote-Codeausführung über nas_sharing.cgi ermöglichen. | Kitploit
Tools/GitHubGitHub/netsecfish/dlink
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierung
GitHubnetsecfish/dlink

dlink

Proof-of-Concept-Exploit und Analyse für Command Injection und hartkodierte Backdoor-Zugangsdaten in D-Link-NAS-Geräten, die eine nicht authentifizierte Remote-Codeausführung über nas_sharing.cgi ermöglichen.

Repository anzeigen
1001119vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Proof-of-Concept-Exploit und Analyse für Command Injection und hartkodierte Backdoor-Zugangsdaten in D-Link-NAS-Geräten, die eine nicht authentifizierte Remote-Codeausführung über nas_sharing.cgi ermöglichen.

Mehr lesen
Tool herunterladen