 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.

Aktuelle Aktualisierungen:
NEU (2025-11-25): Chrome Version 142 führte Local Network Access (LNA) ein, der die in Singularity implementierten DNS-Rebinding-Angriffstechniken verhindert. Der Zweig LNA-from-Non-Secure-Contexts von Singularity of Origin implementiert Unterstützung für den Trial for Local Network Access from Non-Secure Contexts. Dies erlaubt vorübergehend den Zugriff auf Ressourcen in lokalen Netzwerken aus nicht-sicheren Kontexten, sodass Sie mit Chrome noch etwas länger (bis zum 18. Mai 2026) mit DNS-Rebinding-Angriffen experimentieren können.
NEU (2025-05-19): Unsere Demoseite, rebind.it, wurde aktualisiert, um IPv6 zu unterstützen (Commit 3c5ee9a). Dies ist eine brechende Änderung für manuelle Abfragen (außerhalb der Singularity Manager-Benutzeroberfläche), da das DNS-Abfrageformat geändert wurde. Bitte beachten Sie How to Create Manual DNS Requests to Singularity of Origin für detaillierte Anweisungen. Darüber hinaus fügen wir regelmäßig neue Angriffs-Payloads hinzu; schauen Sie sich diese unbedingt an.
(2023-04-27) Schauen Sie sich unseren Blogbeitrag an, der den Stand des DNS-Rebinding im April 2023 dokumentiert. Wir beschreiben Local Network Access, eine neue W3C-Entwurfsspezifikation, die derzeit in einigen Browsern implementiert ist und DNS-Rebinding verhindern soll, und zeigen zwei Möglichkeiten, diese Einschränkungen zu umgehen. Wir diskutieren auch die Auswirkungen der WebRTC-IP-Adress-Leak-Mitigation und des DNS-Bit 0x20 auf DNS-Rebinding-Angriffe.
(2020-03-30) Neuer Blogbeitrag, der die Auswirkungen von DoH auf DNS-Rebinding-Angriffe untersucht. TL;DR: DoH (DNS over HTTPS) hat keine Auswirkung auf Rebinding-Angriffe und die von Anbietern beworbenen Schutzmaßnahmen können umgangen werden.
Schauen Sie sich unser DEF CON 27 Video und die BSidesLV-Präsentation State of DNS Rebinding: Attack & Prevention Techniques and the Singularity of Origin an.
Singularity of Origin ist ein Werkzeug zur Durchführung von DNS-Rebinding-Angriffen. Es enthält die notwendigen Komponenten, um die IP-Adresse des DNS-Namens des Angriffsservers auf die IP-Adresse des Zielrechners umzubinden und Angriffs-Payloads bereitzustellen, um verwundbare Software auf dem Zielrechner auszunutzen.
Es enthält auch Beispiel-Payloads zur Ausnutzung mehrerer anfälliger Softwareversionen, vom einfachen Erfassen einer Startseite bis hin zur Ausführung von Remote-Code. Es zielt darauf ab, ein Framework bereitzustellen, das die Ausnutzung von Software erleichtert, die für DNS-Rebinding-Angriffe anfällig ist, und das Bewusstsein dafür zu schärfen, wie sie funktionieren und wie man sich davor schützen kann.
Ausführliche Dokumentation finden Sie auf den Wiki-Seiten.
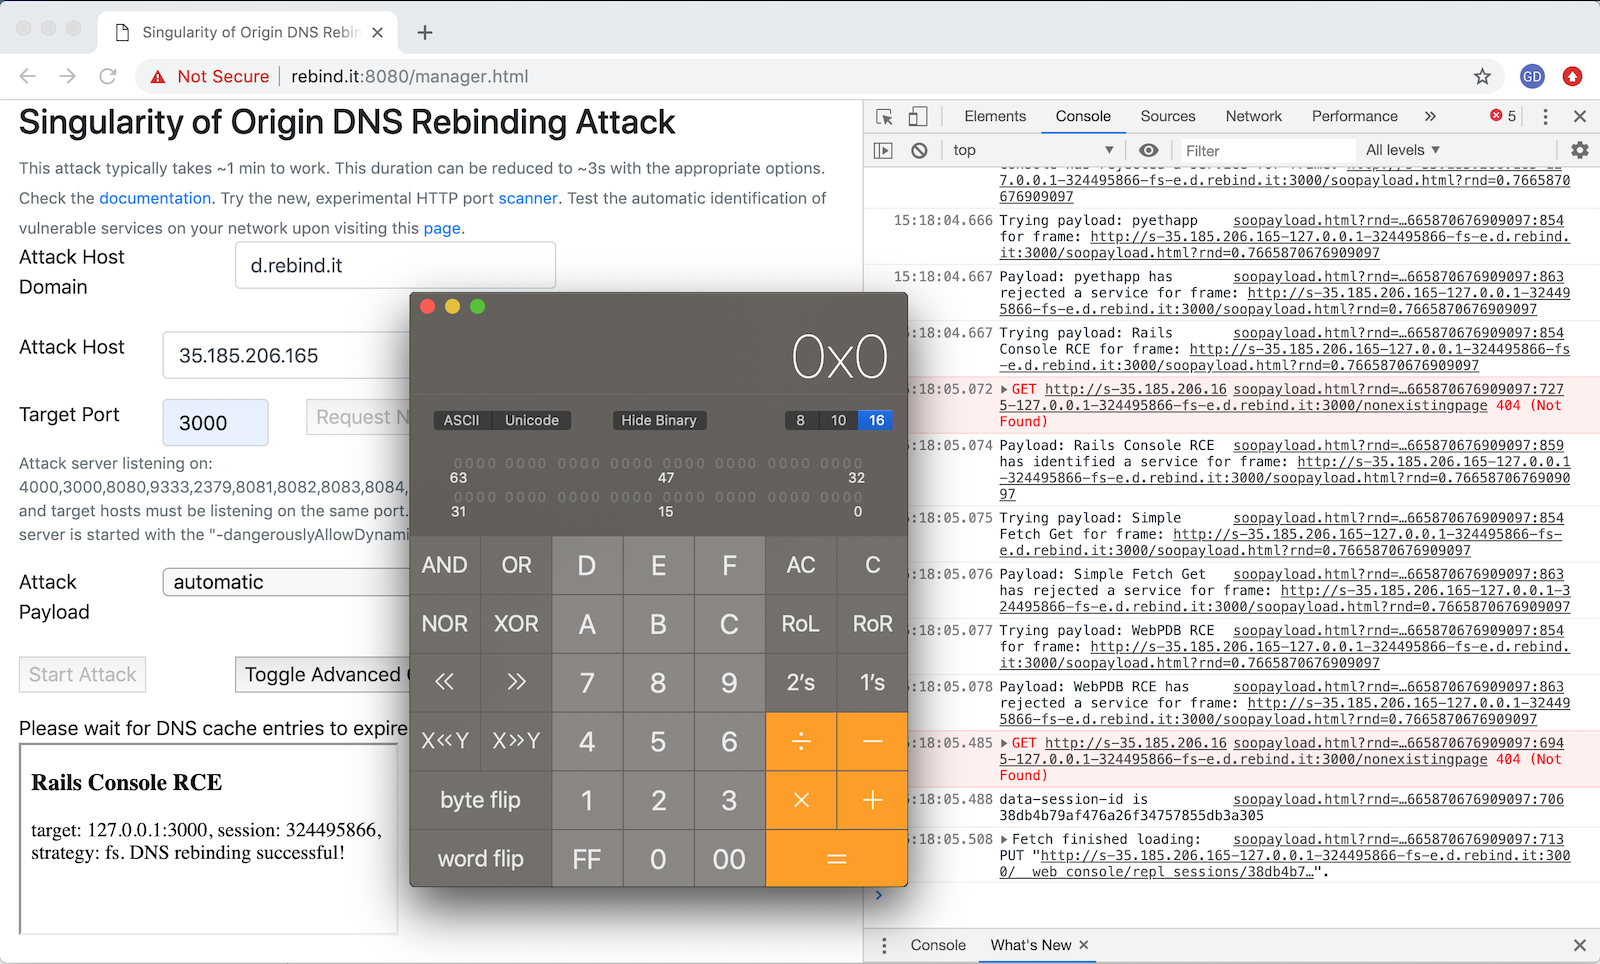
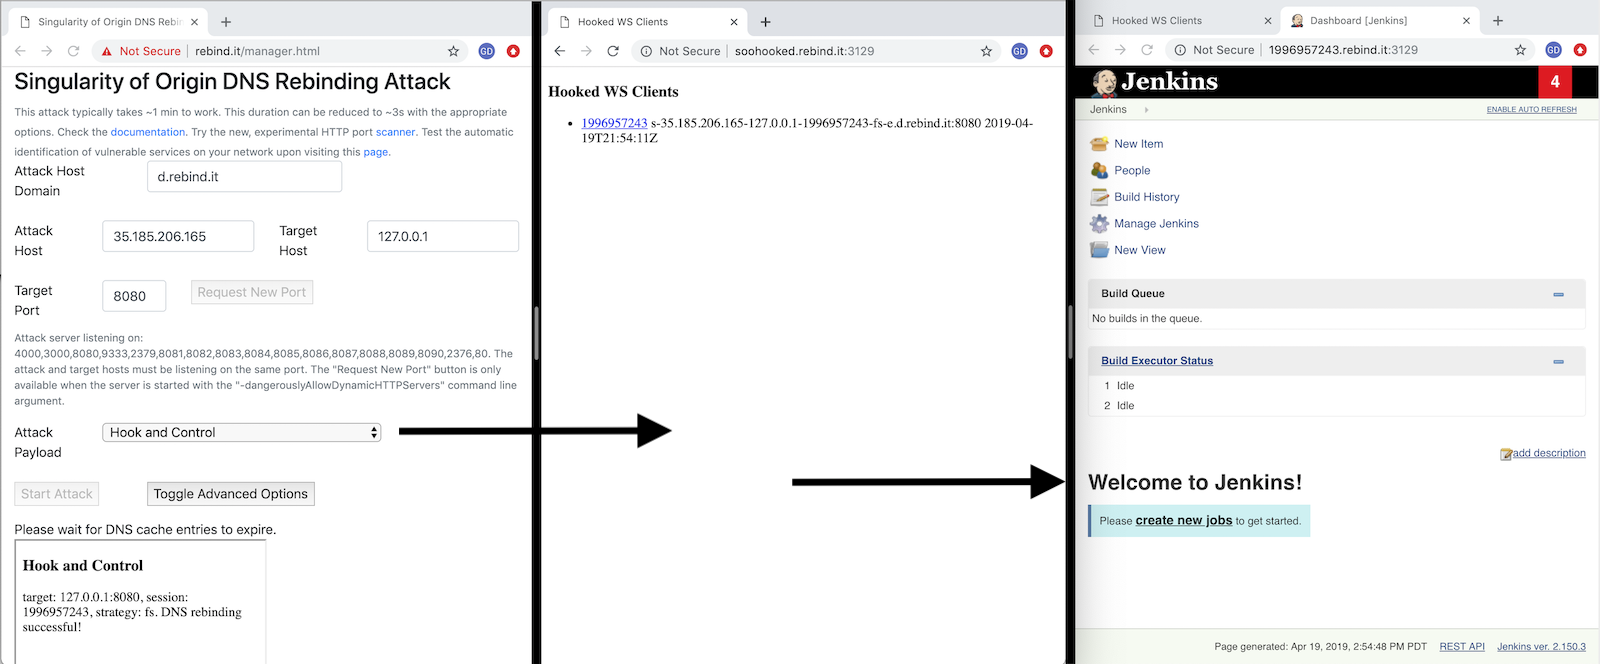
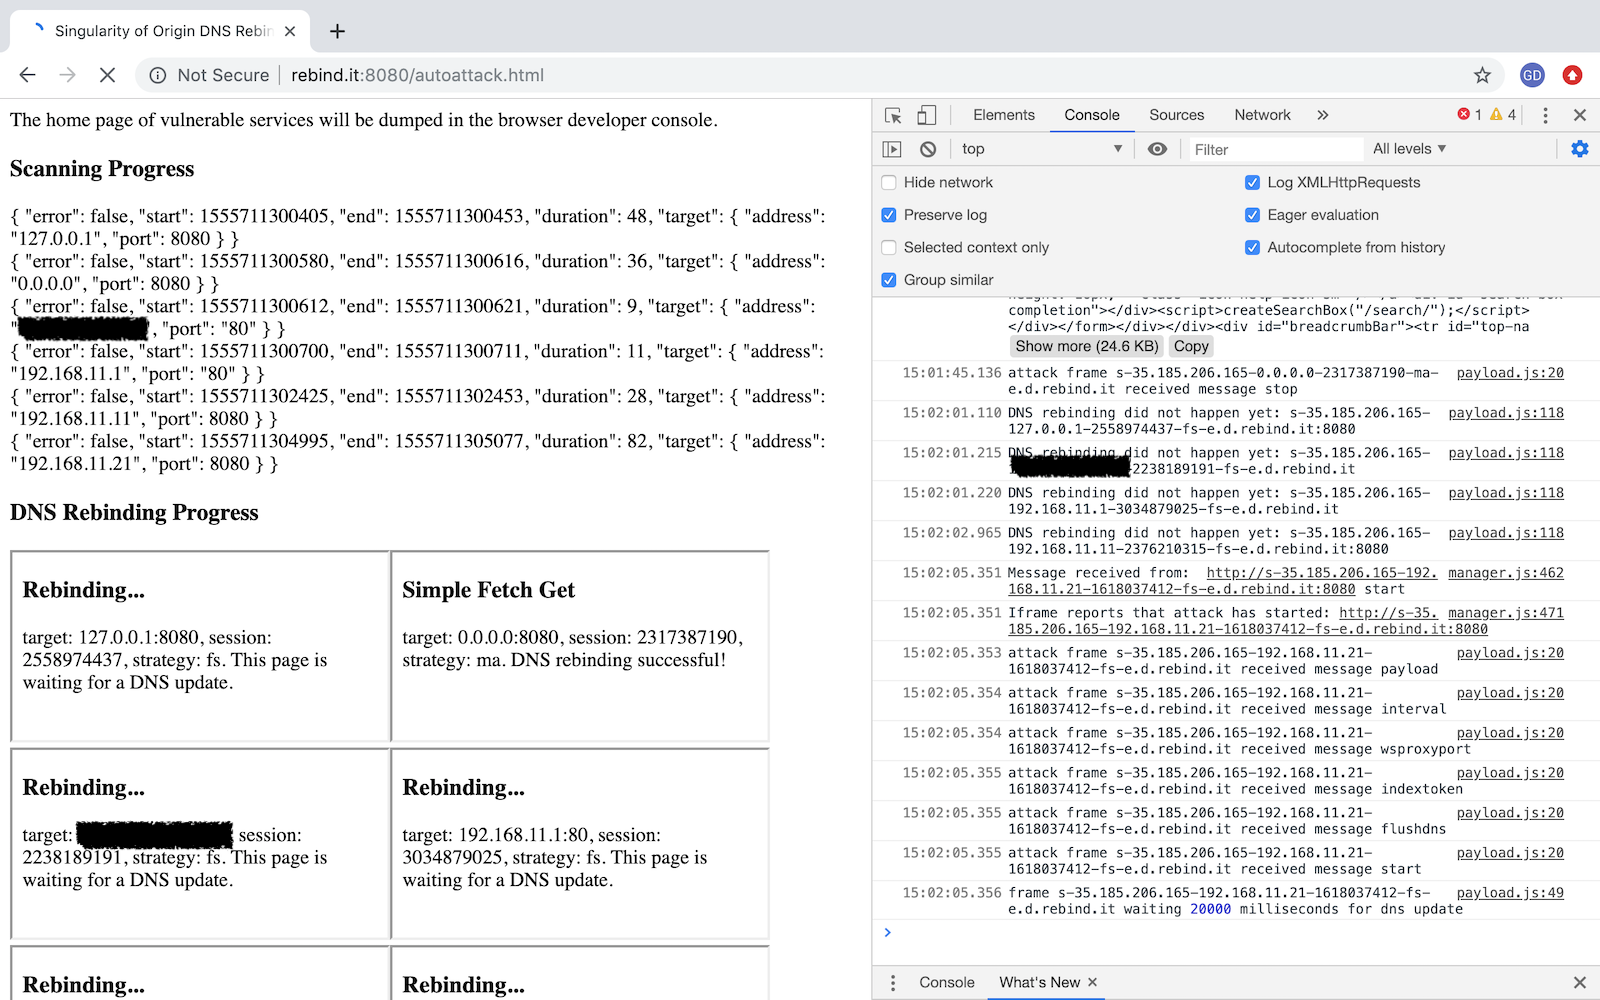
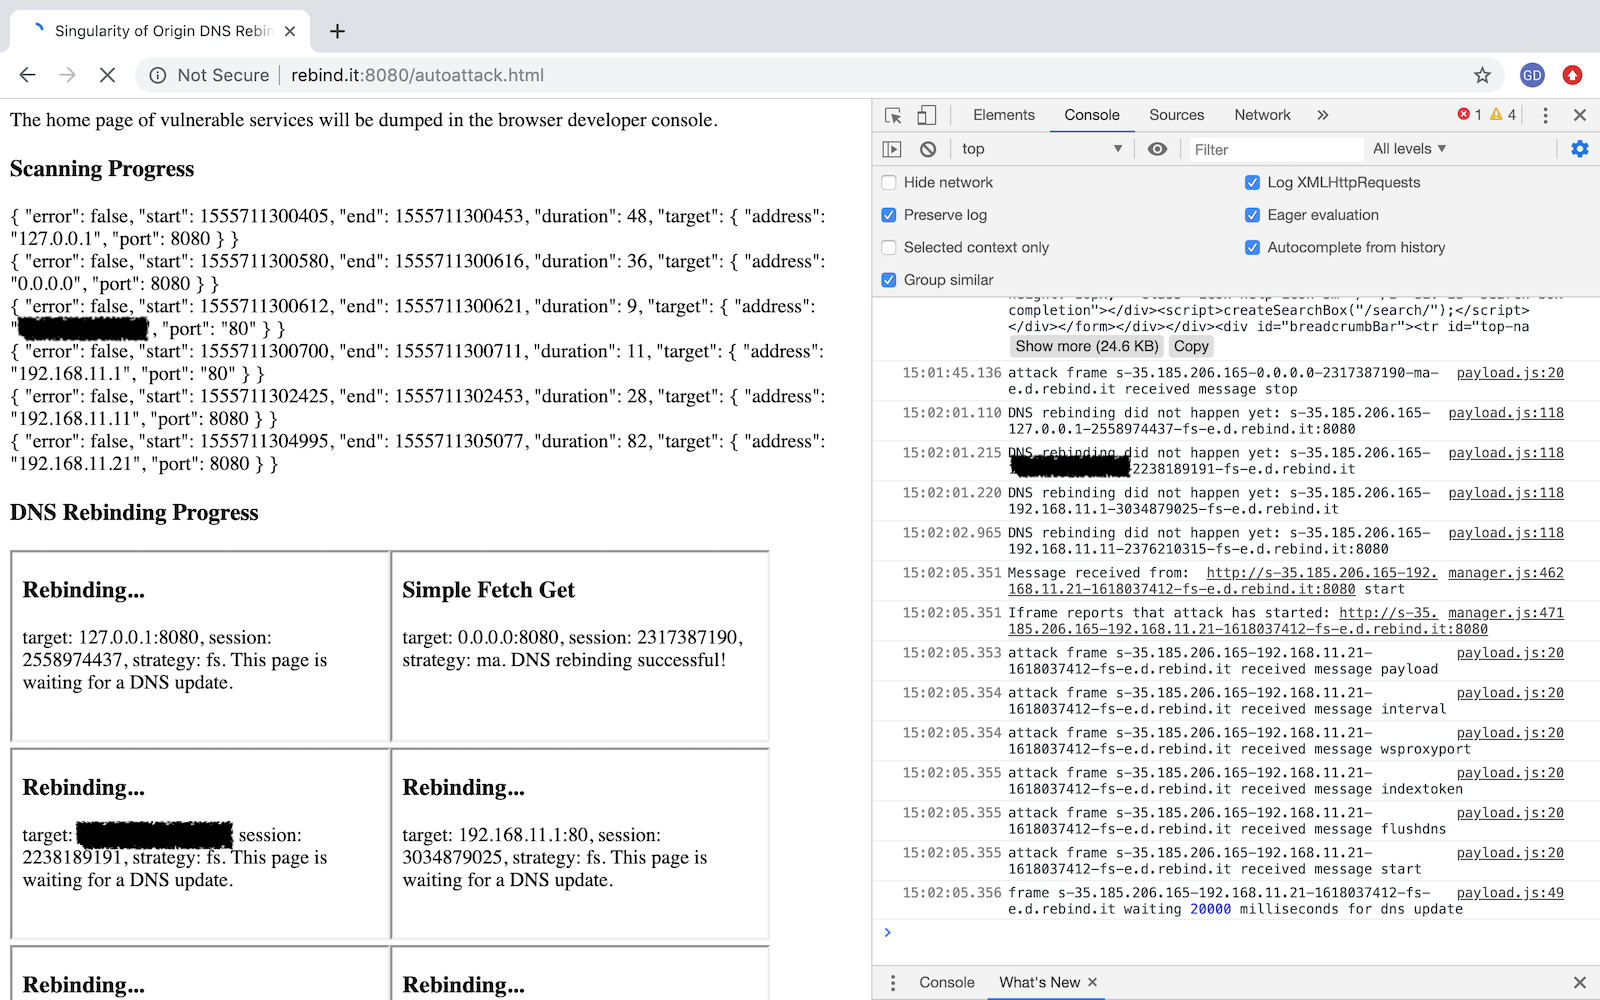
Die Einrichtung von Singularity erfordert einen DNS-Domänennamen, in dem Sie Ihre eigenen DNS-Einträge für Ihre Domain bearbeiten können, sowie einen Linux-Server zum Ausführen. Bitte beachten Sie die Einrichtung von Singularity Wiki-Seite für detaillierte Anweisungen.
Die Dokumentation befindet sich auf den Wiki-Seiten. Hier sind einige Anhaltspunkte zum Einstieg:
Eine Testinstanz ist zu Demonstrationszwecken unter http://rebind.it:8080/manager.html verfügbar.
Singularity wurde getestet und funktioniert mit den folgenden Browsern unter optimalen Bedingungen in unter 3 Sekunden:
| Browser | Betriebssystem | Zeit bis zur Ausnutzung | Umbindungsstrategie | Abrufintervall | Zielangabe |
|---|---|---|---|---|---|
Multiple answers (fast) | |||||
Multiple answers (fast) | |||||
| Firefox | Windows 10 | ~3s | Multiple answers (fast) | 1s | 127.0.0.1 |
| Chromium | Ubuntu | ~3s | Multiple answers (fast) | 1s | 0.0.0.0 |
| Firefox | Ubuntu | ~3s | Multiple answers (fast) | 1s | 0.0.0.0 |
| Chrome | macOS | ~3s | Multiple answers (fast) | 1s | 0.0.0.0 |
| Firefox | macOS | ~3s | Multiple answers (fast) | 1s | 0.0.0.0 |
| Safari | macOS | ~3s | Multiple answers (fast) | 1s | 0.0.0.0 |
Singularity unterstützt die folgenden Angriffs-Payloads:
