nbs32k/localstranger
PoC für WinNotify, demonstriert über einen Driver Mapper, und lokale Rechteausweitung.

LocalStranger ist ein Proof of Concept-Projekt, das demonstrieren soll, wie gefährlich ein verwundbarer Kernel-Mode-Treiber tatsächlich ist.
WinNotify.sys (wie ich ihn nenne, msft.sys), ist ein sehr gefährlicher verwundbarer Treiber, der beliebige Kernel-Primitive bereitstellt, da jegliche Aufrufervalidierung vollständig fehlt.
Unerwarteterweise ist der Treiber im Rahmen des Partnerschaftsprogramms Microsoft Windows Hardware Compatibility Publisher signiert und wurde bis heute nicht zur
Microsoft Vulnerable Driver Blocklist hinzugefügt. Anscheinend wird er, solange er nicht aktiv in freier Wildbahn von einer Bedrohungsgruppe ausgenutzt wird, im Grunde nicht als Problem irgendjemandes betrachtet.
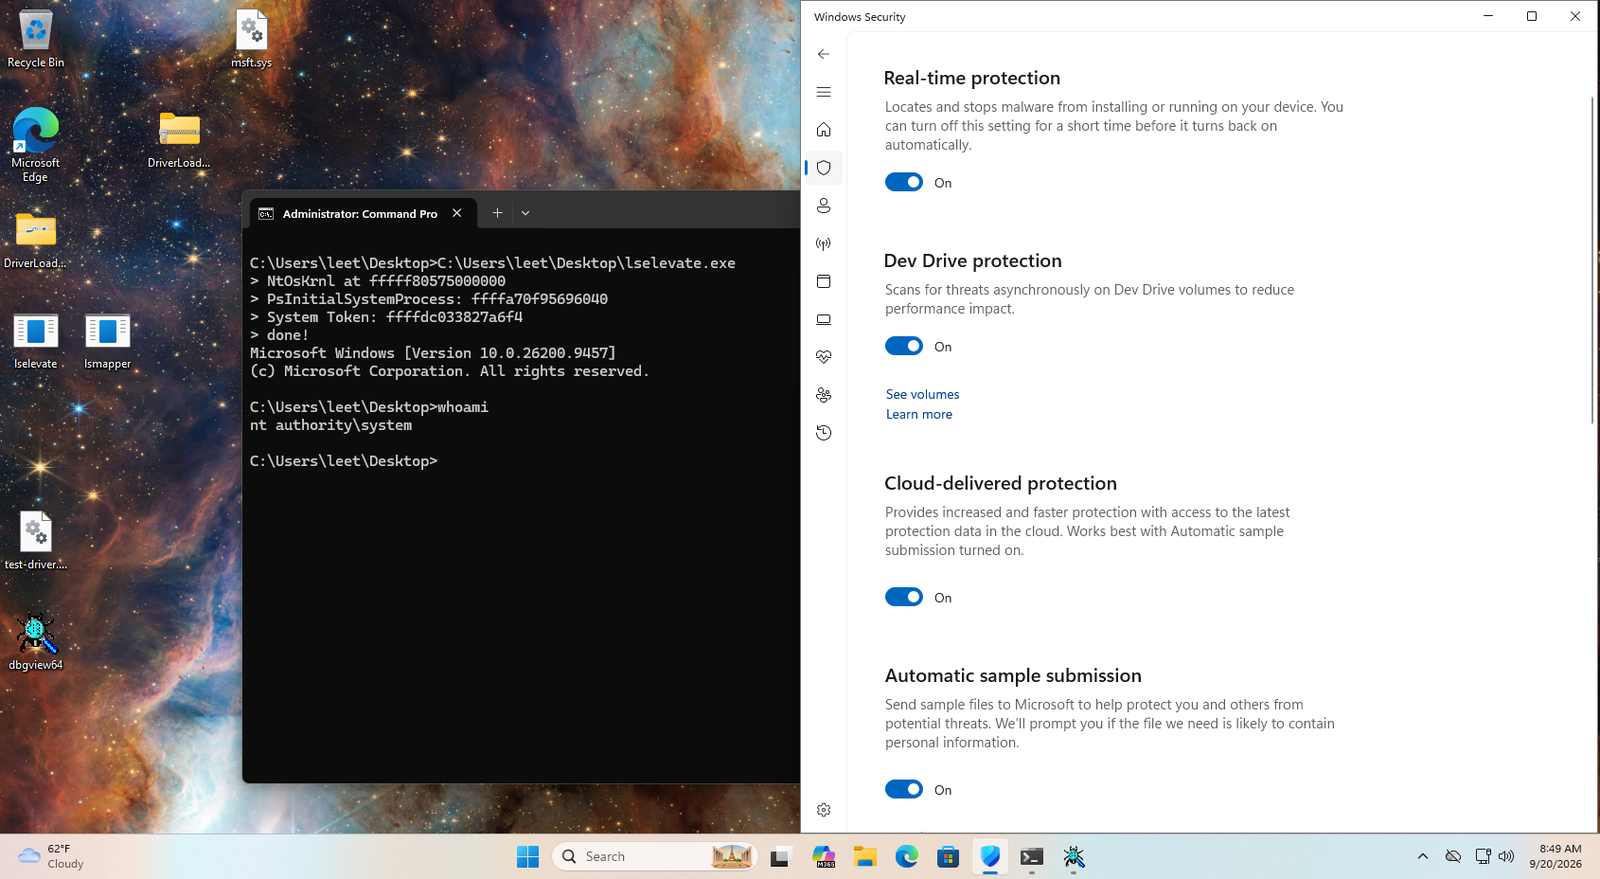
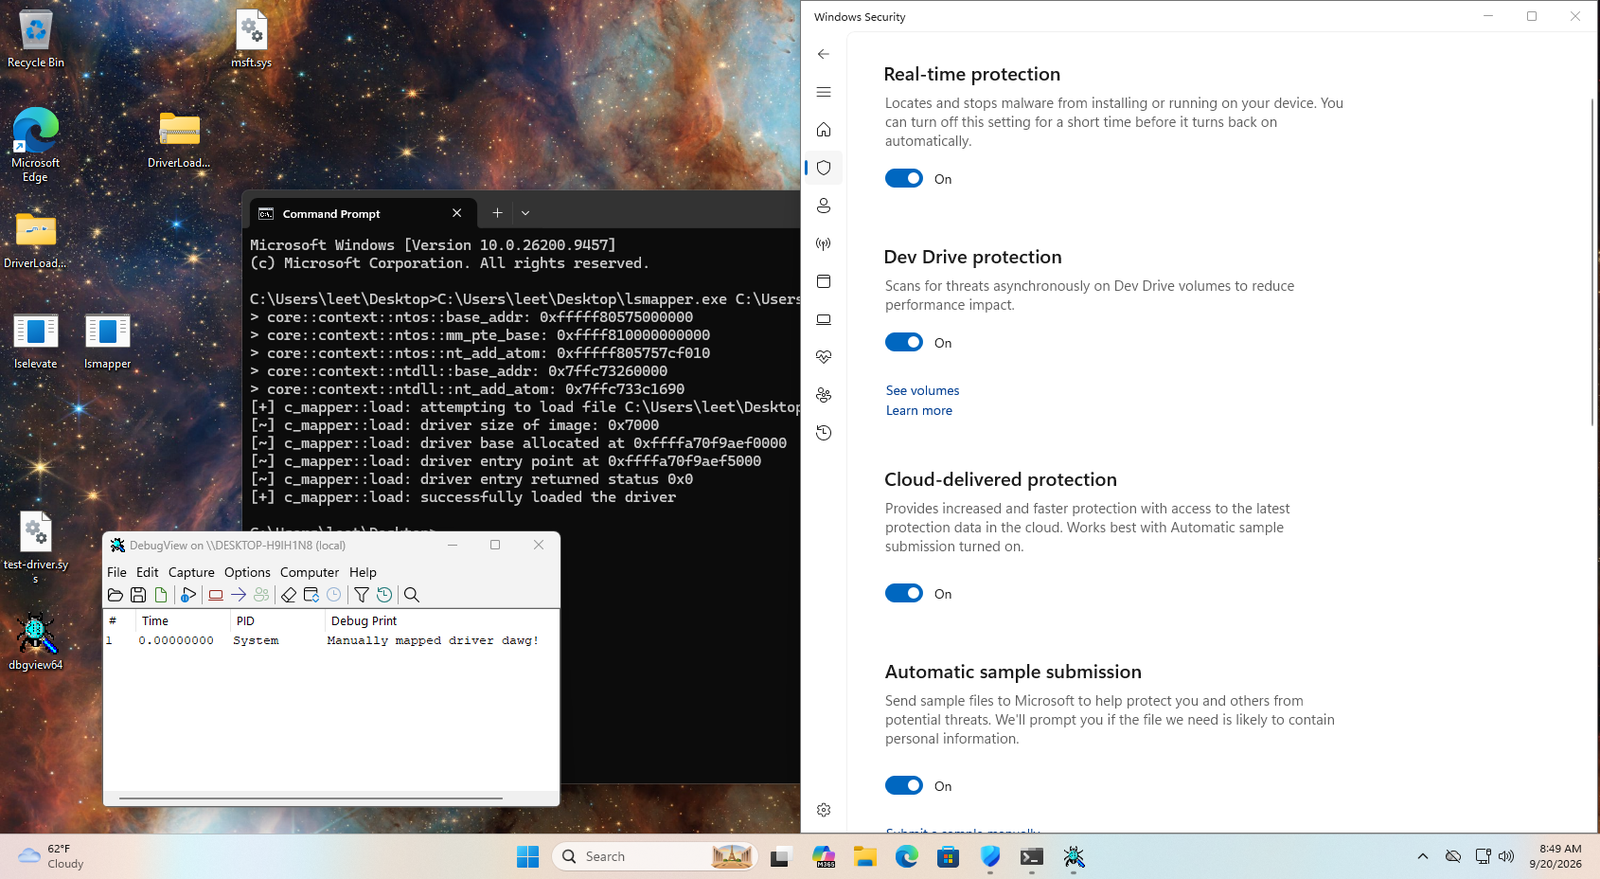
Unter Ausnutzung des Treibers war ich in der Lage, einen Driver Mapper zu erstellen, um unsignierte Kernel-Treiber in den Kernel-Speicher zu mappen, sowie ein Programm, um den Benutzer zu NT-AUTHORITY zu erheben. Aufgrund der Gefährlichkeit der bereitgestellten Primitive kann man buchstäblich alles tun, was man sich vorstellen kann. Nach oben sind keine Grenzen gesetzt.
LocalStranger besteht aus einer Hauptkernkomponente, lsapi, die Wrapper für die User-Mode-Kommunikation mit dem Treiber implementiert. Von Prozess-R/W und Speicherallokationen bis hin zu KASLR-Bypass, physischem
und virtuellem Speicher-R/W.
Der Driver Mapper, lsmapper, ist in C++ mit einer ziemlich modernen Syntax geschrieben, weil mir danach war.
Alles andere wurde in C mit einer strengen Microsoft-Formatierung geschrieben, weil mir ebenfalls danach war.
Der Code wurde ohne Lizenz geteilt, also fragt mich nicht, was das bedeutet, sucht es nach.