 navisec/cve-2021-4034-pwnkit
Nim-basierter Proof-of-Concept für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalation in polkits pkexec, mit eingebetteter Payload-Bibliothek für die eigenständige Ausführung.

PwnKit PoC für Polkit pkexec CVE-2021-4034
Basierend auf dem PoC von blasty
blasty-vs-pkexec.c
Für PwnKit-Details siehe den Blog-Beitrag von Qualys PwnKit: Lokale Privilegienausweitung-Schwachstelle in polkits pkexec entdeckt (CVE-2021-4034)
Dieses Repository ist ein auf Nim basierender PwnKit-PoC. Die Payload-Shared-Library ist in der ausführbaren Datei eingebettet, sodass gcc auf dem Zielsystem nicht erforderlich ist.
Um eine Nim-Umgebung einzurichten, siehe den Beitrag von HuskyHacks. Nim im Angriff: Prozessinjektion mit Nim und der Windows-API
Issues und PRs sind willkommen.
Klonen Sie das Repository und führen Sie make aus, um die ausführbare Datei navipwnkit zu erstellen.
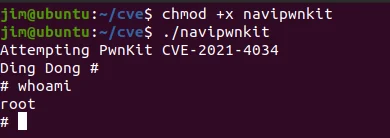
Kopieren Sie die ausführbare Datei auf das Zielsystem und führen Sie sie aus, um Root-Rechte zu erhalten.