 nate-ryan-7690/home_soc_suite
Eine persönliche Windows-SOC-Suite erstellt in PowerShell — überwacht Netzwerkverbindungen, Ressourcennutzung, geplante Aufgaben und Energieereignisse mit Schweregradklassifizierung und Basislinien-Erkennung.

Ein persönliches Security Operations Center (SOC), von Grund auf während eines Anwendungsentwicklung-Umschulungsprogramms erstellt. Diese Suite überwacht einen Windows-Endpunkt auf Netzwerkanomalien, Ressourcenspitzen, Prozessausführung, Registrierungsänderungen, Sicherheitsereignisprotokollaktivitäten, geplante Aufgabenänderungen, DNS-Abfragen und Energieereignisse – und protokolliert alles in strukturierten Dateien für wöchentliche Analyse und Korrelation durch eine Python-Engine.
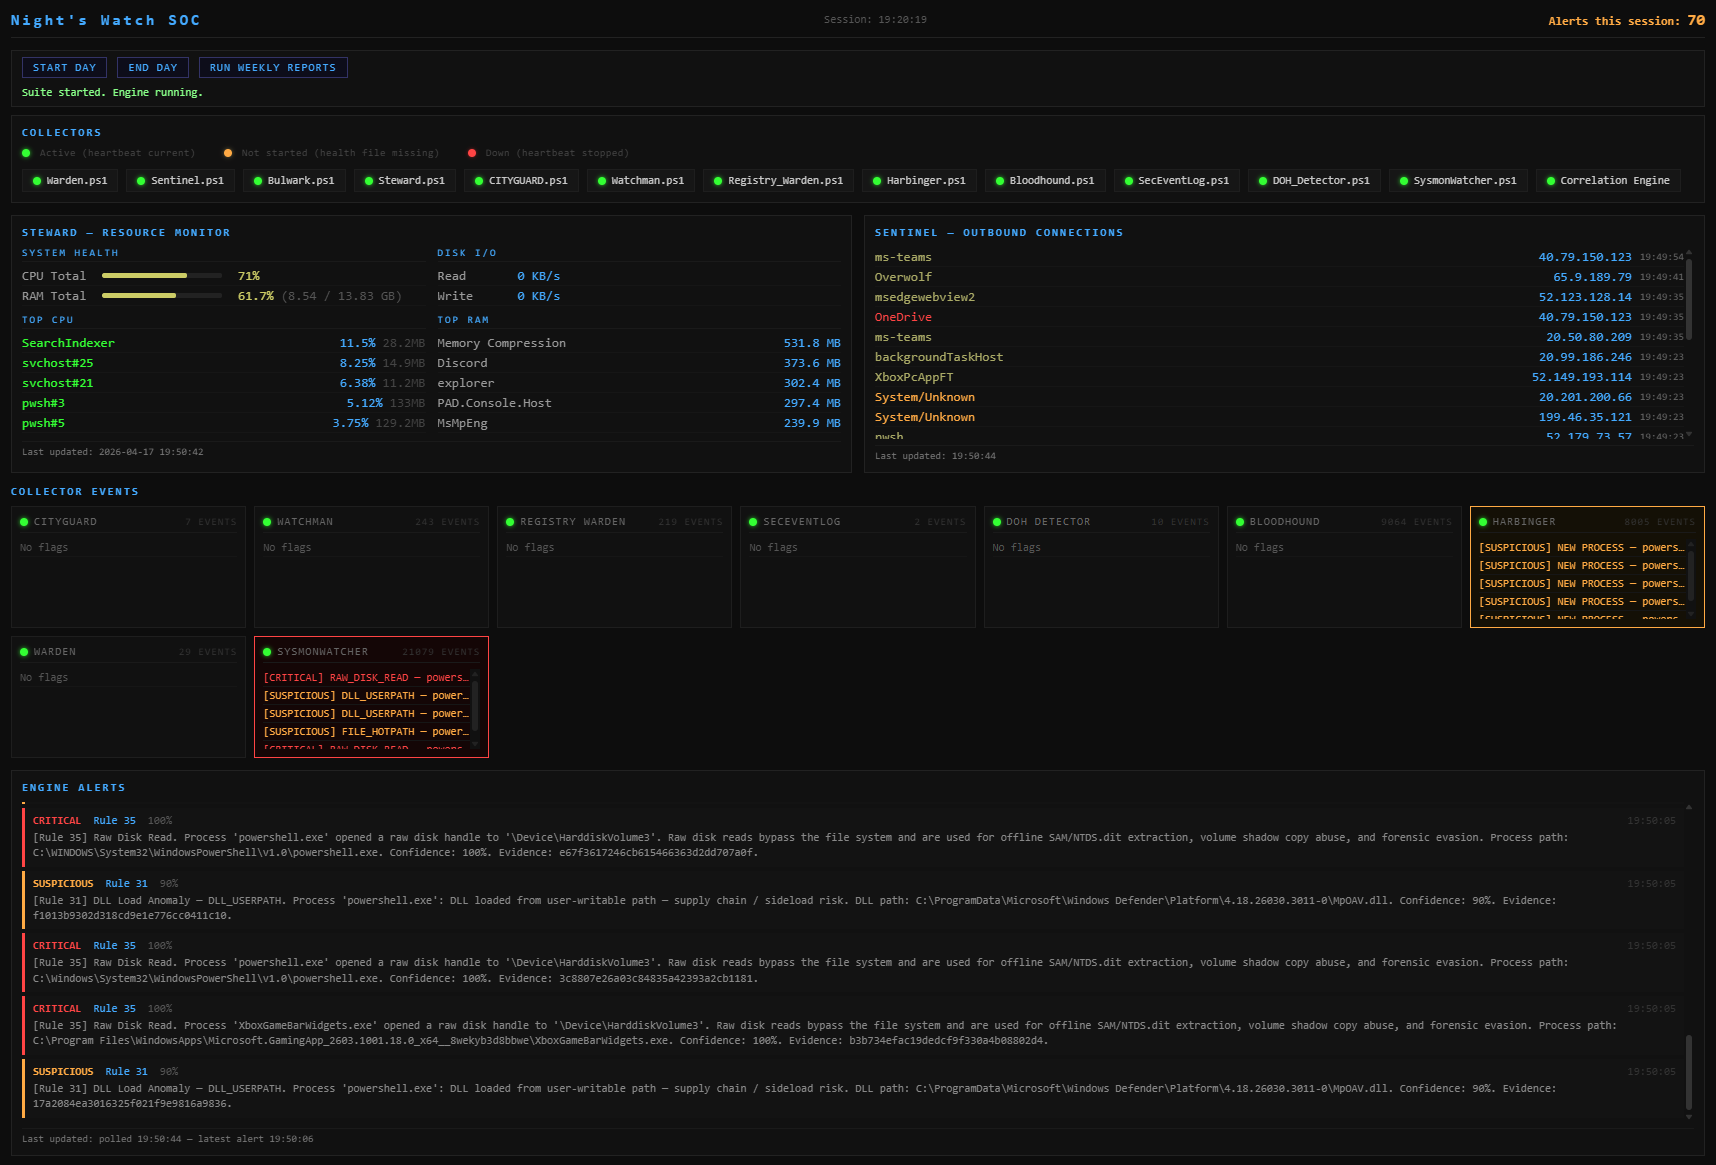
Einseitiges Flask-Dashboard. Alle 12 Collector + Korrelations-Engine aktiv, Live-Ressourcenmonitor, ausgehender Verbindungsfeed, Collector-Ereigniskacheln und Streaming-Engine-Warnungen.
Als praktisches Lernprojekt neben der formellen IT-Umschulung erstellt, wendet diese Suite echte SOC-Konzepte an – Baseline-Erfassung, Anomalieerkennung, Schweregradklassifizierung, Log-Aggregation und Korrelation über mehrere Quellen – auf einen persönlichen Windows-Rechner. Der Entwurfsprozess war von Anfang an adversarial: jede Phase wurde vor dem Bau der nächsten einer Red-Team-Analyse unterzogen, wobei 48 aus diesen Erkenntnissen definierte Korrelationsregeln die Architektur der Python-Engine antrieben.
Die Entwicklung wird in roadmap.md verfolgt – aktueller Stand, Pläne für Phase 9 (Forensic Engine) und langfristige Härtungsziele.
Das Dashboard läuft als Flask-Server und erfordert Administratorrechte für die Erkennung von Collector-Prozessen. Erstellen Sie nach dem Klonen einmal eine Verknüpfung:
Ersetzen Sie C:\path\to\SOC durch Ihren tatsächlichen Installationspfad.
3. Nennen Sie es: SOC Dashboard
4. Klicken Sie mit der rechten Maustaste auf die Verknüpfung → Eigenschaften → Erweitert → aktivieren Sie Als Administrator ausführen
5. Klicken Sie auf OK
Die Verknüpfung startet Flask, wartet, bis es bereit ist, und öffnet dann automatisch den Browser. Wenn Flask bereits läuft, wird der Start übersprungen und der Browser direkt geöffnet. Die Statuspunkte werden grau angezeigt, wenn die Verknüpfung ohne Administratorrechte ausgeführt wird.
Das Dashboard erzwingt eine saubere Start-/Stopp-Sequenz, sodass die Auditor-Klammern (morgendliche Integritätsprüfung, abendliche Hash-Kettenvalidierung) immer in der richtigen Reihenfolge ausgeführt werden.
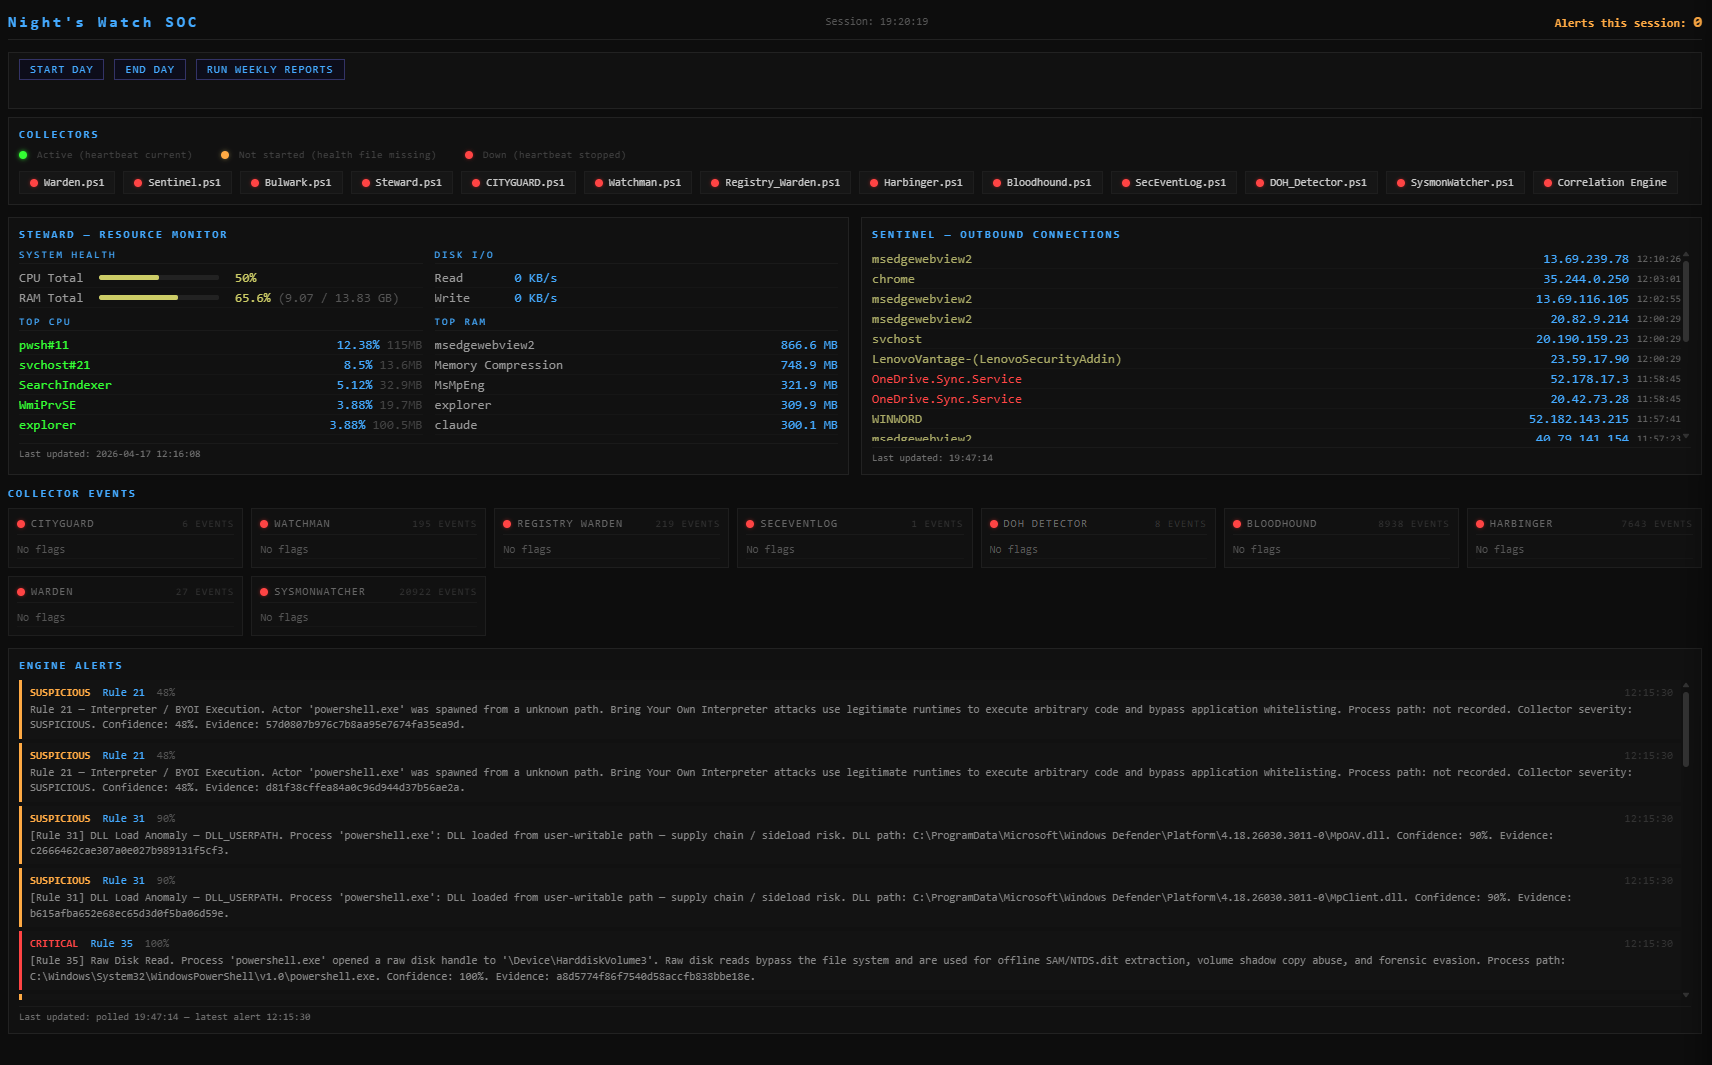
Alle Collector-Heartbeats sind rot (Gesundheitsdateien fehlen oder gestoppt). Die Schaltfläche 'Dashboard herunterfahren' ist ausgeblendet – das Dashboard erlaubt kein Herunterfahren, bis 'End Day' ausgeführt wurde.
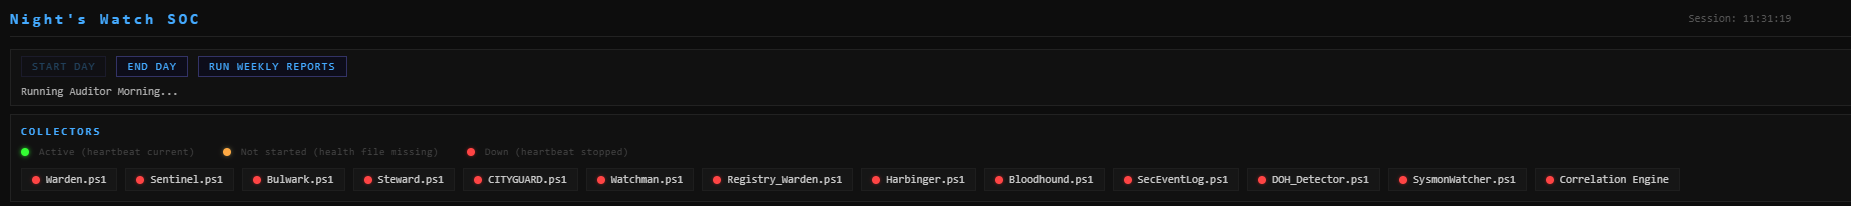
Start Day führt die morgendliche Auditor-Klammer aus (SHA256-Log-Überprüfung, Archiv-Hash-Kettenvalidierung) und startet alle 12 Collectors sowie die Correlation Engine. Die Heartbeats werden grün, sobald jeder Collector Bericht erstattet.
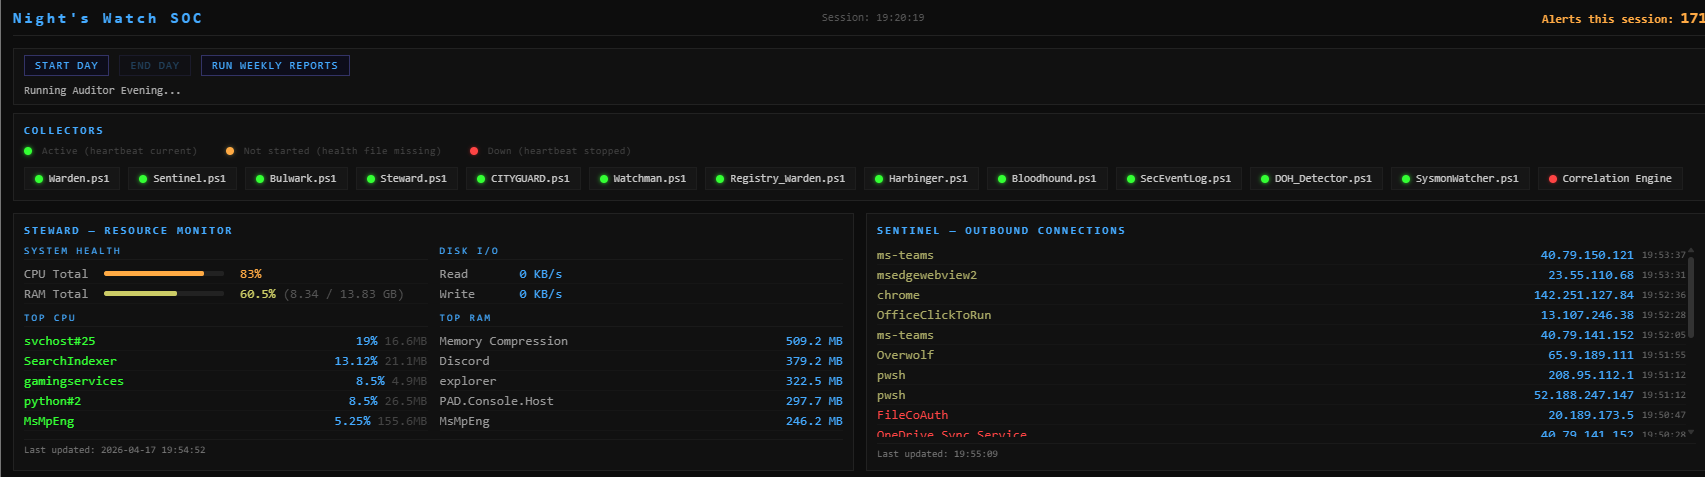
End Day stoppt alle Collectors der Reihe nach und führt die abendliche Auditor-Klammer aus. Die Collector-Punkte bleiben grün, während die Sequenz läuft; die Statuszeile zeigt Abendlicher Auditor läuft…
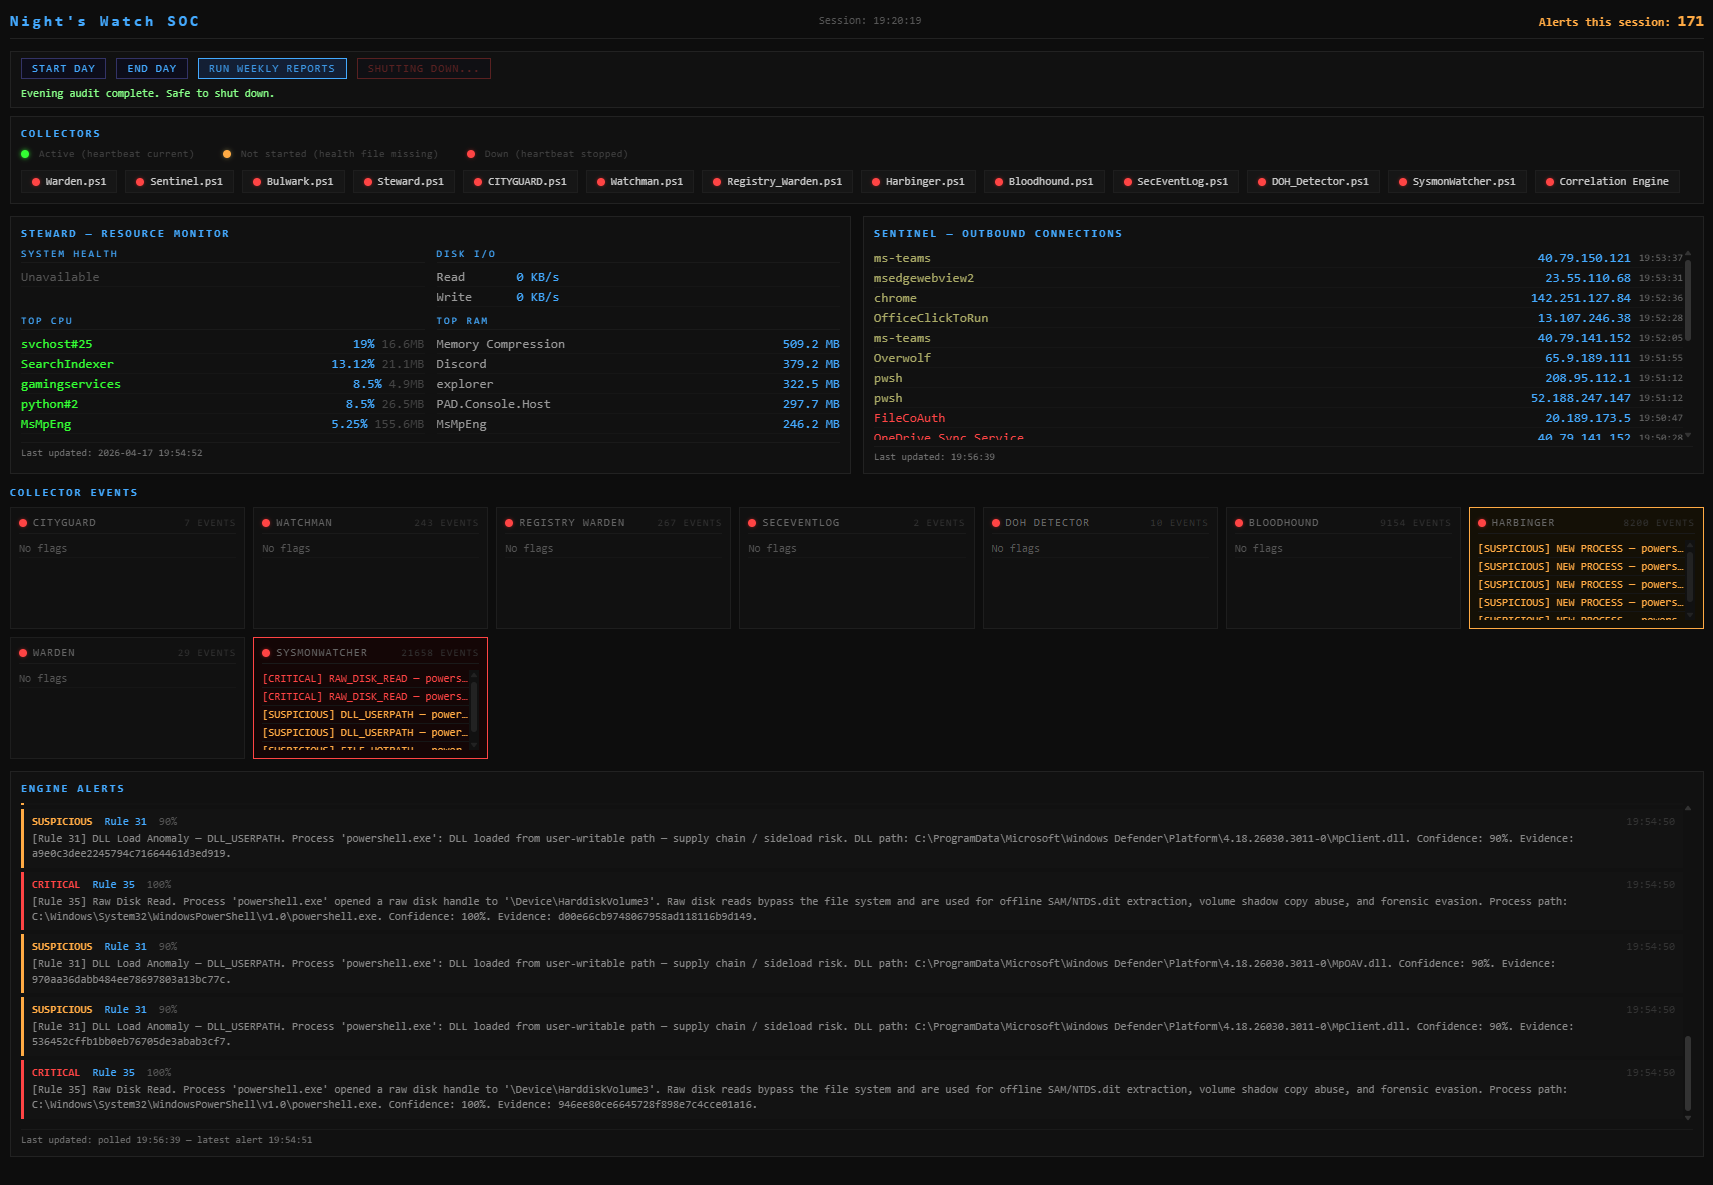
Sobald die abendliche Prüfung abgeschlossen ist, werden alle Collector-Punkte rot, die Statuszeile zeigt Abendliche Prüfung abgeschlossen. Sicheres Herunterfahren möglich., und die Schaltfläche Dashboard herunterfahren erscheint – durch Klicken wird der Flask-Prozess sauber beendet.

Der Browser-Tab muss manuell geschlossen werden (Browser bieten keine Close-API für externe Prozesse).
Collector-Ereigniskacheln zeigen die neuesten, mit Schweregrad gekennzeichneten Ereignisse pro Quelle. Der Engine Alerts-Feed streamt korrelierte Ergebnisse der Python-Engine in Echtzeit, mit Regelnummer, Konfidenzwert, vollständiger Beweiskette und SHA256-Beweishash.
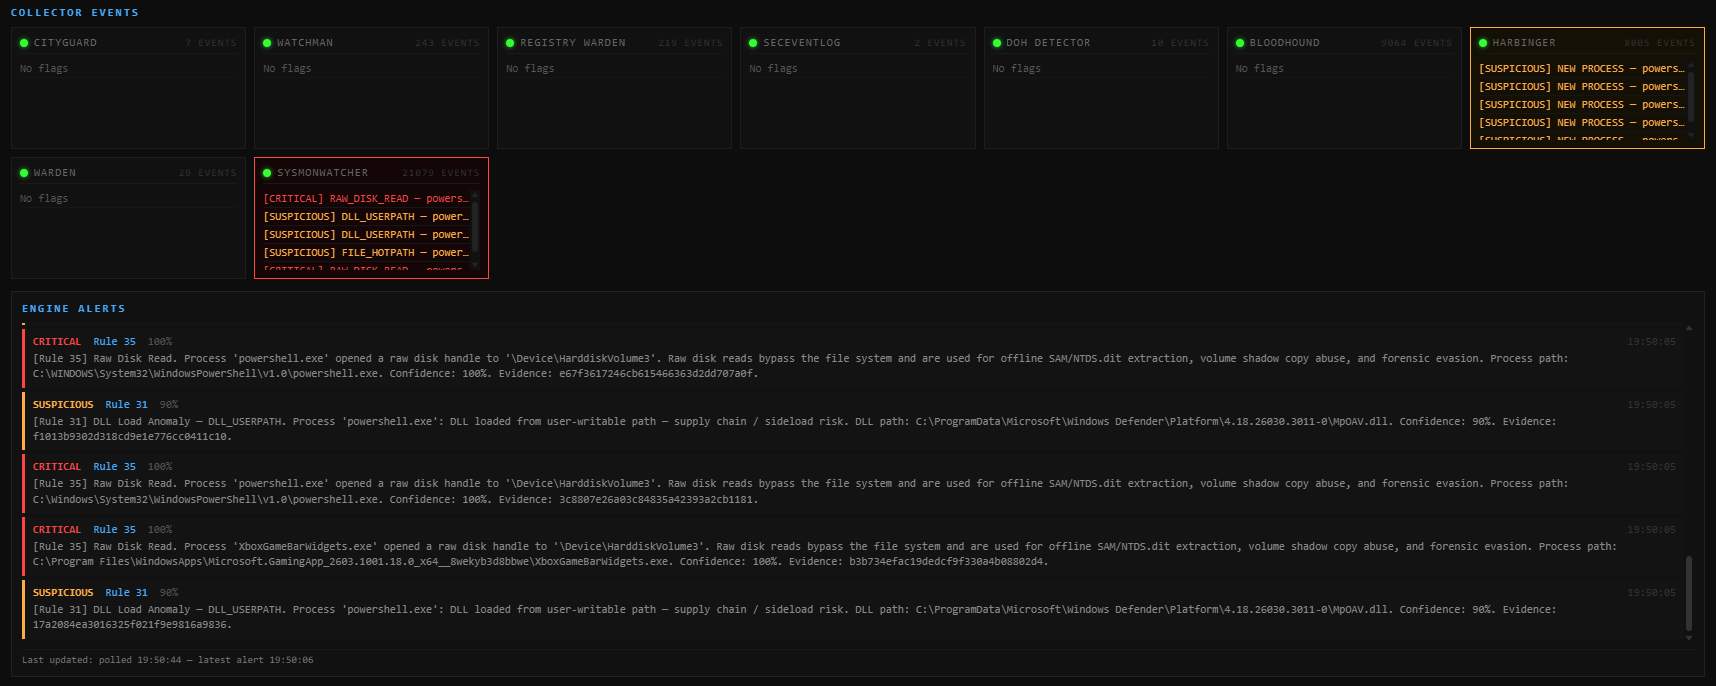
Beispiel: Regel 35 (Raw Disk Read) ausgelöst durch powershell.exe, das einen Raw-Handle zu \Device\HarddiskVolume3 öffnet, und Regel 31 (DLL Load Anomaly), die Defender-DLLs markiert, die aus einem vom Benutzer beschreibbaren Pfad geladen werden. Beide mit vollständiger Prozessherkunft und Datei-Hashes.
Die Suite folgt einer Dreischichtenarchitektur:
Erfassungsschicht — PowerShell-Collectoren, die kontinuierlich im Hintergrund laufen, jeweils eine bestimmte Datenquelle überwachen und strukturierte, mit Schweregrad gekennzeichnete Logeinträge schreiben. Alle erfordern Administratorrechte.
Analyseschicht — PowerShell-Analystenskripte, die gesammelte Logs parsen und wöchentliche Zusammenfassungsberichte erstellen. Ausführung als Standardbenutzer.
Correlation Engine (Phase 7 — abgeschlossen) — Python-Engine, die alle Collector-Logs aufnimmt, Ereignisse auf ein gemeinsames Schema normalisiert und regelbasierte sowie risikobewertete Korrelation über alle Datenströme hinweg durchführt. Drei Programme:
| Programm | Phase | Rolle |
|---|---|---|
| Correlation Engine | 7 — abgeschlossen | Erfassen, normalisieren, korrelieren, alarmieren (SQLite-Betriebsspeicher) |
| SOC Dashboard | 8 — abgeschlossen | Live-Übersicht — Collector-Health, Alarme, Beweisketten (Flask) |
| Forensic Engine | 9 — geplant | Ereignisnachuntersuchung — Super-Timelines, Prozesslinien, Beacon-Analyse, Persistenzprüfungen, Append-Only-Beweisdatenbank |
| Forensic Dashboard | 9 — geplant | Zusammengefasste forensische Schlussfolgerungen — farbcodierter Status, Berichtserstellung, Beweisnavigation |
