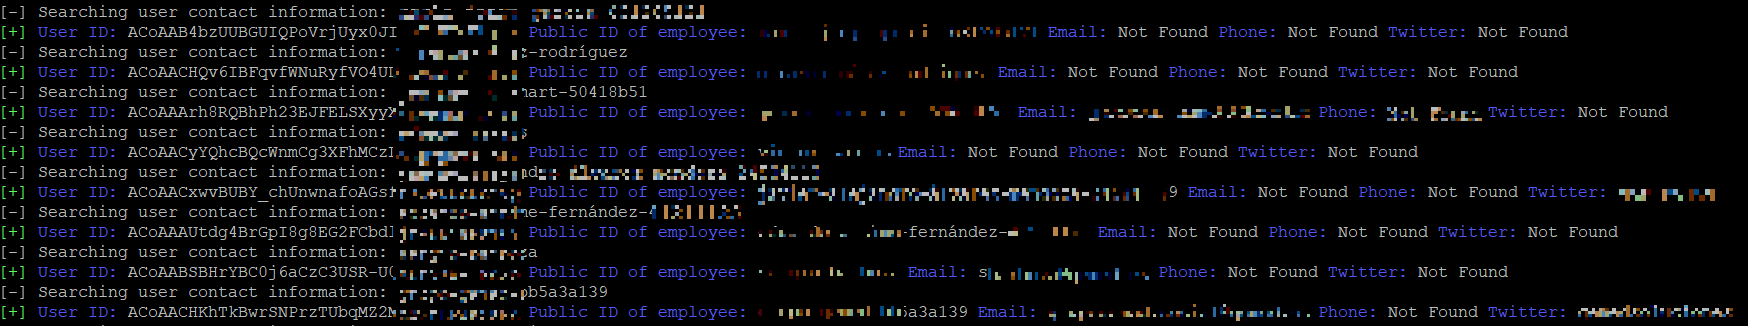

SocialPwned ist ein OSINT-Tool, mit dem die E-Mails eines Ziels abgerufen werden können, die in sozialen Netzwerken wie Instagram, Linkedin und Twitter veröffentlicht wurden, um mögliche Anmeldeinformationslecks in PwnDB oder Dehashed zu finden und Google-Kontoinformationen über GHunt zu erhalten.


SocialPwned ist ein OSINT-Tool, mit dem die E-Mail-Adressen eines Ziels aus sozialen Netzwerken wie Instagram, LinkedIn und Twitter extrahiert werden können, um mögliche Credential-Leaks in PwnDB oder Dehashed zu finden und über GHunt Google-Kontoinformationen zu erhalten.
Der Zweck dieses Tools ist es, die Suche nach verwundbaren Zielen während der Footprinting-Phase im Rahmen eines ethischen Hackings zu erleichtern. Es ist üblich, dass Mitarbeiter eines Unternehmens ihre E-Mails in sozialen Netzwerken – sei es beruflich oder privat – veröffentlichen. Wenn diese E-Mails mit ihren Zugangsdaten durchgesickert sind, ist es möglich, dass die gefundenen Passwörter in der zu auditierenden Umgebung wiederverwendet wurden. Falls nicht, hat man zumindest eine Vorstellung von den Mustern, denen das Ziel bei der Passworterstellung folgt, um andere Angriffe mit einer höheren Erfolgsrate durchführen zu können.
SocialPwned verwendet verschiedene Module:
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
HINWEIS: Der Docker-Dienst muss korrekt installiert sein.
Die Installation von Tor hängt von Ihrem System ab. Auf einem Debian-System:
$ sudo apt-get install tor
$ /etc/init.d/tor start
Klonen Sie das Repository mit Git:
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
Damit das GHunt-Modul korrekt funktioniert, müssen Sie die folgenden Schritte ausführen:
Um die Instagram- und LinkedIn-Funktionen zu nutzen, benötigen Sie ein Konto auf den jeweiligen sozialen Netzwerken. Die Anmeldedaten müssen in einer JSON-Datei angegeben werden:
{
    "instagram":{
        "username":"username",
        "password":"password"
    },
    "linkedin":{
        "email":"email",
        "password":"password"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"apikey"
    }
}
HINWEIS: Die für das GHunt-Modul erforderlichen Cookies können gemäß den hier beschriebenen Schritten bezogen werden.
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
Wenn Sie ein Docker-Image ziehen, sollten Sie Folgendes ausführen:
docker run -v $(pwd)/<Ihre JSON-DATEI MIT ANMELDEDATEN>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <BEFEHLE>
Halten Sie LinkedIn- und Instagram-Sitzungen in einem Browser offen, um mögliche Sperren zu umgehen. Interagieren Sie auf normale Weise.
Stellen Sie sicher, dass Sie ein breites Netzwerk an Kontakten, gemeinsamen Freunden und einige Mitarbeiter in Ihrem Netzwerk haben, bevor Sie versuchen, alle E-Mails der Mitarbeiter einer Organisation auf LinkedIn zu erhalten. Oft können Sie die Informationen eines Kontakts nicht sehen, wenn er nicht in Ihrem Netzwerk ist.
Vermeiden Sie massive Suchanfragen, um nicht gesperrt zu werden.
Kombinieren Sie die Module, wenn es sich um ein bestimmtes Ziel handelt oder nicht mit einer großen Datenmenge umgegangen werden muss, da es sonst fehlschlagen oder Sie gesperrt werden könnten.
Jedes Mal, wenn SocialPwned ausgeführt wird, wird ein Verzeichnis mit folgendem Format erstellt:

