 mr-rizwan-syed/chomtesh

CHOMTE.SH ist ein leistungsstarkes Shell-Skript, das entwickelt wurde, um Reconnaissance-Aufgaben während Penetrationstests zu automatisieren. Es nutzt verschiedene Go-basierte Tools, um Informationen zu sammeln und die Angriffsfläche zu identifizieren, was es zu einer wertvollen Ressource für Bug-Bounty-Jäger und Penetrationstester macht.


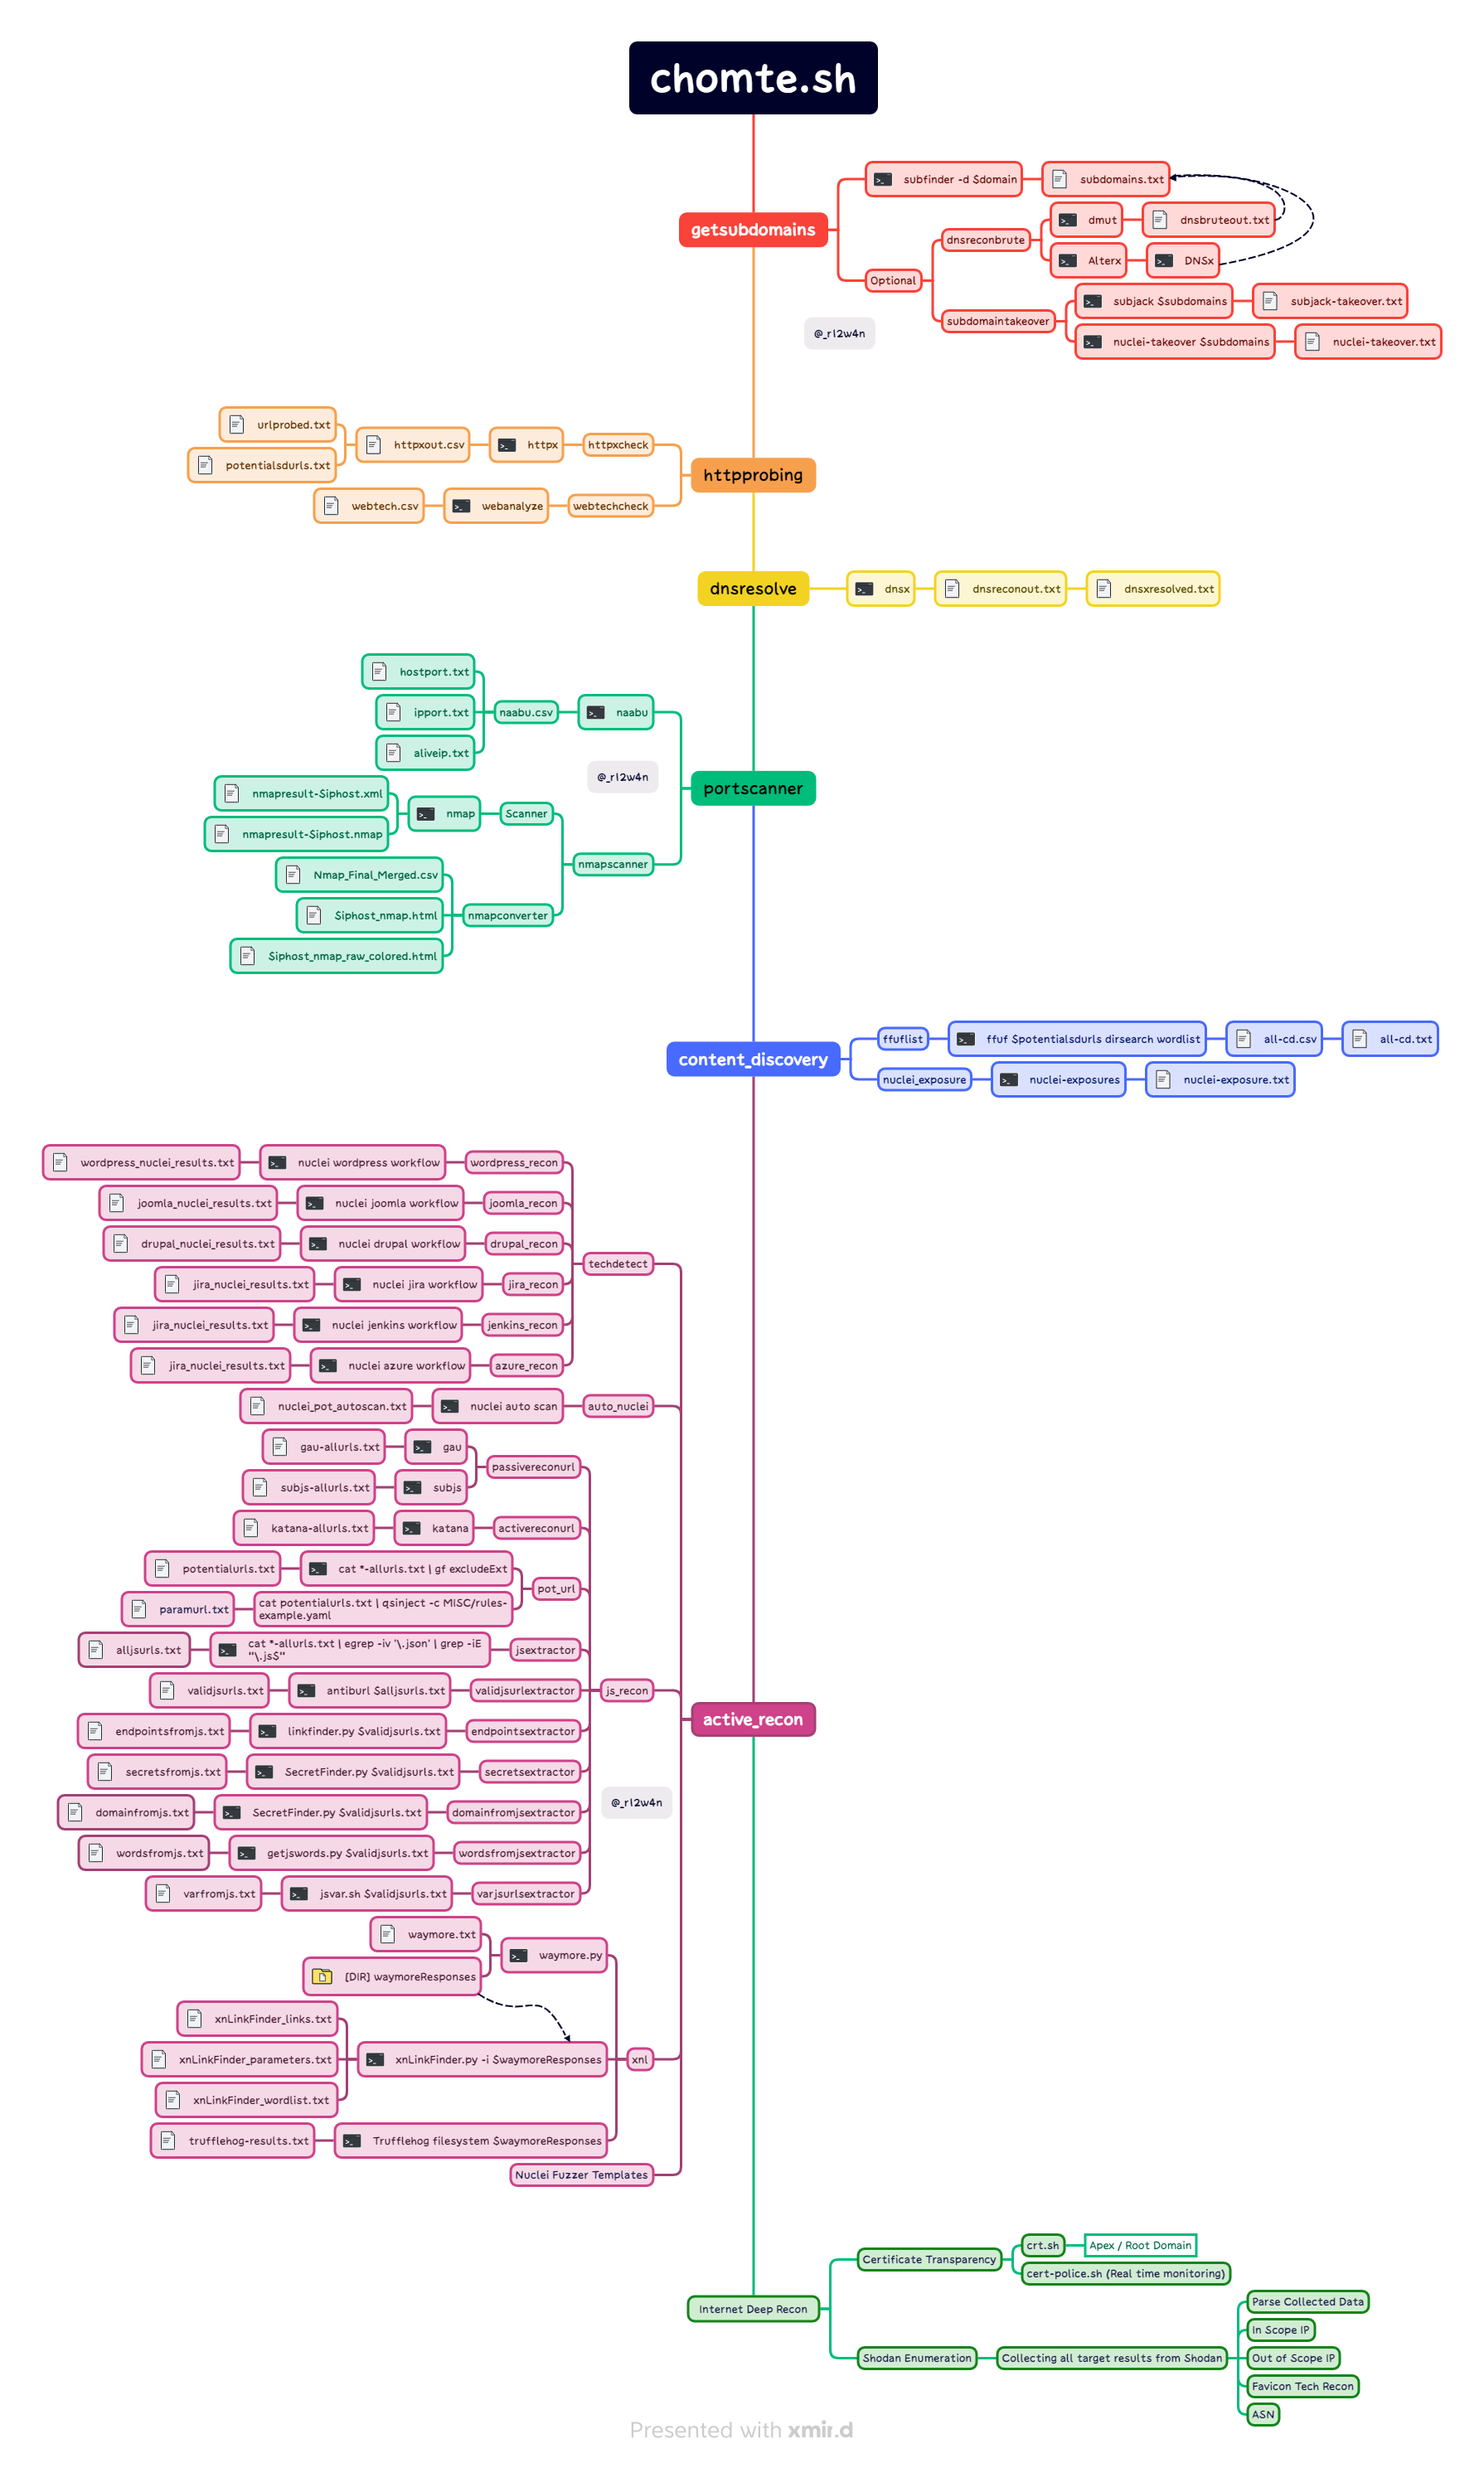
Hier sind einige der wichtigsten Funktionen, die CHOMTE.SH zu einem Muss für Sicherheitsexperten machen:
subfinder-Tools.dmut-Tool.Naabu.techdetect und webanalyze, unter Verwendung von projectdiscovery HTTPX.Nmap, wobei du dich nur auf das Wesentliche konzentrierst.flags.conf änderst.CHOMTE.SH ist ein Game-Changer für Cybersicherheitsexperten und bietet ein umfassendes Toolkit zur Sicherung deiner digitalen Assets und zur Stärkung deiner Webanwendungsabwehr. Bleibe Bedrohungen einen Schritt voraus, schütze deine Online-Präsenz und mache CHOMTE.SH zu einem Teil deines Sicherheitsarsenals.
Um CHOMTE.SH zu installieren, folge diesen Schritten:
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shUm CHOMTE.SH zu verwenden, führe das Skript mit den folgenden Flags aus:
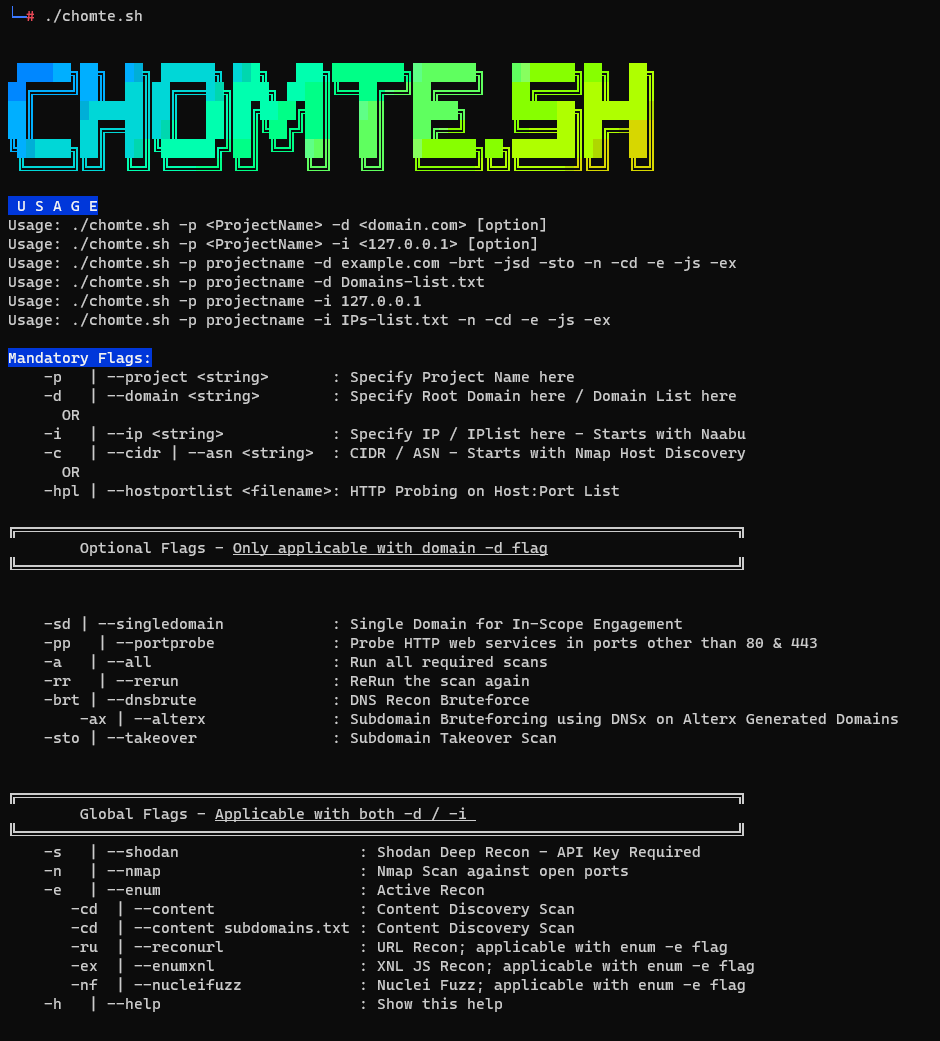
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 V E R W E N D U N G
Nutzung: ./chomte.sh -p <Projektname> -d <domain.com> [option]
Nutzung: ./chomte.sh -p <Projektname> -i <127.0.0.1> [option]
Nutzung: ./chomte.sh -p projektname -d example.com -brt -jsd -sto -n -cd -e -js -ex
Nutzung: ./chomte.sh -p projektname -d Domains-Liste.txt
Nutzung: ./chomte.sh -p projektname -i 127.0.0.1
Nutzung: ./chomte.sh -p projektname -i IPs-Liste.txt -n -cd -e -js -ex

Erforderliche Flags:
    -p   | --project <string>       : Gib hier den Projektnamen an
    -d   | --domain <string>        : Gib hier die Root-Domain / Domain-Liste an
      ODER
    -i   | --ip <string>            : Gib hier IP / IP-Liste an - Startet mit Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN - Startet mit Nmap Host Discovery
      ODER
    -hpl | --hostportlist <filename>: HTTP-Probing auf Host:Port-Liste

╔════════════════════════════════════════════════════════════════════════════════╗
        Optionale Flags - Nur anwendbar mit dem -d-Flag
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Einzelne Domain für In-Scope-Engagement
    -pp   | --portprobe             : HTTP-Webdienste auf anderen Ports als 80 & 443 prüfen
    -a   | --all                    : Führe alle erforderlichen Scans aus
    -rr   | --rerun                 : Führe den Scan erneut aus
    -brt | --dnsbrute               : DNS Recon Bruteforce
        -ax | --alterx              : Subdomain-Brute-Forcing mit DNSx auf Alterx-generierten Domains
    -sto | --takeover               : Subdomain-Übernahme-Scan


╔════════════════════════════════════════════════════════════════════════════════╗
        Globale Flags - Anwendbar mit -d / -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Shodan Deep Recon - API-Key erforderlich
    -n   | --nmap                      : Nmap-Scan gegen offene Ports
    -e   | --enum                      : Aktive Recon
       -cd  | --content                : Content Discovery Scan
       -cd  | --content subdomains.txt : Content Discovery Scan
       -ru  | --reconurl               : URL-Recon; anwendbar mit dem -e-Flag
       -ex  | --enumxnl                : XNL JS Recon; anwendbar mit dem -e-Flag
       -nf  | --nucleifuzz             : Nuclei Fuzz; anwendbar mit dem -e-Flag
    -h   | --help                      : Zeige diese Hilfe an
-p oder --project: Gib hier den Projektnamen an.-d oder --domain: Gib hier die Root-Domain oder eine Domain-Liste an.-i oder --ip: Gib hier die IP/CIDR/IP-Liste an.
